
Onderwijs & campus-WiFi: onboarding voor studenten, medewerkers, gasten & IoT
Eén laag voor WiFi-identiteit en toegang op de hele campus
Wiacom helpt scholen, hogescholen, universiteiten en onderwijsgroepen beheren hoe studenten, medewerkers, gasten en verbonden apparaten toegang krijgen tot campus-WiFi.
Gebruik Wiacom voor onboarding van studenten en medewerkers, gast-WiFi, BYOD, registratie van IoT-apparaten, individuele WiFi-inloggegevens, Captive Portal, RADIUS-authenticatie, Passpoint WiFi en integratie met bestaande campussystemen.
Wiacom werkt als software- en dienstenlaag bovenop compatibele bestaande infrastructuur en ondersteunt WiFi-omgevingen met meerdere campussen en leveranciers, zonder dat het netwerk volledig vervangen hoeft te worden.
Studenten. Medewerkers. Gasten. Apparaten. Eén flexibele laag voor WiFi-onboarding en toegang op de bestaande campusinfrastructuur.
Campus-WiFi-onboarding voor studenten, medewerkers, gasten en apparaten
Onderwijsnetwerken moeten heel verschillende gebruikers en apparaten ondersteunen op dezelfde campusinfrastructuur.
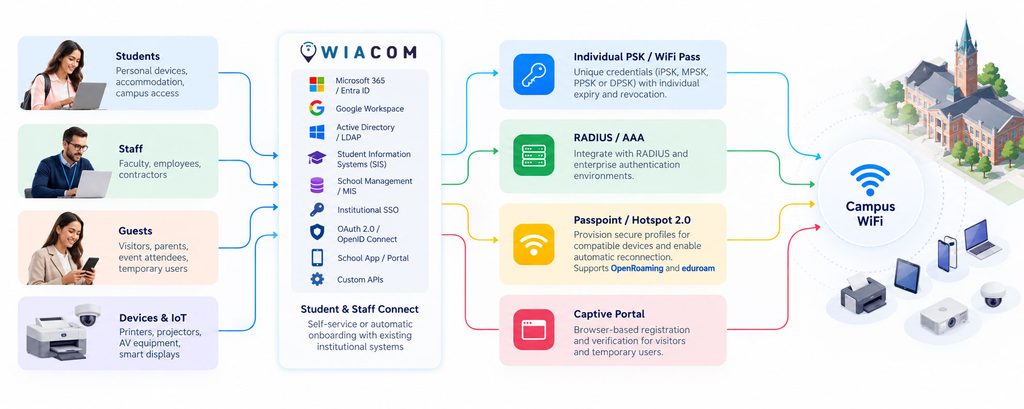
Wiacom kan aparte onboarding- en toegangstrajecten bieden voor:
- studenten en hun eigen apparaten;
- docenten en medewerkers;
- gasten en bezoekers van de campus;
- aannemers en tijdelijke gebruikers;
- deelnemers aan conferenties en evenementen;
- beheerde en onbeheerde BYOD-apparaten;
- printers, projectoren en klaslokaalapparatuur;
- smart displays, AV-apparatuur en andere IoT-apparaten of apparaten zonder browser.
Elke groep kan de identiteits-, authenticatie- en WiFi-toegangsmethode gebruiken die past bij zijn rol, apparaattype en het campusbeleid.
Student & Staff Connect
Wiacom kan selfservice- of geautomatiseerde WiFi-onboarding bieden voor studenten, docenten, medewerkers, aannemers en andere geautoriseerde campusgebruikers.
In plaats van nog een losstaande WiFi-identiteit aan te maken, kan Wiacom onboarding en toegang op de campus-WiFi koppelen aan de bestaande identiteits-, directory- en onderwijssystemen van de instelling.
Afhankelijk van de implementatie kunnen gebruikers worden geauthenticeerd of ingericht via:
- Microsoft 365 / Entra ID;
- Google Workspace;
- Active Directory / LDAP;
- institutionele SSO;
- OAuth 2.0- / OpenID Connect-providers;
- studentinformatiesystemen (SIS);
- schooladministratie- of MIS-platformen;
- mobiele apps van de universiteit of school;
- student- en medewerkersportalen;
- maatwerk-identiteitsplatformen en API’s.
Selfservice-onboarding
Studenten en medewerkers openen Student Connect of Staff Connect via een weblink, QR-code, campusportaal of app van de instelling en authenticeren zich met hun bestaande institutionele identiteit.
Een typisch traject ziet er dan zo uit:
Student / medewerker → Student of Staff Connect → Institutionele authenticatie → Beleid → WiFi-toegang
Automatische WiFi-inrichting
WiFi-onboarding hoeft niet per se te beginnen met een student of medewerker die zich handmatig registreert.
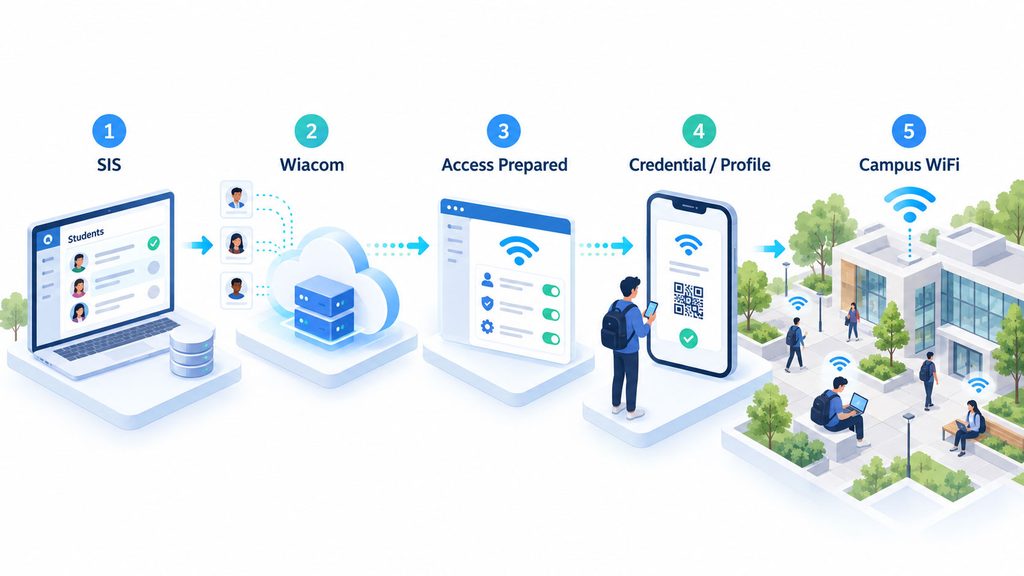
Waar een integratie met een studentinformatiesysteem (SIS), schooladministratie- of MIS-platform, institutionele directory of ander geautoriseerd systeem beschikbaar is, kan Wiacom gebruikers- en levenscyclusgegevens ontvangen en automatisch de juiste WiFi-toegang voorbereiden.
Student ingeschreven in SIS → Student ingericht in Wiacom → WiFi-toegang voorbereid → Inloggegevens of profiel uitgegeven → Campus-WiFi
Netwerktoegang kan zo de institutionele levenscyclus volgen, inclusief inschrijving, dienstverband, campustoewijzing, huisvesting, statuswijzigingen en vertrek.
Toegang op basis van identiteit en beleid
Identiteitsgegevens uit gekoppelde systemen kunnen worden gebruikt om het juiste netwerktoegangsbeleid te bepalen.
Beleid kan gebruikmaken van beschikbare kenmerken zoals:
- status als student of medewerker;
- faculteit of afdeling;
- campus of gebouw;
- huisvesting;
- gebruikersrol;
- status als aannemer;
- levenscyclus van inschrijving of dienstverband;
- duur van de toegang;
- apparaattype;
- andere geautoriseerde directory- of SIS-kenmerken.
Instellingen kunnen zo kiezen tussen selfservice-onboarding, institutionele SSO, onboarding via een app en automatische inrichting vanuit bestaande onderwijssystemen, terwijl Wiacom de bijbehorende WiFi-toegangsworkflow beheert.
Integratie met school-app, studentenportaal en WiFi-API
WiFi-onboarding kan ook onderdeel worden van de bestaande digitale omgeving van de instelling.
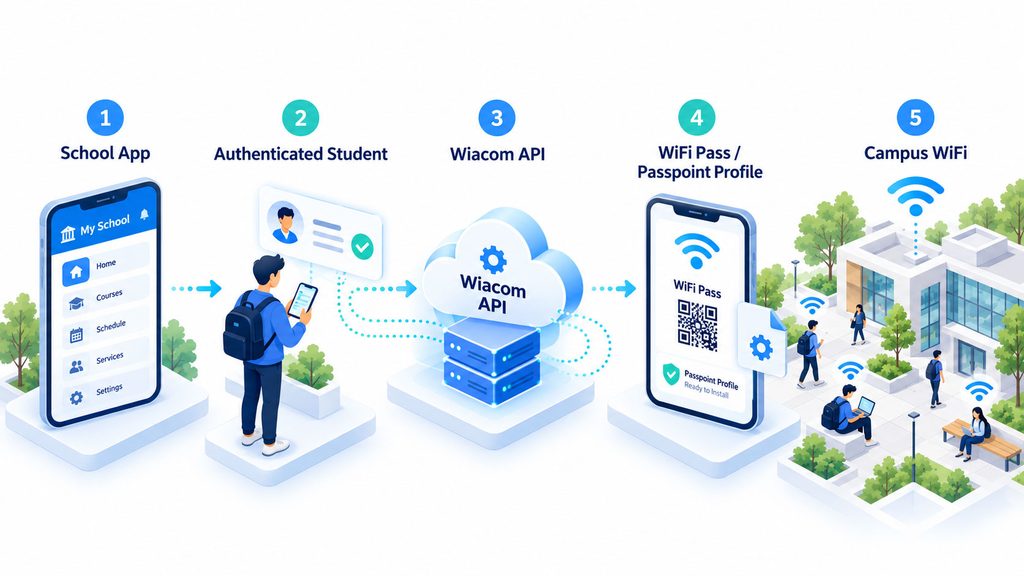
Een app van de universiteit of school kan een functie Verbinden met WiFi bevatten die Wiacom via een API aanroept en de juiste toegangsmethode inricht.
Bijvoorbeeld:
School-app → Geauthenticeerde student → Wiacom API → WiFi Pass / Passpoint-profiel → Campus-WiFi
Hetzelfde model kan worden gebruikt vanuit studentenportalen, digitale campusapps en andere platformen die de instelling beheert.
Guest Connect en captive portal
Bezoekers hoeven niet hetzelfde authenticatietraject te volgen als studenten of vaste medewerkers.
Wiacom kan een aparte Guest Connect– of Captive Portal-workflow bieden voor ouders, gastdocenten, aannemers, deelnemers aan evenementen en andere tijdelijke gebruikers.
Gastonboarding kan bestaan uit:
- registratie en verificatie via e-mail;
- verificatie via telefoon en OTP;
- onboarding via QR-code of weblink;
- voorwaarden en privacyverklaringen;
- toegang voor beperkte tijd;
- pre-registratie of toegang via een sponsor;
- workflows voor evenementen en conferenties;
- herkenning van terugkerende gebruikers, indien geconfigureerd.
Guest Connect kan ook los van de eerste WiFi-verbinding werken, zodat gebruikers zich via een URL of QR-code kunnen registreren voordat ze verbinding maken met het netwerk.
Onboarding van apparaten en IoT
Niet elk apparaat op de campus heeft een browser, toetsenbord of gebruiker die een normale interactieve WiFi-login kan doorlopen.
Wiacom kan gecontroleerde onboarding ondersteunen voor apparaten zoals:
- printers;
- projectoren;
- interactieve schermen;
- AV-apparatuur in klaslokalen;
- smart-tv’s;
- digital signage;
- gespecialiseerde lesapparatuur;
- andere ondersteunde IoT-apparaten en apparaten zonder browser.
Afhankelijk van de netwerkinfrastructuur kunnen apparaten worden gekoppeld aan een eigenaar, afdeling, gebouw, locatie of levenscyclus en de juiste inloggegevens of het juiste toegangsbeleid krijgen.
Zo blijven onboarding van gebruikers en onboarding van apparaten gescheiden, terwijl beide binnen dezelfde campustoegangsomgeving worden beheerd.
Eén campus. Meerdere WiFi-toegangsmethoden.
Wiacom kan verschillende WiFi-toegangsmethoden bieden, afhankelijk van gebruiker, apparaat, beleid en de bestaande campusinfrastructuur.
Individuele PSK / WiFi Pass
Geef studenten, medewerkers of apparaten unieke WiFi-inloggegevens via ondersteunde iPSK-, MPSK-, PPSK- of DPSK-technologieën, met individuele verloop- en intrekkingsmogelijkheden.
RADIUS / AAA
Integreer identiteitsgebaseerde toegang met compatibele RADIUS- en enterprise-authenticatieomgevingen en gebruik beschikbare identiteitskenmerken om het juiste toegangsbeleid toe te passen.
Passpoint / Hotspot 2.0
Gebruik Passpoint WiFi / Hotspot 2.0 om veilige profielen te installeren op compatibele apparaten en automatisch opnieuw verbinden op deelnemende netwerken mogelijk te maken.
Wiacom ondersteunt ook OpenRoaming- en eduroam-omgevingen, zodat Passpoint, institutionele authenticatie, roaming en andere WiFi-toegangsmethoden naast elkaar kunnen bestaan binnen de bredere connectiviteitsstrategie van de campus.
Captive Portal
Bied registratie, verificatie en netwerkautorisatie via de browser voor bezoekers, tijdelijke gebruikers en andere gast-WiFi-toepassingen.
Werkt met bestaande campus-WiFi
Met Wiacom hoeven instellingen hun bestaande authenticatie- of roamingdiensten niet te vervangen.
Wiacom vult de huidige campus-WiFi aan met Student & Staff Connect, gast-WiFi, individuele inloggegevens, onboarding van apparaten, Passpoint, RADIUS-integratie, analytics en integraties met externe systemen op compatibele infrastructuur.
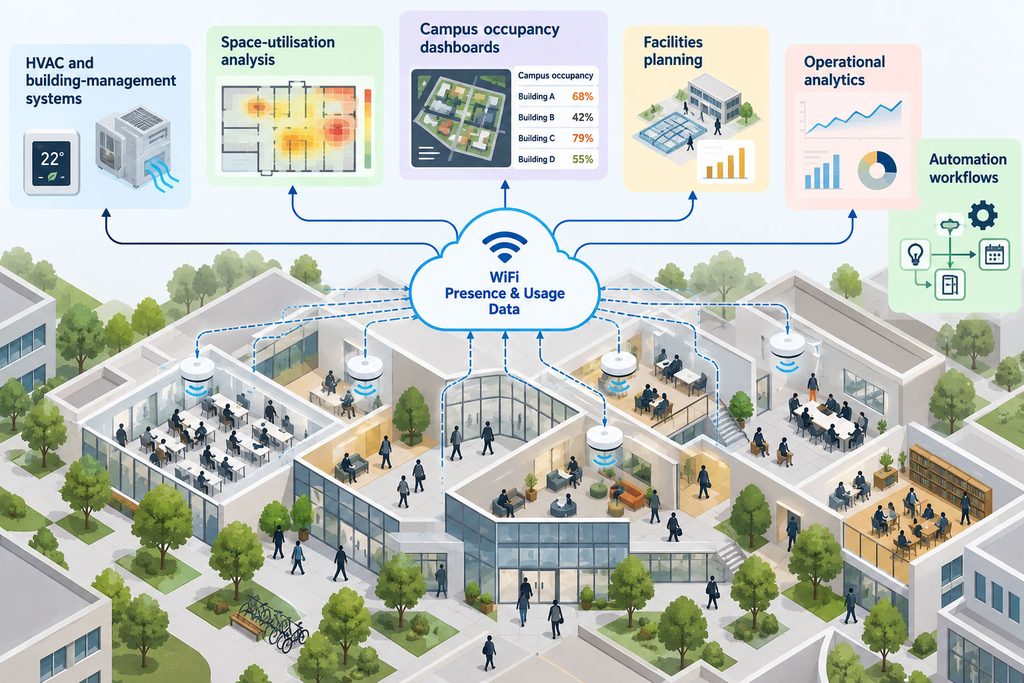
Van campus-WiFi-data naar slim gebouwbeheer
Waar de benodigde netwerkdata beschikbaar is, kan Wiacom aanwezigheids-, locatie- of gebruiksgegevens uit WiFi beschikbaar maken voor andere operationele systemen.
Geaggregeerde bezettings- of aanwezigheidsindicatoren kunnen bijvoorbeeld extra input vormen voor:
- HVAC- en gebouwbeheersystemen;
- analyse van ruimtegebruik;
- dashboards voor campusbezetting;
- facilitaire planning;
- operationele analytics;
- automatiseringsworkflows.
Zo wordt WiFi-infrastructuur meer dan een connectiviteitsdienst: een extra bron van operationele informatie voor de campus.
De beschikbaarheid en nauwkeurigheid van data, privacyvereisten en de mogelijkheden van de onderliggende infrastructuur bepalen welke toepassingen kunnen worden gerealiseerd.
Koppel WiFi-data aan AI en automatisering op de campus
Onderwijsinstellingen koppelen hun operationele systemen steeds vaker aan analytics-, automatiserings- en AI-platformen.
Waar een instelling al een goedgekeurd AI- of dataplatform gebruikt, kan Wiacom via ondersteunde API’s en maatwerkintegraties gecontroleerde koppelpunten bieden voor relevante WiFi- en netwerktoegangsgegevens.
Afhankelijk van de implementatie kan dit informatie omvatten over:
- netwerktoegang en authenticatiegebeurtenissen;
- activiteit op de campus of in gebouwen;
- aanwezigheids- en bezettingsindicatoren;
- status van apparaten en toegang;
- operationele netwerkinformatie;
- analytics en historische trends.
Campus-WiFi → Identiteits- en toegangsdata → Operationele systemen → Analytics, automatisering en AI
Integraties kunnen worden ontworpen rond de eisen van de instelling op het gebied van beveiliging, privacy en datagovernance.
Campus-WiFi op multi-vendor infrastructuur
Scholen, hogescholen en universiteiten gebruiken vaak verschillende WiFi-platformen op campussen, in gebouwen, in studentenhuisvesting, op overgenomen locaties en uit verschillende generaties infrastructuur.
Wiacom is leveranciersonafhankelijk en biedt één gemeenschappelijke laag voor identiteit, onboarding, toegang en integratie op compatibele WiFi-infrastructuur.
Zo kunnen onderwijsorganisaties de onboarding van studenten, medewerkers, gasten en apparaten standaardiseren, zonder dat elke campus of elk gebouw dezelfde WiFi-leverancier hoeft te gebruiken.
Ondersteunde omgevingen zijn onder meer:
- Cisco Meraki;
- Cisco WLC;
- HPE Aruba;
- Ruckus;
- UniFi;
- Cambium;
- Fortinet;
- MikroTik;
- TP-Link Omada;
- andere compatibele WiFi-infrastructuur.
Een onderwijsorganisatie kan zo de gebruikerservaring en de toegangslaag standaardiseren, zonder dat een campusnetwerk van één leverancier een voorwaarde is.
Integreer campus-WiFi met NMS en andere onderwijssystemen
WiFi-toegang hoeft geen losstaande infrastructuurdienst te zijn.
Via API’s, webhooks en maatwerkintegraties kan Wiacom relevante informatie uitwisselen met compatibele campussystemen, waaronder:
- netwerkbeheersystemen (NMS);
- identiteits- en authenticatieplatformen;
- apps voor studenten of medewerkers;
- servicemanagement- en operationele systemen;
- analytics- en BI-platformen;
- gebouwbeheersystemen;
- institutionele applicaties en API’s;
- goedgekeurde AI- en automatiseringsplatformen.
Het doel is WiFi-identiteit, toegang en operationele informatie, waar passend, bruikbaar te maken buiten de beheerconsole van het WLAN.
Cisco Meraki-integratie & Cisco-ecosysteem
Cisco Developer Worldwide-partner • Directe integratie met de Cisco Meraki-API • Twee applicaties in de Cisco Networking App Marketplace
Wiacom integreert rechtstreeks met compatibele Cisco Meraki-netwerken via de Meraki Dashboard API, zodat onboarding-, identiteits- en netwerktoegangsworkflows van Wiacom samenwerken met de bestaande Meraki-infrastructuur.
Wiacom is ook Cisco Developer Worldwide-partner en heeft twee applicaties in de Cisco Networking App Marketplace:
- Wiacom Guest WiFi — branded captive portal, gastidentiteit, toestemming, engagement en WiFi-analytics.
- Wiacom | Guest Connect — WiFi-onboarding via URL en QR-code, die los van het captive portal-verbindingstraject kan werken.
Voor scholen, universiteiten en onderwijsgroepen met Cisco Meraki kan Wiacom de bestaande infrastructuur uitbreiden met gasttoegang, onboarding van studenten en medewerkers, identiteitsgebaseerde toegang, WiFi-inrichting en extra integratieworkflows.
Wiacom blijft leveranciersonafhankelijk, zodat campussen met Cisco Meraki kunnen worden beheerd naast locaties met andere compatibele WiFi-infrastructuur.
Implementatie en technische support voor WiFi in het onderwijs
Wiacom levert meer dan alleen software voor campus-WiFi.
We werken samen met interne IT-teams, MSP’s, netwerkintegrators en onderwijsgroepen om de benodigde toegangsworkflows te ontwerpen, implementeren en beheren.
- implementatie van captive portals;
- workflows voor Student Connect en Staff Connect;
- configuratie van gast-WiFi;
- configuratie van WiFi-controllers en SSID’s;
- RADIUS / AAA-integratie;
- WPA2/WPA3 Enterprise-workflows;
- uitrol van iPSK / MPSK / PPSK;
- Passpoint / Hotspot 2.0;
- onboarding van IoT en apparaten;
- API- en NMS-integratie;
- uitrol over meerdere campussen;
- troubleshooting in multi-vendor omgevingen;
- geavanceerde WiFi-troubleshooting;
- doorlopende geautoriseerde configuratiewijzigingen.
Wiacom kan daarmee optreden als softwareplatform, implementatiepartner en technische beheerlaag rond de WiFi-omgeving van de onderwijsinstelling.
Veelgestelde vragen over WiFi in onderwijs en op de campus
Wat is een platform voor campus-WiFi-onboarding?
Een platform voor campus-WiFi-onboarding regelt hoe studenten, medewerkers, gasten en apparaten worden geïdentificeerd, geregistreerd en de juiste netwerktoegang krijgen. Wiacom kan selfservice-onboarding, Captive Portal, individuele inloggegevens, RADIUS en Passpoint combineren, afgestemd op de campusinfrastructuur.
Kan Wiacom aparte WiFi-onboarding bieden voor studenten en medewerkers?
Ja. De onboarding van Wiacom kan worden ingericht als aparte Student Connect- en Staff Connect-trajecten, met verschillend registratie-, identiteits- en toegangsbeleid.
Kan elke student een uniek WiFi-wachtwoord krijgen?
Ja, als de WiFi-infrastructuur dit ondersteunt. Wiacom WiFi Pass kan individuele inloggegevens leveren via technologieën zoals iPSK, MPSK, PPSK of DPSK, in plaats van één gedeeld wachtwoord.
Kan Wiacom printers, projectoren en IoT-apparaten onboarden?
Ja. Wiacom ondersteunt onboardingworkflows voor compatibele IoT-apparaten en apparaten zonder browser, zoals printers, projectoren, schermen, AV-apparatuur in klaslokalen en andere campusapparaten. De exacte authenticatiemethode hangt af van de infrastructuur en de mogelijkheden van het apparaat.
Ondersteunt Wiacom BYOD-WiFi?
Ja. Wiacom biedt selfservice-onboarding en identiteitsgebaseerde toegang voor BYOD-apparaten van studenten en medewerkers, met de toegangsmethoden die het campusnetwerk ondersteunt.
Werkt Wiacom met RADIUS en WPA2/WPA3 Enterprise?
Ja. Wiacom kan integreren met compatibele RADIUS / AAA- en WPA2/WPA3 Enterprise-omgevingen als onderdeel van een identiteitsgebaseerde campus-WiFi-implementatie.
Kunnen universiteiten Passpoint WiFi gebruiken?
Ja. Passpoint / Hotspot 2.0 biedt veilige, profielgebaseerde WiFi-onboarding en automatisch opnieuw verbinden voor compatibele apparaten en netwerken. Wiacom Passpoint Connect kan worden gecombineerd met workflows voor studenten, medewerkers of andere identiteiten.
Vervangt Wiacom eduroam?
Niet per se. Wiacom kan bestaande campus-WiFi- en authenticatiediensten aanvullen met extra onboarding, gasttoegang, individuele inloggegevens, onboarding van apparaten, analytics en integratieworkflows, waar nodig.
Ondersteunt Wiacom eduroam en OpenRoaming?
Ja. Wiacom kan bestaande eduroam- en OpenRoaming-omgevingen aanvullen met extra onboarding, gast-WiFi, Passpoint, individuele inloggegevens, onboarding van apparaten, analytics en integratieworkflows.
Instellingen hoeven hun bestaande roaming- of authenticatiediensten niet te vervangen om Wiacom in te voeren.
Werkt Wiacom met verschillende WiFi-leveranciers?
Ja. Wiacom is leveranciersonafhankelijk en ondersteunt omgevingen met meerdere leveranciers en campussen op compatibele infrastructuur van Cisco Meraki, Cisco WLC, HPE Aruba, Ruckus, UniFi, Cambium, Fortinet, MikroTik, TP-Link en andere leveranciers.
Kan WiFi-data worden gekoppeld aan een HVAC- of gebouwbeheersysteem?
Mogelijk. Waar de benodigde aanwezigheids- of bezettingsdata uit WiFi beschikbaar is, kan Wiacom relevante informatie via ondersteunde integraties beschikbaar maken voor compatibele gebouwbeheer-, analytics- of HVAC-systemen. De exacte mogelijkheden hangen af van de netwerkdata, de integratie en de privacyvereisten.
Kan Wiacom integreren met een AI-platform van een universiteit?
Ja, als er een geschikte API of integratiemethode beschikbaar is. Relevante WiFi-, authenticatie-, aanwezigheids- of operationele data kan beschikbaar worden gemaakt voor analytics-, automatiserings- of AI-systemen die de instelling beheert, in lijn met de eisen van de organisatie op het gebied van beveiliging, privacy en datagovernance.
Bouw campus-WiFi rond mensen, apparaten en bestaande infrastructuur
Campus-WiFi draait niet langer alleen om een SSID en een internetverbinding.
Studenten hebben eenvoudige BYOD-onboarding nodig. Medewerkers hebben gecontroleerde toegang nodig. Bezoekers hebben gast-WiFi nodig. Printers, projectoren en IoT-apparatuur hebben hun eigen apparaatworkflows nodig. IT-teams hebben overzicht nodig over campussen en WiFi-leveranciers heen.
Wiacom brengt deze behoeften samen in één gemeenschappelijke laag voor identiteit, onboarding, toegang, analytics en integratie, terwijl de instelling de compatibele WiFi-infrastructuur die al aanwezig is blijft gebruiken.
WiFi voor studenten. WiFi voor medewerkers. Gast-WiFi. IoT-onboarding. Eén flexibel toegangsplatform voor de campus.
WiFi-identiteit, toegang, engagement en analytics voor marketing-, IT- en operationele teams
VS, VK, EU: +40 721 260 892
info@wiacom.ai
© 2026 Wiacom
Alle rechten voorbehouden


