

Zakelijk WiFi: Identiteit, Authenticatie & Toegangsbeheer
Eén WiFi-identiteits- en toegangslaag voor uw hele organisatie
Wiacom helpt organisaties te beheren hoe medewerkers, externe krachten, gasten en verbonden apparaten zich registreren, authenticeren en toegang krijgen tot het zakelijke WiFi-netwerk op kantoren, vestigingen en verspreide bedrijfslocaties.
Koppel bestaande identiteitsproviders zoals Microsoft Entra ID, Google Workspace, Okta, Auth0 en Ping Identity aan WiFi-onboarding. Bied individuele inloggegevens via WiFi Pass, veilige profielprovisioning via Passpoint Connect en flexibele Captive Portal-, Guest Connect- en Staff Connect-workflows.
Wiacom werkt als software- en servicelaag bovenop compatibele bestaande infrastructuur en ondersteunt WiFi-omgevingen met meerdere locaties en meerdere leveranciers, zonder onnodige vervanging van het netwerk.
Ondersteuning voor Captive Portal, Staff en Guest Connect, individuele WiFi-inloggegevens, Passpoint, RADIUS en beleidsgestuurde toegang, waarbij identiteit en netwerkactiviteit worden gekoppeld aan bredere operationele, beveiligings- en compliance-workflows.
Zakelijke WiFi-onboarding voor medewerkers, externe krachten, gasten en apparaten
Moderne bedrijfsnetwerken moeten op dezelfde WiFi-infrastructuur verschillende gebruikers, apparaten en authenticatie-eisen ondersteunen.
Wiacom biedt configureerbare onboarding- en toegangsworkflows voor:
- medewerkers en hun privé- of bedrijfsapparaten;
- externe krachten en tijdelijk personeel;
- bezoekers, klanten en zakelijke gasten;
- externe kantoren en medewerkers op vestigingen;
- partners en externe dienstverleners;
- deelnemers aan conferenties en evenementen;
- beheerde en onbeheerde BYOD-apparaten;
- printers, schermen en apparatuur in vergaderruimtes;
- slimme-gebouw-, operationele en IoT-apparaten.
Elke gebruikerscategorie kan een passend traject voor registratie, authenticatie en WiFi-toegang volgen, afhankelijk van het beleid van de organisatie, de locatie en de mogelijkheden van het apparaat.
Bedrijfsidentiteit & Staff Connect
WiFi-onboarding hoort aan te sluiten op de bestaande identiteitsinfrastructuur van de organisatie, in plaats van nog een losse set gebruikersaccounts in te voeren.
Wiacom koppelt Captive Portal- en Staff Connect-workflows aan ondersteunde zakelijke identiteitsproviders, zodat medewerkers en geautoriseerde gebruikers zich authenticeren via de vertrouwde inlogervaring van hun organisatie.
Ondersteunde identiteitsproviders
- Microsoft Entra ID / Microsoft 365 — OpenID Connect, inclusief tenantautorisatie en beperkingen op domein of groep;
- Google Workspace — OAuth 2.0 / OpenID Connect;
- Okta — OpenID Connect / SAML;
- Auth0 — OpenID Connect / SAML;
- Ping Identity — OpenID Connect / SAML;
- Generieke OpenID Connect — OIDC-integratie;
- Generieke SAML — SAML 2.0-integratie;
- Apple — OAuth 2.0 / OpenID Connect;
- Facebook — OAuth 2.0.
Organisaties kunnen zakelijke identiteitsproviders gebruiken voor medewerkers en tegelijk andere registratie- en verificatiemethoden hanteren voor gasten, externe krachten en tijdelijke gebruikers.
WiFi-authenticatie met Microsoft Entra ID
Organisaties die Microsoft 365 gebruiken, kunnen het WiFi-registratieproces van Wiacom via OpenID Connect integreren met Microsoft Entra ID.
Ondersteunde configuraties omvatten tenantautorisatie en beperkingen op domein of groep, zodat organisaties kunnen bepalen welke gebruikers de registratie mogen voltooien en WiFi-toegang krijgen.
Medewerker → Staff Connect / Captive Portal → Microsoft Entra ID → Autorisatie → Provisioning van WiFi-toegang
Authenticatie stelt tijdens de onboarding de identiteit van de gebruiker vast. De daaropvolgende WiFi-toegangsmethode kan WiFi Pass, Passpoint Connect of een ander compatibel netwerkauthenticatiemechanisme zijn.
Onboarding van medewerkers via self-service
Medewerkers en geautoriseerde gebruikers kunnen de registratie starten via een Captive Portal, webkoppeling, QR-code, Staff Connect-pagina of geïntegreerde bedrijfsapplicatie.
Na succesvolle verificatie en autorisatie kan Wiacom de geconfigureerde netwerktoegangsmethode aanbieden, zonder dat IT-medewerkers een gemeenschappelijk WiFi-wachtwoord hoeven te verspreiden.
Medewerker → Registratie → Verificatie van bedrijfsidentiteit → Toegangsbeleid → WiFi Pass / Passpoint Connect → Zakelijk WiFi
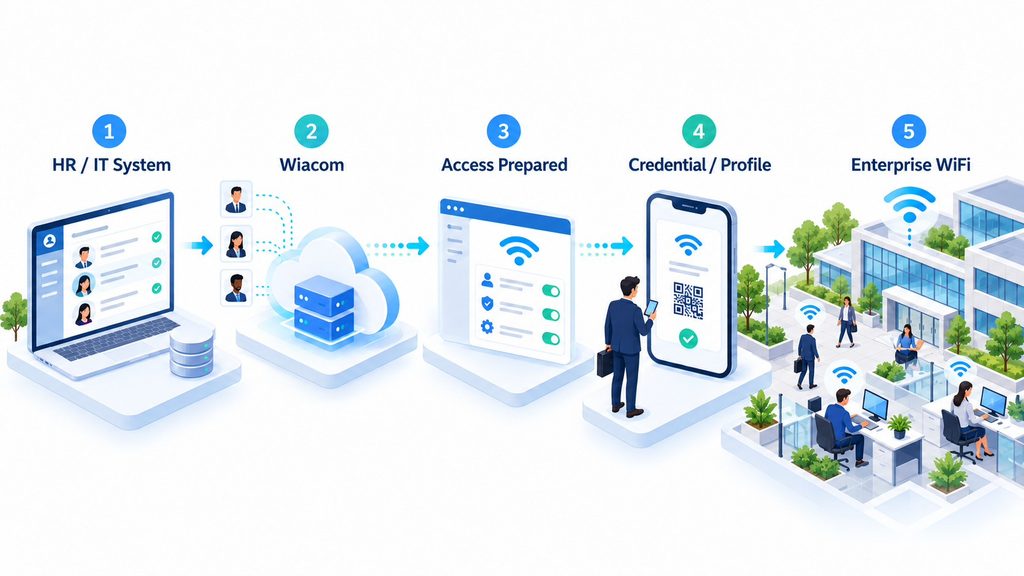
Identiteitsgebaseerde WiFi-provisioning
Wiacom koppelt de registratie van geverifieerde gebruikers aan de provisioning van individuele WiFi-inloggegevens of -profielen.
Met WiFi Pass kunnen geautoriseerde gebruikers op compatibele netwerken na registratie via het Captive Portal een unieke pre-shared key krijgen.
Met Passpoint Connect ontvangen geverifieerde gebruikers de provisioninginformatie die nodig is om een Passpoint-/Hotspot 2.0-profiel te downloaden en te installeren op ondersteunde apparaten.
Gebruiker geverifieerd → Toegangsmethode gekozen → Unieke PSK of Passpoint-profiel → WiFi-verbinding
De provisioning van toegang kan worden geconfigureerd op basis van locatie, gebruikerscategorie, apparaatcompatibiliteit en de mogelijkheden van de onderliggende WiFi-infrastructuur.
Toegang op basis van identiteit en beleid
Informatie uit een identiteitsprovider, registratieproces of geautoriseerd bedrijfssysteem kan helpen bij het bepalen van het juiste onboarding- en toegangsbeleid.
Afhankelijk van de integratie kan beleid gebruikmaken van kenmerken zoals:
- identiteitsprovider of tenant;
- goedgekeurd e-maildomein;
- gebruikersgroep of afdeling;
- status als medewerker of externe kracht;
- kantoor, locatie of vestiging;
- gebruikersrol en toegangsrechten;
- registratie- of verificatiestatus;
- toegangsduur en vervaldatum;
- apparaatcategorie;
- andere geautoriseerde kenmerken uit identiteits- of bedrijfssystemen.
Zo kunnen bedrijven zakelijke SSO, self-serviceregistratie, individuele inloggegevens en locatiespecifieke WiFi-toegang combineren, zonder voor elke gebruiker dezelfde onboardingmethode te eisen.
Bedrijfsapplicaties, medewerkersportalen en WiFi-API’s
WiFi-onboarding kan onderdeel worden van de bestaande digitale werkplek en medewerkerservaring van de organisatie.
Via ondersteunde API’s en maatwerkintegraties kunnen bedrijfsapplicaties of medewerkersportalen met Wiacom communiceren om de registratie te starten en de juiste WiFi-toegangsmethode voor te bereiden.
Bijvoorbeeld:
Medewerkersportaal → Geauthenticeerde gebruiker → Wiacom-integratie → WiFi Pass / Passpoint Connect → Kantoor-WiFi
Dezelfde aanpak kan worden uitgebreid naar goedgekeurde portalen voor externe krachten, bedrijfsapplicaties en andere identiteitsgebaseerde bedrijfsprocessen.
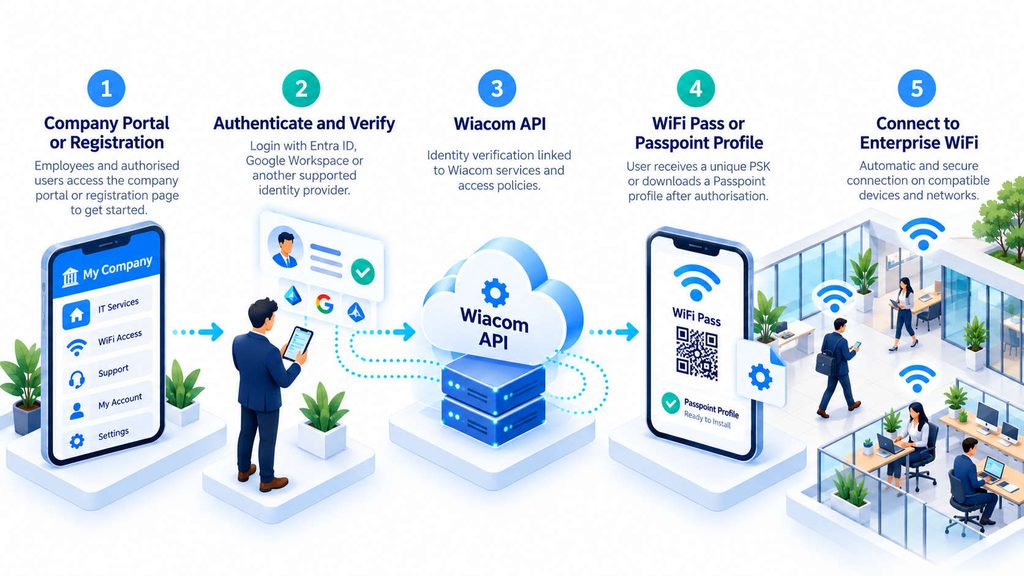
Guest Connect en Captive Portal
Bezoekers en externe krachten hebben niet per se hetzelfde authenticatieproces nodig als vaste medewerkers.
Wiacom biedt configureerbare Guest Connect– en Captive Portal-workflows voor zakelijke bezoekers, klanten, externe krachten, partners en evenementdeelnemers.
Onboardingopties voor gasten zijn onder meer:
- registratie en verificatie via e-mail;
- verificatie via telefoon en OTP;
- ondersteunde sociale identiteitsproviders;
- registratie via QR-code of webkoppeling;
- voorwaarden en privacyverklaringen;
- toestemming vastleggen waar vereist;
- tijdelijk beperkte toegang;
- voorregistratie en bezoekersworkflows;
- onboarding voor evenementen en conferenties;
- herkenning van terugkerende gebruikers, indien geconfigureerd.
Guest Connect kan los van de eerste WiFi-verbinding werken, zodat bezoekers zich kunnen registreren voordat ze arriveren of verbinding maken met het netwerk.
Na succesvolle verificatie kunnen compatibele implementaties ook provisioning van een Passpoint-profiel aanbieden voor een volgende automatische WiFi-verbinding.
Onboarding van BYOD, apparaten en IoT
Niet elk apparaat in een bedrijfsomgeving heeft een browser of ondersteunt interactieve gebruikersauthenticatie.
Wiacom kan de onboarding ondersteunen van compatibele apparaten zoals:
- laptops en smartphones van medewerkers zelf;
- printers en multifunctionele apparaten;
- schermen in vergaderruimtes;
- videoconferentiesystemen;
- slimme tv’s en digital signage;
- operationele terminals;
- gebouwbeheerapparatuur;
- magazijn- en logistieke apparaten;
- andere ondersteunde IoT-apparatuur en apparaten zonder browser.
Afhankelijk van de mogelijkheden van de infrastructuur kunnen apparaten worden gekoppeld aan een eigenaar, afdeling, locatie of levenscyclus en worden voorzien van een individuele inloggegevens of een passende toegangsmethode.
WiFi Pass kan individuele PSK-inloggegevens leveren voor compatibele apparaten, zodat u niet onnodig afhankelijk bent van één wachtwoord dat de hele organisatie deelt.
Eén organisatie. Meerdere WiFi-toegangsmethoden.
Wiacom koppelt identiteitsverificatie en onboarding aan de juiste WiFi-toegangstechnologie voor medewerkers, gasten, externe krachten en apparaten, op compatibele bestaande infrastructuur.
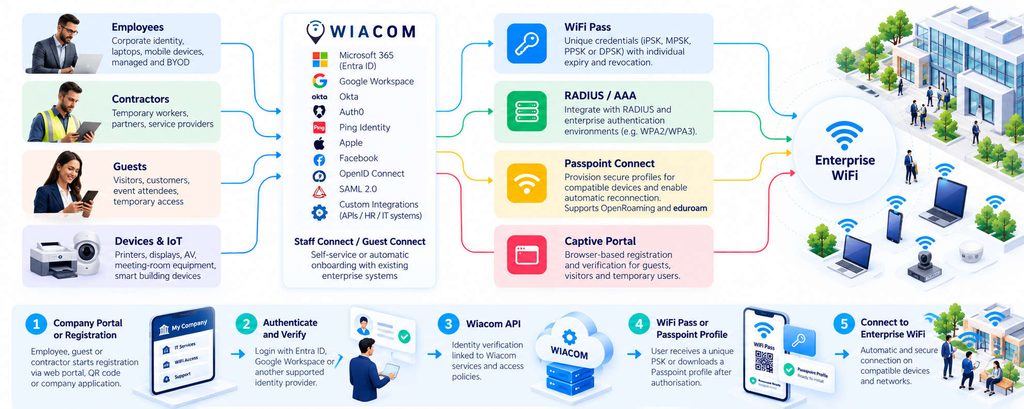
Identiteitsgebaseerde WiFi-toegang met WiFi Pass en Passpoint Connect
Wiacom combineert gebruikersregistratie, identiteitsverificatie en provisioning van netwerktoegang in configureerbare zakelijke WiFi-workflows.
Na succesvolle registratie en autorisatie via Captive Portal, Guest Connect of Staff Connect kan gebruikers de toegangsmethode worden aangeboden die hun apparaat en netwerkomgeving ondersteunen.
WiFi Pass — individuele pre-shared keys
Wiacom WiFi Pass valt onder Identity & Network Services en kan voor elke bedrijfslocatie afzonderlijk worden geconfigureerd.
Na het doorlopen van het geconfigureerde registratie- en autorisatieproces in het Captive Portal kunnen in aanmerking komende gebruikers een unieke WiFi pre-shared key krijgen voor het aangewezen netwerk.
Afhankelijk van de onderliggende infrastructuur kan WiFi Pass gebruikmaken van compatibele leveranciersspecifieke technologieën zoals iPSK, MPSK, PPSK, DPSK of gelijkwaardige mechanismen voor individuele PSK.
Individuele inloggegevens helpen organisaties de toegang van gebruikers te beheren, zonder iedereen hetzelfde gemeenschappelijke WiFi-wachtwoord te geven.
Registratie via Captive Portal → Gebruikersverificatie → Unieke WiFi Pass-inloggegevens → WiFi-toegang
Passpoint Connect — veilige provisioning van WiFi-profielen
Wiacom Passpoint Connect maakt veilige provisioning van WiFi-profielen mogelijk met Passpoint-/Hotspot 2.0-technologie op compatibele apparaten en netwerken.
Na succesvolle gebruikersverificatie via Captive Portal, Guest Connect of Staff Connect kan Wiacom de informatie en de provisioningworkflow tonen die nodig zijn om een Passpoint-profiel te downloaden en te installeren.
Zodra het profiel is geïnstalleerd, kunnen compatibele apparaten zich automatisch authenticeren en opnieuw verbinden wanneer ze een deelnemend WiFi-netwerk tegenkomen, zonder de oorspronkelijke registratie te herhalen.
Gebruikersregistratie → Identiteitsverificatie → Download van Passpoint-profiel → Installatie van profiel → Automatisch opnieuw verbinden met WiFi
Passpoint Connect kan medewerkers, externe krachten, zakelijke gasten en terugkerende bezoekers ondersteunen, voor zover de implementatie en de mogelijkheden van de apparaten dat toelaten.
RADIUS / AAA en zakelijke WiFi-authenticatie
Wiacom ondersteunt ook RADIUS-/AAA-integratie met compatibele WiFi-omgevingen, inclusief ondersteunde WPA2/WPA3 Enterprise-authenticatie en workflows voor netwerktoegang.
Identiteitsverificatie via het Captive Portal, provisioning van WiFi Pass-inloggegevens en native WPA-Enterprise-authenticatie zijn afzonderlijke mechanismen die u kunt combineren, afhankelijk van het netwerkontwerp.
Captive Portal en gasten-wifi
Bied registratie, verificatie, toestemming en netwerkautorisatie via de browser voor bezoekers, externe krachten en andere tijdelijke gebruikers.
Het Captive Portal kan ook dienen als eerste fase van identiteitsverificatie, voordat individuele WiFi Pass-inloggegevens of Passpoint-profielen worden verstrekt.
Werk met uw bestaande zakelijke WiFi
Wiacom vereist niet dat organisaties hun bestaande authenticatie-infrastructuur vervangen of alle locaties standaardiseren op dezelfde WiFi-leverancier.
Bedrijven kunnen, afhankelijk van de mogelijkheden van elke locatie, identiteitsgebaseerde onboarding, WiFi Pass, Passpoint, Guest Connect, Staff Connect, Captive Portal, RADIUS-integratie en WiFi-analyse toevoegen.
Eén identiteits- en onboardinglaag. Meerdere WiFi-toegangstechnologieën. Bestaande netwerkinfrastructuur.
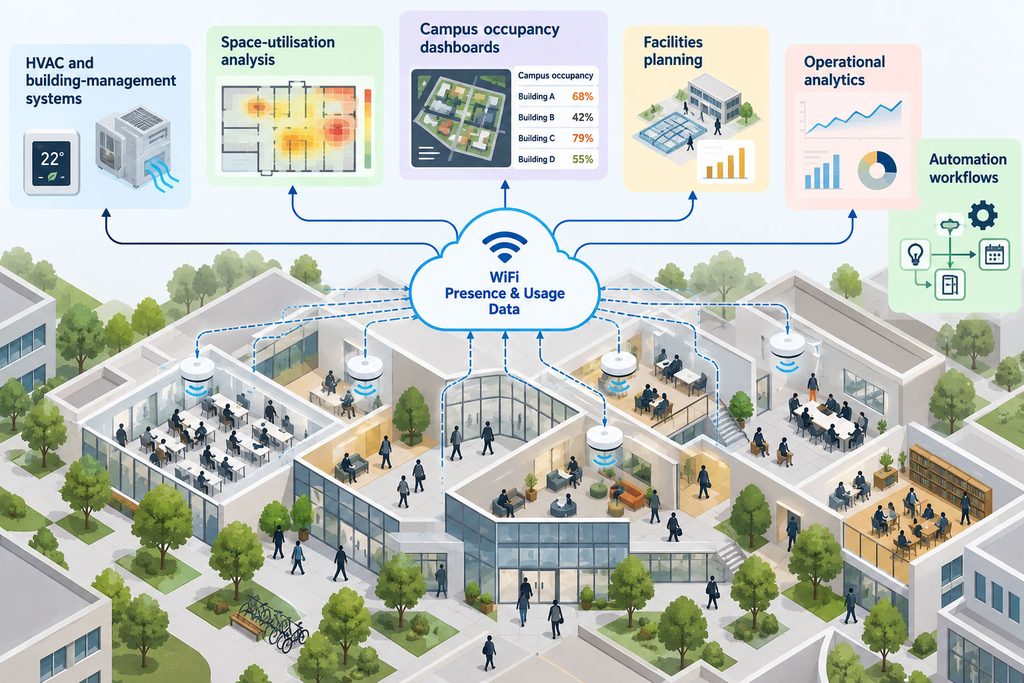
Van zakelijke WiFi-data naar inzicht in de werkplek
Zakelijk WiFi kan meer bieden dan alleen netwerkverbinding. Wanneer de benodigde netwerkdata beschikbaar is, kan Wiacom organisaties helpen aanwezigheids-, locatie- en gebruiksinformatie uit het WiFi-netwerk te benutten in bredere operationele systemen.
Afhankelijk van de infrastructuur kunnen geaggregeerde aanwezigheids- en bezettingsindicatoren het volgende ondersteunen:
- analyse van kantoorbezetting;
- gebruik van werkplekken en vergaderruimtes;
- gebouwbeheersystemen;
- workflows voor optimalisatie van klimaatbeheersing en energie;
- facilitaire planning en capaciteitsplanning;
- operationele dashboards voor meerdere locaties;
- bezoekers- en locatieanalyse;
- business intelligence en automatisering.
Zo kunnen organisaties geschikte WiFi-informatie gebruiken als extra input voor werkplekbeheer en operationele besluitvorming.
Beschikbaarheid en nauwkeurigheid van data, netwerkmogelijkheden en toepasselijke privacyvereisten bepalen welke toepassingen haalbaar zijn.
Koppel zakelijke WiFi-data aan analyse, AI en automatisering
Moderne organisaties koppelen identiteits-, infrastructuur-, operationele en werkpleksystemen steeds vaker aan analyse- en automatiseringsplatformen.
Als een organisatie een goedgekeurd analyse-, AI- of dataplatform gebruikt, kan Wiacom via ondersteunde API’s en maatwerkintegraties gecontroleerde integratiepunten bieden voor relevante WiFi- en netwerktoegangsinformatie.
Afhankelijk van de implementatie kan de beschikbare informatie bestaan uit:
- WiFi-registratie- en authenticatiegebeurtenissen;
- toegangsinformatie van gebruikers en apparaten;
- activiteit per locatie of gebouw;
- aanwezigheids- en bezettingsindicatoren;
- netwerkgebruik en operationele trends;
- status van apparaten en verbindingen;
- WiFi-analyse en historische rapportage.
Zakelijk WiFi → Identiteits- & netwerkdata → Bedrijfssystemen → Analyse, automatisering & AI
Integraties kunnen worden ontworpen op basis van het informatiebeveiligingsbeleid, de privacyvereisten en de data-governancemaatregelen van de organisatie.
Wiacom levert de laag voor netwerkidentiteit, toegang en integratie; de organisatie hoeft haar bestaande analyse- of AI-platform niet te vervangen.
Zakelijk WiFi op infrastructuur van meerdere leveranciers
Verspreide bedrijven gebruiken vaak verschillende WiFi-platforms op kantoren, vestigingen, gebouwen, overgenomen locaties en infrastructuurgeneraties.
Wiacom is leveranciersonafhankelijk en biedt een gemeenschappelijke laag voor identiteit, onboarding, toegang en integratie over compatibele WiFi-infrastructuur heen.
Zo kunnen organisaties de onboarding van medewerkers, externe krachten, gasten en apparaten standaardiseren, zonder dat elke locatie dezelfde netwerkleverancier hoeft te gebruiken.
Ondersteunde omgevingen kunnen onder meer zijn:
- Cisco Meraki;
- Cisco WLC;
- HPE Aruba;
- Ruckus;
- UniFi;
- Cambium;
- Fortinet;
- MikroTik;
- TP-Link Omada;
- andere compatibele WiFi-infrastructuur.
Specifieke mogelijkheden zoals Captive Portal, RADIUS, individuele PSK en Passpoint hangen af van de netwerkleverancier, apparaatmodellen, firmware en beschikbare integratiemethoden.
Wiacom kan implementaties met meerdere locaties en door MSP’s beheerde omgevingen ondersteunen waar netwerken van verschillende leveranciers naast elkaar moeten bestaan.
Integreer zakelijk WiFi met identiteits-, NMS- en bedrijfssystemen
WiFi-authenticatie en -onboarding hoeven niet geïsoleerd te blijven binnen een wireless controller.
Via API’s, webhooks en ondersteunde maatwerkintegraties kan Wiacom relevante WiFi-informatie en -workflows koppelen aan compatibele bedrijfssystemen, waaronder:
- Microsoft Entra ID en ondersteunde identiteitsproviders;
- zakelijke SSO- en authenticatieplatformen;
- Network Management Systems (NMS);
- applicaties voor medewerkers en externe krachten;
- servicemanagement- en IT-operatiesystemen;
- CRM- en klantbetrokkenheidsplatformen;
- analyse- en business-intelligencesystemen;
- gebouwbeheer- en werkplekplatformen;
- bedrijfs-API’s en maatwerkapplicaties;
- goedgekeurde AI- en automatiseringsplatformen.
Het doel is om identiteits-, toegangs- en operationele WiFi-informatie ook buiten de WLAN-beheerconsole bruikbaar te maken, waar dat technisch passend is.
Inzicht in toegang en governance
Waar ondersteund verbeteren registratiegegevens, authenticatiegebeurtenissen en individuele inloggegevens de herleidbaarheid ten opzichte van anonieme toegang met een gedeeld wachtwoord.
Deze mogelijkheden kunnen bijdragen aan bredere governance van netwerktoegang en aan beveiligingsprogramma’s rond NIS2, afhankelijk van de wettelijke verplichtingen van de organisatie en de implementatie.
Cisco Meraki-integratie & Cisco-ecosysteem
Cisco Developer Worldwide-partner • Directe Cisco Meraki API-integratie • Twee applicaties vermeld in de Cisco Networking App Marketplace
Wiacom integreert rechtstreeks met compatibele Cisco Meraki-netwerken via de Meraki Dashboard API, zodat WiFi-onboarding, gastidentiteit en workflows voor netwerktoegang samenwerken met bestaande Meraki-infrastructuur.
Wiacom is ook Cisco Developer Worldwide-partner met twee applicaties in de Cisco Networking App Marketplace:
- Wiacom Guest WiFi — Captive Portal, gastidentiteit, toestemming, klantbetrokkenheid en WiFi-analyse.
- Wiacom | Guest Connect — onboarding via URL en QR-code die los kan werken van het eerste verbindingstraject via het captive portal.
Voor bedrijven die Cisco Meraki gebruiken, kan Wiacom compatibele bestaande omgevingen uitbreiden met gastonboarding, identiteitsintegratie, toegangsworkflows en integraties met bedrijfssystemen.
Wiacom blijft leveranciersonafhankelijk, zodat Meraki-locaties naast vestigingen met andere compatibele WiFi-platforms kunnen bestaan.
Implementatie van zakelijk WiFi, MSP-integratie en technische ondersteuning
Wiacom levert niet alleen software voor zakelijk WiFi.
Wij werken samen met interne IT-teams, MSP’s, netwerkintegrators en organisaties met meerdere locaties om de benodigde identiteits-, onboarding- en toegangsworkflows te implementeren en te beheren.
Implementatie- en technische diensten kunnen onder meer zijn:
- implementatie van Captive Portal;
- Guest Connect- en Staff Connect-workflows;
- integratie van Microsoft Entra ID en bedrijfsidentiteit;
- configuratie van OIDC- en SAML-authenticatie;
- uitrol van WiFi Pass en provisioning van individuele PSK;
- provisioning van Passpoint Connect / Hotspot 2.0;
- configuratie van WiFi-controller en SSID;
- RADIUS-/AAA-integratie;
- compatibele WPA2/WPA3 Enterprise-workflows;
- onboarding van BYOD en IoT;
- uitrol en configuratie op meerdere locaties;
- API-, webhook- en NMS-integratie;
- storingsanalyse in WiFi-omgevingen met meerdere leveranciers;
- geavanceerde storingsanalyse van authenticatie en connectiviteit;
- doorlopende geautoriseerde configuratiewijzigingen en technische ondersteuning.
Voor organisaties die infrastructuur van meerdere WiFi-leveranciers beheren, biedt Wiacom een gemeenschappelijke operationele aanpak, met behoud van de netwerkspecifieke mogelijkheden die elke omgeving nodig heeft.
Wiacom kan zo optreden als softwareplatform, integratiepartner en technische beheerlaag rond een zakelijke WiFi-implementatie.
Veelgestelde vragen over identiteit en toegang bij zakelijk WiFi
Wat is een identiteits- en toegangsplatform voor zakelijk WiFi?
Een identiteits- en toegangsplatform voor zakelijk WiFi beheert hoe medewerkers, externe krachten, bezoekers en apparaten zich registreren, authenticeren en toegang tot het netwerk krijgen. Wiacom combineert Captive Portal, integratie met identiteitsproviders, individuele WiFi-inloggegevens, Passpoint-provisioning, RADIUS en bijbehorende toegangsworkflows op compatibele bedrijfsnetwerken.
Kan Wiacom Microsoft Entra ID gebruiken voor WiFi-authenticatie?
Ja. Wiacom ondersteunt integratie met Microsoft Entra ID via OpenID Connect voor WiFi-registratie en onboarding, inclusief organisatiebrede Microsoft 365-authenticatie met tenantautorisatie en ondersteunde beperkingen op domein of groep. Na verificatie kunnen in aanmerking komende gebruikers de geconfigureerde WiFi-toegangsmethode ontvangen.
Welke identiteitsproviders ondersteunt Wiacom?
Wiacom ondersteunt Microsoft Entra ID, Google Workspace, Okta, Auth0, Ping Identity, Apple, Facebook, generieke OpenID Connect-providers en generieke SAML 2.0-integraties. Welk protocol beschikbaar is, hangt af van de provider en de geconfigureerde authenticatieworkflow.
Kunnen medewerkers na registratie een uniek WiFi-wachtwoord krijgen?
Ja. Wiacom WiFi Pass kan per locatie worden geconfigureerd om na succesvolle registratie en autorisatie via het Captive Portal een individuele pre-shared key te leveren. De onderliggende WiFi-infrastructuur moet daarvoor een compatibel mechanisme voor individuele PSK ondersteunen, zoals iPSK, MPSK, PPSK of DPSK.
Kunnen WiFi Pass-inloggegevens afzonderlijk worden beheerd?
Op ondersteunde infrastructuur kunnen individuele inloggegevens worden beheerd, laten verlopen of ingetrokken zonder het gemeenschappelijke WiFi-wachtwoord voor alle gebruikers te wijzigen. Welke mogelijkheden voor het beheer van inloggegevens beschikbaar zijn, hangt af van de netwerkintegratie.
Kan Wiacom Passpoint-profielen leveren na registratie via het Captive Portal?
Ja. Na succesvolle verificatie via Captive Portal, Guest Connect of Staff Connect kan Wiacom Passpoint Connect de provisioninginformatie tonen waarmee gebruikers een Passpoint-/Hotspot 2.0-profiel downloaden en installeren. Compatibele apparaten kunnen zich daarna automatisch authenticeren en opnieuw verbinden op deelnemende netwerken.
Wat is het verschil tussen WiFi Pass en Passpoint Connect?
WiFi Pass levert op compatibele netwerken een individuele pre-shared key. Passpoint Connect zorgt voor veilige provisioning van WiFi-profielen met Hotspot 2.0-technologie. Beide kunnen de identiteitsverificatie- en onboardingworkflows van Wiacom volgen, maar gebruiken verschillende mechanismen voor netwerktoegang.
Ondersteunt Wiacom BYOD voor medewerkers en externe krachten?
Ja. Wiacom ondersteunt self-serviceregistratie en identiteitsgebaseerde onboarding voor compatibele apparaten van medewerkers en externe krachten. De toegangsmethoden worden bepaald door het bedrijfsbeleid, de mogelijkheden van het apparaat en het onderliggende WiFi-netwerk.
Kan Wiacom printers en IoT-apparaten onboarden?
Ja. Wiacom kan gecontroleerde onboarding ondersteunen voor compatibele printers, schermen, operationele apparaten en IoT-apparatuur zonder browser. Welke authenticatiemethoden beschikbaar zijn, hangt af van de mogelijkheden van het apparaat en de WiFi-infrastructuur.
Kan Wiacom werken met RADIUS en WPA2/WPA3 Enterprise?
Ja. Wiacom kan integreren met compatibele RADIUS-/AAA- en WPA2/WPA3 Enterprise-omgevingen. Native enterprise-authenticatie en registratie via het Captive Portal met een identiteitsprovider zijn verschillende workflows die waar ondersteund kunnen worden gecombineerd.
Kan Wiacom meerdere kantoren en vestigingen ondersteunen?
Ja. Wiacom ondersteunt omgevingen met meerdere locaties, met configureerbare onboarding- en toegangsdiensten per locatie. Organisaties kunnen medewerkers, gasten en workflows voor netwerktoegang beheren over compatibele, verspreide WiFi-infrastructuur.
Moet bestaande WiFi-hardware worden vervangen voor Wiacom?
Niet noodzakelijk. Wiacom werkt bovenop compatibele bestaande WiFi-infrastructuur. De beschikbare mogelijkheden voor Captive Portal, WiFi Pass, Passpoint en RADIUS hangen af van de leverancier, de controller, de firmware en de ondersteunde integratiemethoden.
Kan Wiacom werken met verschillende WiFi-leveranciers?
Ja. Wiacom is leveranciersonafhankelijk en ondersteunt compatibele omgevingen met meerdere leveranciers, waaronder Cisco Meraki, Cisco WLC, HPE Aruba, Ruckus, UniFi, Cambium, Fortinet, MikroTik, TP-Link Omada en andere infrastructuur.
Kan WiFi-data worden geïntegreerd met gebouwbeheersystemen?
Mogelijk. Als geschikte WiFi-data over aanwezigheid, bezetting of werking beschikbaar is, kan Wiacom relevante informatie via ondersteunde integraties beschikbaar stellen aan compatibele gebouwbeheer-, analyse- en werkpleksystemen, met inachtneming van privacy- en data-governancevereisten.
Kan Wiacom integreren met AI- en automatiseringsplatformen van bedrijven?
Ja, mits er geschikte API’s of maatwerkintegratiemethoden beschikbaar zijn. Relevante WiFi-data over identiteit, authenticatie, toegang en werking kan worden aangeboden aan goedgekeurde analyse-, automatiserings- of AI-systemen, volgens de beveiligings- en privacyvereisten van de organisatie.
Kan Wiacom MSP’s ondersteunen die gemengde WiFi-omgevingen beheren?
Ja. Wiacom kan samenwerken met managed serviceproviders en netwerkintegrators om identiteitsgebaseerde onboarding, WiFi-toegang op meerdere locaties, leveranciersspecifieke integraties, netwerkstoringsanalyse en technisch beheer op compatibele infrastructuur te implementeren.
Bouw zakelijk WiFi rond identiteit, individuele toegang en bestaande infrastructuur
Zakelijk WiFi draait niet langer alleen om een SSID en netwerkverbinding.
Medewerkers hebben gemakkelijke, identiteitsgebaseerde onboarding nodig. Externe krachten hebben gecontroleerde toegang nodig. Bezoekers verwachten eenvoudige gasten-wifi. BYOD- en IoT-apparaten kunnen individuele inloggegevens vereisen. IT-teams hebben operationeel inzicht nodig over locaties en WiFi-leveranciers heen.
Wiacom brengt deze eisen samen in één gemeenschappelijke laag voor identiteit, onboarding, netwerktoegang, analyse en integratie, en laat organisaties hun compatibele bestaande WiFi-infrastructuur behouden.
Koppel Microsoft Entra ID, Google Workspace, Okta en andere ondersteunde identiteitsproviders aan uw registratieworkflows. Geef individuele WiFi Pass-inloggegevens uit of verzorg na verificatie de provisioning van Passpoint-profielen. Pas dezelfde aanpak toe op compatibele kantoren, vestigingen en beheerde netwerken.
Bedrijfsidentiteit. WiFi Pass. Passpoint Connect. Gasten-wifi. Verbonden apparaten. Eén aanpasbaar toegangsplatform.
WiFi-identiteit, toegang, engagement en analytics voor marketing-, IT- en operationele teams
VS, VK, EU: +40 721 260 892
info@wiacom.ai
© 2026 Wiacom
Alle rechten voorbehouden


WiFi Identity, Access, Engagement and Analytics for Marketing, IT & Operations Teams
US, UK, EU: +40 721 260 892
info@wiacom.ai
© 2026 Wiacom
All rights reserved


