

WiFi Empresarial: Identidad, Autenticación y Gestión de Accesos
Una única capa de identidad y acceso WiFi para toda su empresa
Wiacom ayuda a las organizaciones a gestionar cómo empleados, contratistas, invitados y dispositivos conectados se registran, se autentican y acceden al WiFi empresarial en oficinas, sucursales y sedes distribuidas.
Conecte los proveedores de identidad que ya utiliza, como Microsoft Entra ID, Google Workspace, Okta, Auth0 y Ping Identity, con el onboarding WiFi. Ofrezca credenciales individuales con WiFi Pass, aprovisionamiento seguro de perfiles con Passpoint Connect y flujos flexibles de Captive Portal, Guest Connect y Staff Connect.
Wiacom funciona como una capa de software y servicios sobre la infraestructura compatible existente y da soporte a entornos WiFi multisede y de varios fabricantes sin sustituir la red innecesariamente.
Compatible con Captive Portal, Staff y Guest Connect, credenciales WiFi individuales, Passpoint, RADIUS y acceso basado en políticas, conectando la identidad y la actividad de red con procesos operativos, de seguridad y de cumplimiento más amplios.
Onboarding WiFi empresarial para empleados, contratistas, invitados y dispositivos
Las redes empresariales modernas deben dar servicio a distintos usuarios, dispositivos y requisitos de autenticación sobre la misma infraestructura WiFi.
Wiacom ofrece flujos de onboarding y acceso configurables para:
- empleados y sus dispositivos personales o corporativos;
- contratistas y personal temporal;
- visitantes, clientes e invitados de negocio;
- oficinas remotas y empleados de sucursales;
- socios y proveedores de servicios externos;
- asistentes a conferencias y eventos;
- dispositivos BYOD gestionados y no gestionados;
- impresoras, pantallas y equipamiento de salas de reuniones;
- dispositivos de edificios inteligentes, operativos y IoT.
Cada categoría de usuario puede seguir un recorrido de registro, autenticación y acceso WiFi adecuado, según las políticas de la organización, la ubicación y las capacidades del dispositivo.
Identidad corporativa y Staff Connect
El onboarding WiFi debería apoyarse en la infraestructura de identidad que la organización ya tiene, en lugar de crear otro conjunto independiente de cuentas de usuario.
Wiacom conecta los flujos de Captive Portal y Staff Connect con proveedores de identidad corporativos compatibles, de modo que empleados y usuarios autorizados se autentican con las experiencias de inicio de sesión que ya conocen.
Proveedores de identidad compatibles
- Microsoft Entra ID / Microsoft 365: OpenID Connect, con autorización por tenant y restricciones por dominio o grupo;
- Google Workspace: OAuth 2.0 / OpenID Connect;
- Okta: OpenID Connect / SAML;
- Auth0: OpenID Connect / SAML;
- Ping Identity: OpenID Connect / SAML;
- OpenID Connect genérico: integración OIDC;
- SAML genérico: integración SAML 2.0;
- Apple: OAuth 2.0 / OpenID Connect;
- Facebook: OAuth 2.0.
Las organizaciones pueden utilizar proveedores de identidad corporativos para sus empleados y mantener métodos de registro y verificación distintos para invitados, contratistas y usuarios temporales.
Autenticación WiFi con Microsoft Entra ID
Las organizaciones que usan Microsoft 365 pueden integrar el proceso de registro WiFi de Wiacom con Microsoft Entra ID mediante OpenID Connect.
Las configuraciones compatibles incluyen la autorización por tenant y las restricciones por dominio o grupo, lo que permite a la organización controlar qué usuarios pueden completar el registro y recibir acceso WiFi.
Empleado → Staff Connect / Captive Portal → Microsoft Entra ID → Autorización → Aprovisionamiento del acceso WiFi
La autenticación establece la identidad del usuario durante el onboarding. El método de acceso WiFi posterior puede ser WiFi Pass, Passpoint Connect u otro mecanismo de autenticación de red compatible.
Onboarding de empleados en autoservicio
Los empleados y usuarios autorizados pueden iniciar el registro a través de un Captive Portal, un enlace web, un código QR, una página de Staff Connect o una aplicación de negocio integrada.
Tras la verificación y la autorización, Wiacom puede entregar el método de acceso a la red configurado sin que el equipo de TI tenga que distribuir una contraseña WiFi común.
Empleado → Registro → Verificación de identidad corporativa → Política de acceso → WiFi Pass / Passpoint Connect → WiFi empresarial
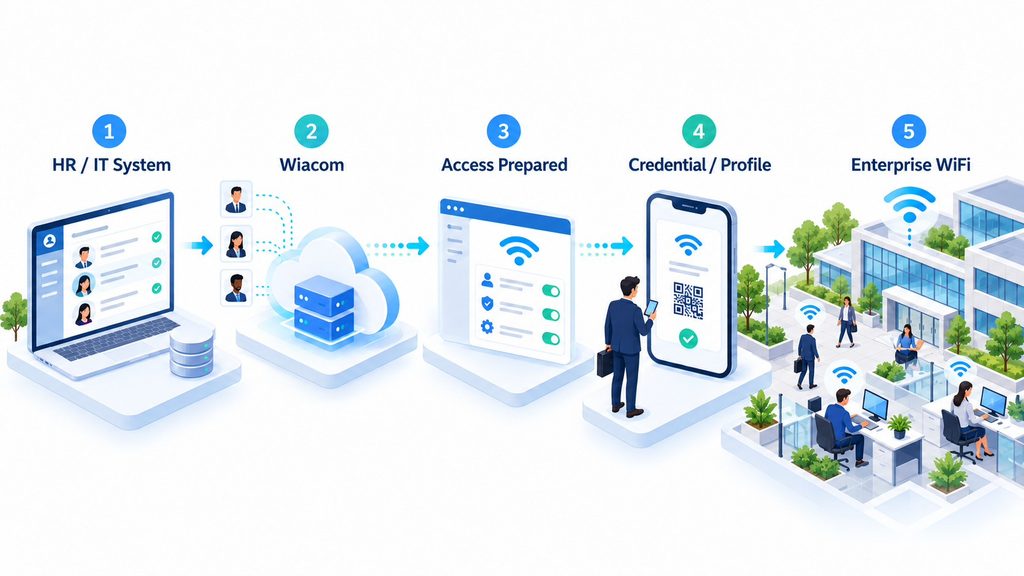
Aprovisionamiento WiFi basado en la identidad
Wiacom vincula el registro de usuarios verificados con el aprovisionamiento de credenciales o perfiles de acceso WiFi individuales.
Con WiFi Pass, los usuarios autorizados pueden obtener una clave precompartida única tras registrarse en el Captive Portal, en las redes compatibles.
Con Passpoint Connect, los usuarios verificados pueden recibir la información de aprovisionamiento necesaria para descargar e instalar un perfil Passpoint / Hotspot 2.0 en los dispositivos compatibles.
Usuario verificado → Método de acceso seleccionado → PSK único o perfil Passpoint → Conexión WiFi
El aprovisionamiento de accesos puede configurarse según la ubicación, la categoría de usuario, la compatibilidad del dispositivo y las capacidades de la infraestructura WiFi subyacente.
Acceso basado en identidad y políticas
La información disponible en un proveedor de identidad, un proceso de registro o un sistema de negocio autorizado puede ayudar a determinar la política de onboarding y acceso adecuada.
Según la integración, las políticas pueden utilizar atributos como:
- proveedor de identidad o tenant;
- dominio de correo aprobado;
- grupo de usuarios o departamento;
- condición de empleado o contratista;
- oficina, sede o sucursal;
- rol del usuario y elegibilidad de acceso;
- estado de registro o verificación;
- duración y caducidad del acceso;
- categoría de dispositivo;
- otros atributos autorizados de identidad o de sistemas de negocio.
Así, las empresas pueden combinar SSO corporativo, registro en autoservicio, credenciales individuales y acceso WiFi específico por ubicación sin imponer un único método de onboarding a todos los usuarios.
Aplicaciones corporativas, portales de empleados y APIs WiFi
El onboarding WiFi puede integrarse en el entorno de trabajo digital y en la experiencia de empleado que la organización ya tiene.
Mediante APIs compatibles e integraciones a medida, las aplicaciones de negocio o los portales de empleados pueden interactuar con Wiacom para iniciar el registro y preparar el método de acceso WiFi adecuado.
Por ejemplo:
Portal del empleado → Usuario autenticado → Integración con Wiacom → WiFi Pass / Passpoint Connect → WiFi de la oficina
El mismo enfoque puede extenderse a portales de contratistas aprobados, aplicaciones corporativas y otros procesos de negocio basados en la identidad.
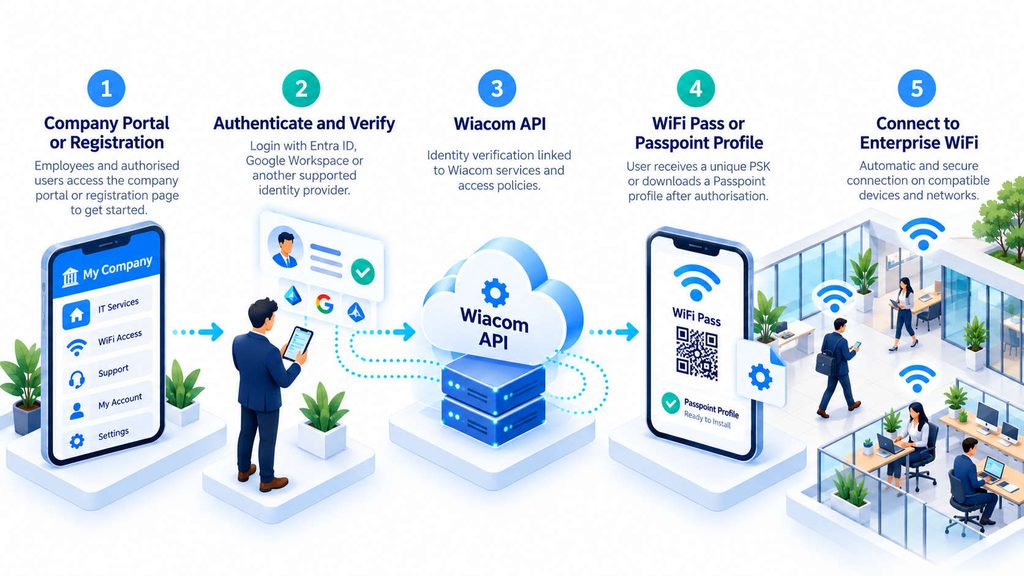
Guest Connect y Captive Portal
Los visitantes y contratistas no necesitan necesariamente el mismo proceso de autenticación que los empleados fijos.
Wiacom ofrece flujos configurables de Guest Connect y Captive Portal para visitantes de negocio, clientes, contratistas, socios y asistentes a eventos.
Las opciones de onboarding de invitados incluyen:
- registro y verificación por correo electrónico;
- verificación por teléfono y OTP;
- proveedores de identidad social compatibles;
- registro mediante código QR o enlace web;
- términos y avisos de privacidad;
- recogida del consentimiento cuando sea necesario;
- acceso limitado en el tiempo;
- flujos de preregistro y de visitantes;
- onboarding para eventos y conferencias;
- reconocimiento de usuarios recurrentes cuando esté configurado.
Guest Connect puede funcionar con independencia de la conexión WiFi inicial, de modo que los visitantes se registren antes de llegar o de unirse a la red.
Tras la verificación, los despliegues compatibles también pueden ofrecer el aprovisionamiento de un perfil Passpoint para conectarse automáticamente al WiFi en adelante.
Onboarding de BYOD, dispositivos e IoT
No todos los dispositivos de un entorno corporativo tienen navegador o admiten autenticación interactiva del usuario.
Wiacom puede dar soporte al onboarding de dispositivos compatibles como:
- portátiles y smartphones propiedad de los empleados;
- impresoras y equipos multifunción;
- pantallas de salas de reuniones;
- sistemas de videoconferencia;
- televisores inteligentes y cartelería digital;
- terminales operativos;
- equipos de gestión de edificios;
- dispositivos de almacén y logística;
- otros equipos IoT compatibles y dispositivos sin navegador.
Según las capacidades de la infraestructura, los dispositivos pueden asociarse a un propietario, departamento, ubicación o ciclo de vida, y aprovisionarse con una credencial individual o el método de acceso adecuado.
WiFi Pass puede ofrecer credenciales PSK individuales para dispositivos compatibles y evitar depender de una única contraseña compartida por toda la organización.
Una empresa. Múltiples métodos de acceso WiFi.
Wiacom conecta la verificación de identidad y el onboarding con la tecnología de acceso WiFi adecuada para empleados, invitados, contratistas y dispositivos, sobre la infraestructura existente compatible.
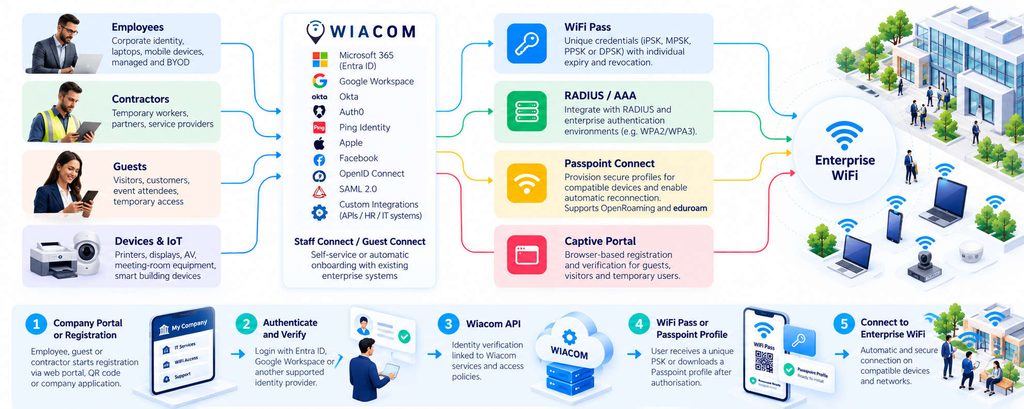
Acceso WiFi basado en la identidad con WiFi Pass y Passpoint Connect
Wiacom combina el registro de usuarios, la verificación de identidad y el aprovisionamiento del acceso a la red en flujos de WiFi empresarial configurables.
Tras el registro y la autorización mediante Captive Portal, Guest Connect o Staff Connect, se puede ofrecer a los usuarios el método de acceso compatible con su dispositivo y su entorno de red.
WiFi Pass: claves precompartidas individuales
Wiacom WiFi Pass forma parte de Identity & Network Services y puede configurarse de forma individual para cada sede de la empresa.
Tras completar el registro y la autorización configurados en el Captive Portal, los usuarios elegibles pueden obtener una clave WiFi precompartida única para la red designada.
Según la infraestructura, WiFi Pass puede utilizar tecnologías compatibles propias de cada fabricante, como iPSK, MPSK, PPSK, DPSK o mecanismos de PSK individual equivalentes.
Las credenciales individuales ayudan a las organizaciones a gestionar el acceso de los usuarios sin repartir una única contraseña WiFi común a todo el mundo.
Registro en el Captive Portal → Verificación del usuario → Credencial WiFi Pass única → Acceso WiFi
Passpoint Connect: aprovisionamiento seguro de perfiles WiFi
Wiacom Passpoint Connect permite el aprovisionamiento seguro de perfiles WiFi con tecnología Passpoint / Hotspot 2.0 en dispositivos y redes compatibles.
Tras la verificación del usuario mediante Captive Portal, Guest Connect o Staff Connect, Wiacom puede presentar la información y el flujo de aprovisionamiento necesarios para descargar e instalar un perfil Passpoint.
Una vez instalado el perfil, los dispositivos compatibles pueden autenticarse y volver a conectarse automáticamente cuando detecten una red WiFi participante, sin repetir el registro original.
Registro del usuario → Verificación de identidad → Descarga del perfil Passpoint → Instalación del perfil → Reconexión WiFi automática
Passpoint Connect puede dar servicio a empleados, contratistas, invitados de negocio y visitantes recurrentes, siempre que el despliegue y las capacidades de los dispositivos lo permitan.
RADIUS / AAA y autenticación WiFi empresarial
Wiacom también admite la integración RADIUS / AAA con entornos WiFi compatibles, incluidos los flujos de autenticación WPA2/WPA3 Enterprise y de acceso a la red compatibles.
La verificación de identidad en el Captive Portal, el aprovisionamiento de credenciales WiFi Pass y la autenticación nativa WPA-Enterprise son mecanismos distintos que pueden combinarse según el diseño de la red.
Captive Portal y WiFi para invitados
Ofrezca registro, verificación, consentimiento y autorización de red desde el navegador para visitantes, contratistas y otros usuarios temporales.
El Captive Portal también puede servir como primera fase de verificación de identidad antes de aprovisionar credenciales WiFi Pass individuales o perfiles Passpoint.
Aproveche su WiFi empresarial existente
Wiacom no exige a las organizaciones sustituir su infraestructura de autenticación actual ni unificar todas las sedes con el mismo fabricante de WiFi.
Las empresas pueden añadir onboarding basado en identidad, WiFi Pass, Passpoint, Guest Connect, Staff Connect, Captive Portal, integración RADIUS y analítica WiFi según las capacidades de cada sede.
Una capa de identidad y onboarding. Múltiples tecnologías de acceso WiFi. Infraestructura de red existente.
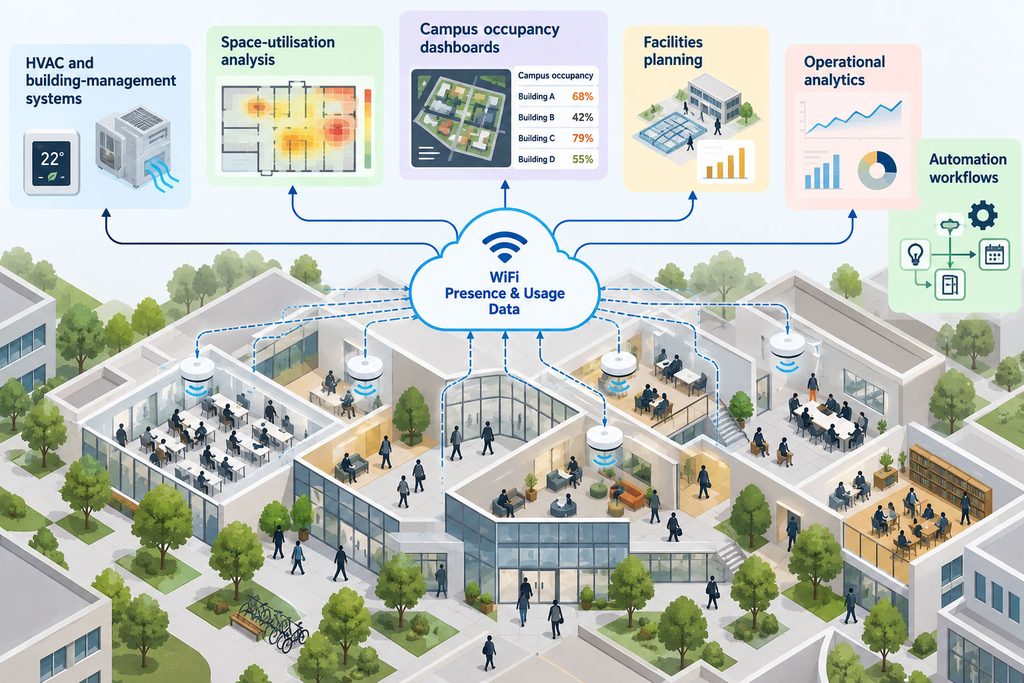
De los datos del WiFi empresarial a la inteligencia del lugar de trabajo
El WiFi empresarial puede ofrecer mucho más que conectividad. Cuando se dispone de los datos de red necesarios, Wiacom puede ayudar a las organizaciones a utilizar la información de presencia, ubicación y uso derivada del WiFi en sistemas operativos más amplios.
Según la infraestructura, los indicadores agregados de presencia y ocupación pueden apoyar:
- el análisis de ocupación de oficinas;
- el uso de espacios de trabajo y salas de reuniones;
- los sistemas de gestión de edificios;
- los flujos de optimización de climatización y energía;
- la planificación de instalaciones y de capacidad;
- los paneles operativos multisede;
- la analítica de visitantes y de espacios;
- la inteligencia de negocio y la automatización.
Esto permite a las organizaciones utilizar la información WiFi adecuada como un dato más para la gestión del lugar de trabajo y la toma de decisiones operativas.
La disponibilidad y precisión de los datos, las capacidades de la red y los requisitos de privacidad aplicables determinan qué casos de uso pueden implantarse.
Conecte los datos del WiFi empresarial con analítica, IA y automatización
Cada vez más organizaciones conectan sus sistemas de identidad, infraestructura, operaciones y espacio de trabajo con plataformas de analítica y automatización.
Si la organización dispone de una plataforma de analítica, IA o datos aprobada, Wiacom puede ofrecer puntos de integración controlados para la información WiFi y de acceso a la red pertinente, mediante APIs compatibles e integraciones a medida.
Según el despliegue, la información disponible puede incluir:
- eventos de registro y autenticación WiFi;
- información de acceso de usuarios y dispositivos;
- actividad de sedes o edificios;
- indicadores de presencia y ocupación;
- uso de la red y tendencias operativas;
- estado de dispositivos y conexiones;
- analítica WiFi e informes históricos.
WiFi empresarial → Datos de identidad y de red → Sistemas de negocio → Analítica, automatización e IA
Las integraciones pueden diseñarse en torno a las políticas de seguridad de la información, los requisitos de privacidad y los controles de gobierno del dato de la organización.
Wiacom aporta la capa de identidad de red, acceso e integración; no exige a la organización sustituir su plataforma de analítica o de IA actual.
WiFi empresarial en infraestructuras de varios fabricantes
Las empresas distribuidas suelen operar plataformas WiFi distintas en oficinas, sucursales, edificios, sedes adquiridas y generaciones de infraestructura diferentes.
Wiacom es independiente del fabricante y ofrece una capa común de identidad, onboarding, acceso e integración sobre infraestructura WiFi compatible.
Esto ayuda a las organizaciones a estandarizar el onboarding de empleados, contratistas, invitados y dispositivos sin obligar a todas las sedes a usar el mismo fabricante de red.
Los entornos compatibles pueden incluir:
- Cisco Meraki;
- Cisco WLC;
- HPE Aruba;
- Ruckus;
- UniFi;
- Cambium;
- Fortinet;
- MikroTik;
- TP-Link Omada;
- otras infraestructuras WiFi compatibles.
Capacidades concretas como Captive Portal, RADIUS, PSK individual y Passpoint dependen del fabricante de red, los modelos de dispositivo, el firmware y los métodos de integración disponibles.
Wiacom puede dar soporte a despliegues multisede y a entornos gestionados por MSP donde deben convivir redes de distintos fabricantes.
Integre el WiFi empresarial con identidad, NMS y sistemas de negocio
La autenticación y el onboarding WiFi no tienen por qué quedar aislados dentro de un controlador inalámbrico.
Mediante APIs, webhooks e integraciones a medida compatibles, Wiacom puede conectar la información y los flujos WiFi pertinentes con sistemas empresariales compatibles, entre ellos:
- Microsoft Entra ID y proveedores de identidad compatibles;
- plataformas de SSO y autenticación corporativas;
- sistemas de gestión de red (NMS);
- aplicaciones para empleados y contratistas;
- sistemas de gestión de servicios y operaciones de TI;
- plataformas de CRM y de interacción con clientes;
- sistemas de analítica y de inteligencia de negocio;
- plataformas de gestión de edificios y del lugar de trabajo;
- APIs corporativas y aplicaciones a medida;
- plataformas de IA y automatización aprobadas.
El objetivo es que la información de identidad, acceso y operación del WiFi pueda utilizarse más allá de la consola de gestión WLAN, cuando sea técnicamente adecuado.
Visibilidad y gobierno de los accesos
Cuando es compatible, los registros de alta, los eventos de autenticación y las credenciales individuales mejoran la trazabilidad frente al acceso anónimo con contraseña compartida.
Estas capacidades pueden contribuir a un gobierno más amplio del acceso a la red y a programas de seguridad relacionados con NIS2, según las obligaciones regulatorias de la organización y la implantación.
Integración con Cisco Meraki y ecosistema Cisco
Socio Cisco Developer Worldwide • Integración directa con la API de Cisco Meraki • Dos aplicaciones publicadas en el Cisco Networking App Marketplace
Wiacom se integra directamente con las redes Cisco Meraki compatibles mediante la Meraki Dashboard API, de modo que los flujos de onboarding WiFi, identidad de invitados y acceso a la red interactúan con la infraestructura Meraki existente.
Wiacom es además socio Cisco Developer Worldwide y tiene dos aplicaciones publicadas en el Cisco Networking App Marketplace:
- Wiacom Guest WiFi: Captive Portal, identidad de invitados, consentimiento, interacción con clientes y analítica WiFi.
- Wiacom | Guest Connect: onboarding mediante URL y código QR que puede funcionar con independencia del recorrido inicial de conexión al captive portal.
Para las empresas que usan Cisco Meraki, Wiacom puede ampliar los entornos existentes compatibles con onboarding de invitados, integración de identidad, flujos de acceso e integraciones con sistemas de negocio.
Wiacom sigue siendo independiente del fabricante, de modo que las sedes con Meraki pueden convivir con sucursales que usan otras plataformas WiFi compatibles.
Implantación de WiFi empresarial, integración con MSP y soporte técnico
Wiacom no se limita a suministrar software de WiFi empresarial.
Trabajamos con equipos de TI internos, MSP, integradores de red y organizaciones multisede para implantar y operar los flujos de identidad, onboarding y acceso necesarios.
Los servicios de implantación y técnicos pueden incluir:
- implantación de Captive Portal;
- flujos de Guest Connect y Staff Connect;
- integración con Microsoft Entra ID e identidad corporativa;
- configuración de autenticación OIDC y SAML;
- despliegue de WiFi Pass y aprovisionamiento de PSK individuales;
- aprovisionamiento de Passpoint Connect / Hotspot 2.0;
- configuración del controlador WiFi y de SSID;
- integración RADIUS / AAA;
- flujos WPA2/WPA3 Enterprise compatibles;
- onboarding de BYOD e IoT;
- despliegue y configuración multisede;
- integración de API, webhooks y NMS;
- resolución de incidencias WiFi en entornos de varios fabricantes;
- resolución avanzada de problemas de autenticación y conectividad;
- cambios de configuración autorizados continuos y soporte técnico.
Para las organizaciones que gestionan infraestructura de varios fabricantes WiFi, Wiacom aporta un enfoque operativo común sin perder las capacidades específicas de red que requiere cada entorno.
Por ello, Wiacom puede actuar como la plataforma de software, el socio de integración y la capa de operaciones técnicas de un despliegue de WiFi empresarial.
Preguntas frecuentes sobre identidad y acceso en WiFi empresarial
¿Qué es una plataforma de identidad y acceso para WiFi empresarial?
Una plataforma de identidad y acceso para WiFi empresarial gestiona cómo empleados, contratistas, visitantes y dispositivos se registran, se autentican y obtienen acceso a la red. Wiacom combina Captive Portal, integración con proveedores de identidad, credenciales WiFi individuales, aprovisionamiento Passpoint, RADIUS y flujos de acceso relacionados en redes empresariales compatibles.
¿Puede Wiacom usar Microsoft Entra ID para la autenticación WiFi?
Sí. Wiacom admite la integración con Microsoft Entra ID mediante OpenID Connect para el registro y el onboarding WiFi, incluida la autenticación organizativa de Microsoft 365 con autorización por tenant y restricciones compatibles por dominio o grupo. Tras la verificación, los usuarios elegibles pueden recibir el método de acceso WiFi configurado.
¿Qué proveedores de identidad admite Wiacom?
Wiacom admite Microsoft Entra ID, Google Workspace, Okta, Auth0, Ping Identity, Apple, Facebook, proveedores OpenID Connect genéricos e integraciones SAML 2.0 genéricas. El protocolo disponible depende del proveedor y del flujo de autenticación configurado.
¿Pueden los empleados recibir una contraseña WiFi única tras registrarse?
Sí. Wiacom WiFi Pass puede configurarse por ubicación para entregar una clave precompartida individual tras un registro y una autorización correctos en el Captive Portal. La infraestructura WiFi subyacente debe admitir un mecanismo de PSK individual compatible, como iPSK, MPSK, PPSK o DPSK.
¿Se pueden gestionar las credenciales de WiFi Pass de forma independiente?
En infraestructuras compatibles, las credenciales individuales pueden gestionarse, caducar o revocarse sin cambiar la contraseña WiFi común de todos los usuarios. Las capacidades de gestión de credenciales disponibles dependen de la integración con la red.
¿Puede Wiacom entregar perfiles Passpoint tras el registro en el Captive Portal?
Sí. Tras una verificación correcta mediante Captive Portal, Guest Connect o Staff Connect, Wiacom Passpoint Connect puede presentar la información de aprovisionamiento necesaria para que los usuarios descarguen e instalen un perfil Passpoint / Hotspot 2.0. Los dispositivos compatibles podrán entonces autenticarse y reconectarse automáticamente en las redes participantes.
¿Cuál es la diferencia entre WiFi Pass y Passpoint Connect?
WiFi Pass proporciona una clave precompartida individual en redes compatibles. Passpoint Connect ofrece aprovisionamiento seguro de perfiles WiFi con tecnología Hotspot 2.0. Ambos pueden seguir los flujos de verificación de identidad y onboarding de Wiacom, pero utilizan mecanismos de acceso a la red diferentes.
¿Admite Wiacom el BYOD de empleados y contratistas?
Sí. Wiacom admite el registro en autoservicio y el onboarding basado en identidad para dispositivos compatibles de empleados y contratistas; los métodos de acceso dependen de la política de la empresa, de las capacidades del dispositivo y de la red WiFi subyacente.
¿Puede Wiacom dar de alta impresoras y dispositivos IoT?
Sí. Wiacom puede dar soporte al onboarding controlado de impresoras, pantallas, dispositivos operativos y equipos IoT sin navegador compatibles. Los métodos de autenticación disponibles dependen de las capacidades del dispositivo y de la infraestructura WiFi.
¿Puede Wiacom trabajar con RADIUS y WPA2/WPA3 Enterprise?
Sí. Wiacom puede integrarse con entornos RADIUS / AAA y WPA2/WPA3 Enterprise compatibles. La autenticación empresarial nativa y el registro en el Captive Portal basado en un proveedor de identidad son flujos distintos que pueden combinarse cuando hay compatibilidad.
¿Puede Wiacom dar soporte a varias oficinas y sucursales?
Sí. Wiacom admite entornos multisede con servicios de onboarding y acceso configurables por ubicación. Las organizaciones pueden gestionar empleados, invitados y flujos de acceso a la red en infraestructuras WiFi distribuidas compatibles.
¿Es necesario sustituir el hardware WiFi existente?
No necesariamente. Wiacom funciona sobre la infraestructura WiFi existente compatible. Las capacidades disponibles de Captive Portal, WiFi Pass, Passpoint y RADIUS dependen del fabricante, el controlador, el firmware y los métodos de integración compatibles.
¿Puede Wiacom trabajar con distintos fabricantes de WiFi?
Sí. Wiacom es independiente del fabricante y admite entornos compatibles de varios fabricantes con Cisco Meraki, Cisco WLC, HPE Aruba, Ruckus, UniFi, Cambium, Fortinet, MikroTik, TP-Link Omada y otras infraestructuras.
¿Se pueden integrar los datos del WiFi con sistemas de gestión de edificios?
Potencialmente. Cuando se dispone de datos adecuados de presencia, ocupación u operación del WiFi, Wiacom puede poner la información pertinente a disposición de sistemas compatibles de gestión de edificios, analítica y espacio de trabajo mediante integraciones compatibles, sujeto a los requisitos de privacidad y de gobierno del dato.
¿Puede Wiacom integrarse con plataformas corporativas de IA y automatización?
Sí, siempre que existan APIs o métodos de integración a medida adecuados. Los datos pertinentes de identidad, autenticación, acceso y operación del WiFi pueden ponerse a disposición de sistemas corporativos de analítica, automatización o IA aprobados, según los requisitos de seguridad y privacidad de la organización.
¿Puede Wiacom dar soporte a MSP que gestionan entornos WiFi mixtos?
Sí. Wiacom puede trabajar con proveedores de servicios gestionados e integradores de red para implantar onboarding basado en identidad, acceso WiFi multisede, integraciones específicas de cada fabricante, resolución de incidencias de red y operaciones técnicas sobre infraestructura compatible.
Construya su WiFi empresarial en torno a la identidad, el acceso individual y la infraestructura existente
El WiFi empresarial ya no consiste solo en ofrecer un SSID y conectividad de red.
Los empleados necesitan un onboarding cómodo y basado en la identidad. Los contratistas requieren un acceso controlado. Los visitantes esperan un WiFi para invitados sencillo. Los dispositivos BYOD e IoT pueden necesitar credenciales individuales. Los equipos de TI necesitan visibilidad operativa en todas las sedes y fabricantes de WiFi.
Wiacom reúne estos requisitos en una capa común de identidad, onboarding, acceso a la red, analítica e integración, y permite a las organizaciones conservar su infraestructura WiFi compatible existente.
Conecte Microsoft Entra ID, Google Workspace, Okta y otros proveedores de identidad compatibles con sus flujos de registro. Emita credenciales WiFi Pass individuales o aprovisione perfiles Passpoint tras la verificación. Extienda el mismo enfoque a oficinas, sucursales y redes gestionadas compatibles.
Identidad corporativa. WiFi Pass. Passpoint Connect. WiFi para invitados. Dispositivos conectados. Una plataforma de acceso adaptable.
Identidad, Acceso, Engagement y Analítica WiFi para Equipos de Marketing, TI y Operaciones
US, UK, EU: +40 721 260 892
info@wiacom.ai
© 2026 Wiacom
Todos los derechos reservados


