
Wiacom Passpoint Connect
Passpoint WiFi y Hotspot 2.0 para una conectividad de huéspedes segura y automática
Wiacom Passpoint Connect permite que los dispositivos se conecten automáticamente a redes WiFi compatibles tras un proceso de registro único.
Mediante Passpoint (Hotspot 2.0), autenticación basada en RADIUS y seguridad WiFi empresarial, las organizaciones pueden ofrecer una experiencia de WiFi para huéspedes mucho más fluida, sin necesidad de que los usuarios completen un portal cautivo cada vez que regresan.
Passpoint Connect puede usarse en hoteles, grupos hoteleros, retail, centros comerciales, oficinas, managed living, espacios públicos, entornos de transporte y otros despliegues WiFi públicos o empresariales.
Wiacom trabaja con infraestructura WiFi multi-fabricante compatible y puede ayudar con el registro, la configuración de red, la integración RADIUS, el despliegue y el soporte técnico continuo.
¿Qué es Passpoint WiFi?
Passpoint, también conocido como Hotspot 2.0, es una tecnología WiFi diseñada para simplificar el descubrimiento de red, la autenticación y la reconexión segura.
En lugar de exigir al usuario seleccionar manualmente una red y completar repetidamente un portal cautivo, un dispositivo compatible puede usar un perfil Passpoint aprovisionado para reconocer redes compatibles y autenticarse automáticamente.
Passpoint suele funcionar con seguridad WiFi empresarial y autenticación RADIUS, permitiendo que la conectividad se asocie a un usuario o credencial individual, en lugar de a una contraseña WiFi compartida.
Para entornos de WiFi para huéspedes, esto puede ofrecer una experiencia más cercana a la conectividad móvil:
Registrarse una vez → instalar el perfil Passpoint → regresar → conectarse automáticamente.
Passpoint puede complementar un portal cautivo existente en lugar de sustituirlo de inmediato. Las organizaciones pueden seguir usando Portal Cautivo o Guest Connect para el registro inicial, mientras ofrecen Passpoint para conexiones posteriores seguras y automáticas.
Passpoint WiFi para Hoteles y Hospitality
Los hoteles a menudo conocen al huésped antes de que llegue al establecimiento.
Wiacom puede conectar el registro WiFi con Passpoint con los recorridos de huéspedes existentes del hotel, incluyendo Guest Connect, flujos impulsados por reserva o PMS, programas de fidelización, check-in digital y otras fuentes de identidad aprobadas.
Un hotel puede invitar a un huésped identificado a activar el WiFi para huéspedes con Passpoint antes de su llegada. Una vez instalado el perfil Passpoint en un dispositivo compatible, el huésped puede llegar al establecimiento y conectarse automáticamente a la infraestructura WiFi compatible mediante autenticación WiFi segura.
Esto permite que Passpoint para hoteles forme parte del recorrido más amplio del huésped, en lugar de ser un proceso de registro WiFi independiente.
Por ejemplo, el hotel puede conocer ya al huésped a través de:
- una reserva directa;
- una reserva de OTA importada al PMS;
- un programa de fidelización;
- la aplicación móvil del hotel;
- el check-in digital;
- Guest Connect;
- una plataforma CRM o de identidad ya existente.
Wiacom puede usar estos flujos de identidad y reserva aprobados para respaldar el registro WiFi antes de la llegada, el acceso individual del huésped y la autenticación WiFi automática.
Para huéspedes recurrentes, la experiencia puede pasar de:
Seleccionar WiFi → abrir el portal cautivo → introducir datos → autenticarse
a:
Llegar → conectarse automáticamente
Esto puede ofrecer una experiencia más fluida y potencialmente WiFi sin contraseña, sin dejar de mantener la identidad individual del huésped y una autenticación segura.
Según el despliegue, el Passpoint WiFi hotelero puede usar servicios RADIUS gestionados por Wiacom o integrarse con la autenticación WiFi RADIUS e infraestructura de identidad ya existentes del hotel, la cadena hotelera o el proveedor de servicios.
Las políticas de acceso y validez también pueden vincularse al flujo de trabajo del huésped u operativo correspondiente. Por ejemplo, el acceso WiFi puede aprovisionarse antes de la llegada, permanecer válido durante todo el período de la reserva y expirar según el checkout u otra política definida.
Para cadenas hoteleras, Wiacom puede admitir Passpoint en múltiples establecimientos participantes, ayudando a que los huéspedes reconocidos se conecten automáticamente al visitar ubicaciones compatibles.
Al mismo tiempo, Wiacom puede seguir ofreciendo analytics de WiFi para huéspedes, identidad WiFi, registros de consentimiento y datos de primera parte procedentes del WiFi, cuando corresponda y esté permitido.
Esto hace que Passpoint WiFi sea útil no solo para mejorar la conectividad, sino también para conectar el WiFi hotelero con PMS, CRM, CDP, fidelización, identidad de huésped y sistemas operativos.
Passpoint puede formar parte de una estrategia más amplia de Wiacom para el WiFi de huéspedes hotelero, combinando WiFi para Huéspedes en Hoteles, Guest Connect, integración PMS, WiFi Pass, Portal Cautivo y analytics de huéspedes.
Los hoteles pueden así elegir el modelo de registro y autenticación adecuado para cada recorrido del huésped, manteniendo a la vez una capa común de identidad, acceso y datos.
Passpoint y Portal Cautivo Pueden Funcionar Juntos
Passpoint WiFi no obliga a hoteles ni establecimientos a abandonar el portal cautivo.
Por el contrario, los flujos de Passpoint y portal cautivo pueden complementarse entre sí.
Un portal cautivo con Passpoint puede seguir siendo útil para el registro inicial, la verificación de identidad del huésped, el consentimiento, las campañas, las encuestas y los visitantes que aún no tienen un perfil Passpoint.
El portal cautivo, Guest Connect u otro flujo de registro aprobado puede establecer la identidad del usuario e iniciar el registro Passpoint.
Una vez aprovisionado el perfil Passpoint, los dispositivos compatibles pueden usar autenticación WiFi automática en visitas posteriores, sin que el usuario tenga que abrir repetidamente el portal cautivo e introducir la misma información de nuevo.
Esto crea una progresión sencilla:
Primera visita → registro → perfil Passpoint → conexión WiFi automática en el futuro
En hoteles, el registro inicial también puede producirse antes de que el huésped llegue:
Reserva o Guest Connect → registro WiFi antes de la llegada → perfil Passpoint → conexión automática en el hotel
Este modelo híbrido permite a las organizaciones combinar los beneficios del portal cautivo tradicional con la comodidad y la seguridad de Passpoint WiFi.
El portal cautivo puede seguir dando soporte a:
- el registro inicial del huésped;
- la verificación por email o móvil;
- los flujos de consentimiento y privacidad;
- los permisos de marketing;
- las encuestas a huéspedes;
- el contenido de campañas;
- la integración con CRM y CDP;
- la captura de datos de primera parte;
- los visitantes sin dispositivo compatible con Passpoint.
Passpoint puede entonces aportar:
- autenticación WiFi automática;
- acceso WiFi seguro para huéspedes;
- conectividad en visitas recurrentes;
- identidad WiFi individual;
- autenticación WiFi WPA2/WPA3 Enterprise;
- autenticación WiFi de huéspedes basada en RADIUS;
- conectividad multi-establecimiento;
- menor dependencia de contraseñas WiFi compartidas;
- una experiencia más fluida para huéspedes recurrentes.
Wiacom puede así combinar Passpoint WiFi para huéspedes, portal cautivo, Guest Connect y autenticación RADIUS dentro de la misma estrategia de conectividad de huéspedes, en lugar de obligar a las organizaciones a elegir un único método de acceso.
Del Portal Cautivo al WiFi de Huéspedes Reconocido
Passpoint también puede introducirse de forma progresiva.
Un hotel no necesita sustituir de inmediato su recorrido WiFi de huéspedes existente.
Los huéspedes nuevos o no identificados pueden seguir usando el portal cautivo existente, mientras que los huéspedes reconocidos o previamente registrados pueden avanzar progresivamente hacia el acceso WiFi automático con Passpoint.
Un recorrido hotelero típico puede así convertirse en:
Huésped desconocido → Portal Cautivo o Guest Connect → identidad establecida → registro Passpoint → huésped reconocido → WiFi automático en futuras visitas
Este enfoque permite a los hoteles mantener flujos WiFi familiares para huéspedes, introduciendo a la vez una capa de identidad WiFi más duradera para los huéspedes recurrentes.
Para cadenas hoteleras, esto puede extenderse más allá de un único establecimiento. Un huésped registrado en un hotel participante puede potencialmente usar la misma identidad Passpoint para conectarse automáticamente en otros establecimientos compatibles, según las políticas de acceso y autenticación de la cadena.
Passpoint, Identidad y Aleatorización de Dirección MAC
Los sistemas operativos móviles modernos pueden usar direcciones MAC privadas o aleatorizadas, lo que puede hacer menos fiable el reconocimiento tradicional basado en el dispositivo.
Passpoint ofrece un modelo alternativo basado en credenciales aprovisionadas y acceso de red autenticado, en lugar de depender únicamente de la dirección MAC del dispositivo.
Para las organizaciones que usan las capacidades de analytics e identidad de cliente de Wiacom, Passpoint puede ayudar así a crear una relación más duradera entre la conectividad autorizada y el usuario o credencial, respetando los requisitos de privacidad y consentimiento aplicables.
Esto es especialmente útil en entornos con visitantes recurrentes, como hoteles, propiedades retail, centros comerciales, managed living, espacios de trabajo y ubicaciones de transporte.
Passpoint WiFi Seguro Sobre Infraestructura Existente
Wiacom Passpoint Connect ofrece conectividad WiFi automática y basada en identidad para huéspedes y usuarios en entornos WiFi públicos y empresariales compatibles.
Tras el registro inicial y el aprovisionamiento del perfil, los dispositivos compatibles pueden reconocer las redes participantes y autenticarse automáticamente usando seguridad WiFi empresarial y credenciales individuales.
Wiacom está diseñado para trabajar con infraestructura WiFi existente compatible, sin obligar a las organizaciones a sustituir toda su red. Nuestro equipo puede ayudar con la configuración de Passpoint y Hotspot 2.0, la integración RADIUS, los ajustes de SSID y seguridad, el registro, las pruebas y la operación técnica continua.
Esto permite a hoteles, empresas, MSPs, ISPs y organizaciones multi-ubicación introducir Passpoint WiFi manteniendo el control de su arquitectura de red e identidad existente.
Del Acceso WiFi de Huéspedes a los Datos de Primera Parte
Passpoint hace más que eliminar la fricción de iniciar sesión repetidamente en el WiFi.
Usado como parte de la plataforma Wiacom más amplia, el acceso WiFi autenticado puede contribuir a una estrategia de datos propios de cliente respetuosa con el consentimiento.
Según el despliegue, las organizaciones pueden conectar la identidad y los datos de acceso WiFi con:
- registros de Portal Cautivo y Guest Connect;
- sistemas PMS y de reservas;
- plataformas CRM y CDP;
- programas de fidelización;
- analítica de ubicación y presencia;
- engagement de clientes;
- APIs y otros sistemas de negocio aprobados.
Esto permite que el WiFi forme parte de una arquitectura más amplia de identidad y datos de cliente, en lugar de operar como un servicio de conectividad aislado.
Con el consentimiento y la gobernanza adecuados, la identidad WiFi, la presencia y los datos de engagement relevantes también pueden ponerse a disposición mediante APIs e integraciones compatibles con sistemas de CRM, CDP, analytics, automatización e IA, como parte de una estrategia de datos de primera parte más amplia.
Para los Usuarios (Huéspedes)
WiFi seguro que se conecta solo
Con Wiacom Passpoint Connect, los usuarios se conectan una vez al WiFi público y empresarial y permanecen conectados automáticamente en hoteles, cafeterías, espacios públicos y ubicaciones de negocio.
Conexión WiFi segura y cifrada
Conexión automática para todos tus dispositivos
Sin necesidad de volver a escribir tu contraseña

Para la Empresa, el Establecimiento o el Operador de Red
Acceso WiFi seguro, identidad individual y control operativo
Mientras los usuarios ganan una conectividad más fluida, las organizaciones pueden combinar Passpoint WiFi con autenticación individual, políticas de acceso RADIUS, identidad de huésped, analytics e integraciones con sistemas de negocio existentes.
A través de la plataforma Wiacom más amplia, Passpoint también puede conectarse con Portal Cautivo, Guest Connect, PMS, CRM, CDP, plataformas de fidelización y flujos de trabajo de datos de primera parte aprobados.
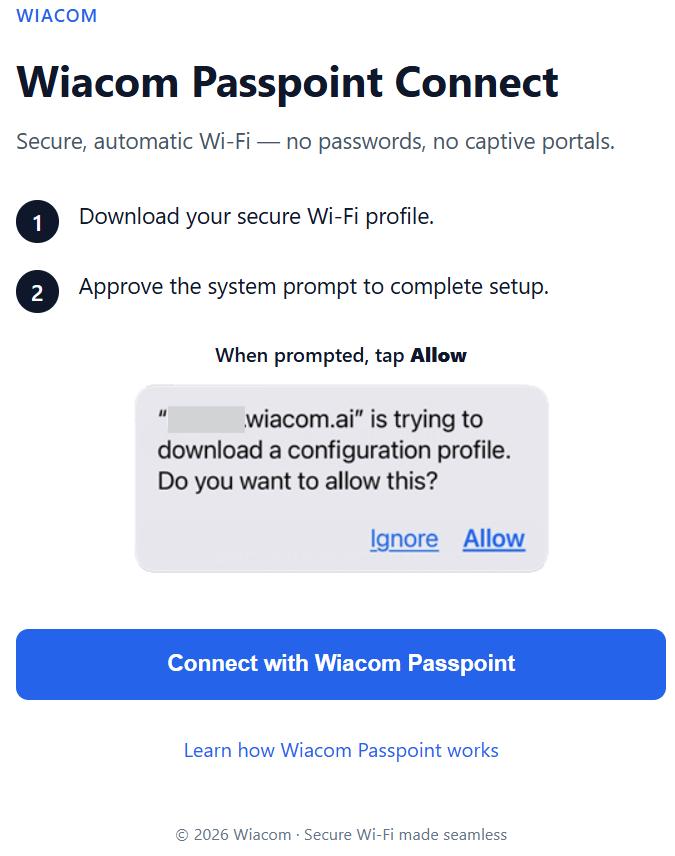
Cómo Funciona Passpoint WiFi
Registro único. Conectividad automática al regresar.
- El usuario completa un flujo de registro o identidad aprobado.
- Se aprovisiona un perfil Passpoint en el dispositivo compatible.
- El dispositivo reconoce las redes WiFi compatibles participantes.
- El dispositivo se autentica automáticamente usando las credenciales Passpoint y RADIUS configuradas.
Tras el aprovisionamiento, los usuarios recurrentes pueden conectarse sin volver a completar el proceso completo de portal cautivo o inicio de sesión.
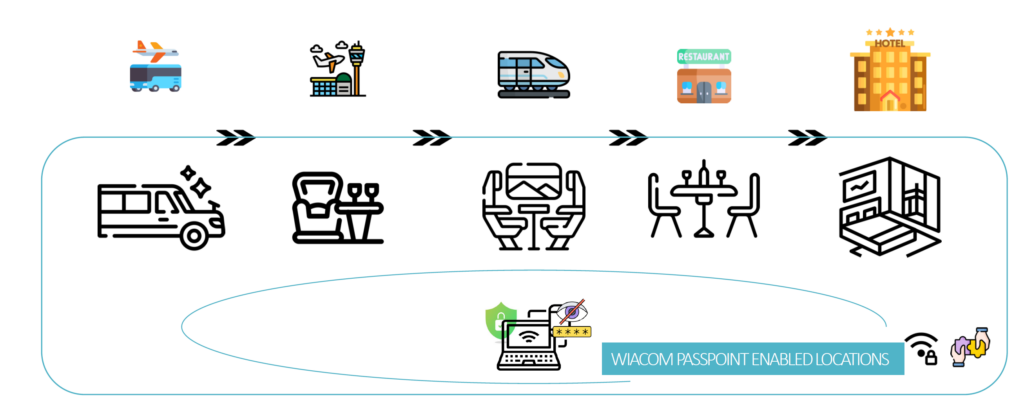
Cómo Funciona – A lo Largo del Recorrido
Passpoint, Hotspot 2.0 y OpenRoaming
Passpoint es la tecnología subyacente que permite a los dispositivos descubrir y autenticarse de forma segura y automática en redes WiFi compatibles.
OpenRoaming amplía este modelo mediante identidad federada y roaming entre redes participantes y proveedores de identidad.
Wiacom Passpoint Connect está diseñado en torno al acceso WiFi basado en identidad y puede admitir modelos de despliegue orientados a OpenRoaming a medida que se habilitan las capacidades de federación para el entorno requerido.
Despliegue de Passpoint WiFi, Integración de Hotspot 2.0 y Soporte Técnico
Desplegar Passpoint WiFi o Hotspot 2.0 implica más que activar una función en un panel de software.
Un despliegue en producción puede requerir coordinación entre la infraestructura WiFi, los ajustes de SSID y seguridad, la autenticación RADIUS, los sistemas de identidad, los flujos de registro y los dispositivos de usuario compatibles.
Wiacom trabaja con organizaciones, MSPs, ISPs e integradores WiFi para diseñar, configurar, probar y operar entornos de Passpoint WiFi para huéspedes sobre infraestructura de red compatible.
Según el proyecto, Wiacom puede ayudar con cambios de configuración autorizados dentro del entorno de red del cliente, o realizarlos directamente, trabajando junto a los equipos de TI existentes, proveedores de servicios y fabricantes de infraestructura.
Passpoint WiFi para MSPs e ISPs
Los MSPs e ISPs pueden usar Wiacom para ofrecer Passpoint WiFi como parte de un servicio WiFi gestionado en múltiples entornos de cliente.
Wiacom ofrece registro y gestión operativa centralizados, permitiendo que cada cliente mantenga configuraciones Passpoint, infraestructura RADIUS, configuración de red, políticas de identidad y reglas de acceso independientes.
Los partners pueden operar el servicio directamente o trabajar con Wiacom para la implementación, la configuración de controladoras, la integración RADIUS, la resolución de incidencias y la operación técnica continua.
Entornos Passpoint Independientes para Cada Organización
Wiacom puede gestionar múltiples entornos Passpoint WiFi independientes desde la misma plataforma.
Cada cliente, marca, grupo de propiedades u organización puede mantener sus propios:
- datos de organización Passpoint;
- configuración de Hotspot 2.0;
- perfiles Passpoint;
- políticas de registro;
- modelo de identidad WiFi;
- SSIDs y configuración de red;
- arquitectura de autenticación;
- infraestructura RADIUS;
- políticas de acceso y validez.
Esto permite a MSPs, ISPs y entornos multi-organización gestionar clientes de forma centralizada, manteniendo a la vez el entorno Passpoint y de autenticación WiFi de cada cliente lógicamente separado.
Los clientes no están obligados a compartir una única arquitectura AAA o de identidad común solo porque sus despliegues Passpoint se gestionen a través de la misma plataforma.
RADIUS Gestionado por Wiacom o por el Cliente
Wiacom admite distintos modelos de autenticación WiFi RADIUS según la infraestructura y los requisitos operativos del cliente.
Una organización puede usar:
- autenticación RADIUS gestionada por Wiacom;
- su propio servidor RADIUS existente;
- una plataforma RADIUS de un MSP o proveedor de servicios;
- integración con infraestructura AAA existente;
- integración con sistemas de identidad empresarial;
- arquitecturas de autenticación híbridas.
Esto da a los clientes la opción de usar Wiacom como capa de autenticación gestionada o de conservar su infraestructura de identidad y RADIUS existente.
También permite introducir Passpoint en entornos empresariales o de proveedores de servicios ya establecidos, sin necesidad de sustituir toda la arquitectura de autenticación.
Integración de Controlador WiFi y Red
Un despliegue Passpoint también requiere que la infraestructura WiFi subyacente esté configurada correctamente.
Wiacom puede ayudar con la configuración compatible de controladoras, puntos de acceso y SSID, incluyendo:
- ajustes de Passpoint y Hotspot 2.0;
- WPA2/WPA3 Enterprise WiFi;
- autenticación 802.1X y RADIUS;
- configuración de SSID y seguridad;
- configuración de servidor RADIUS y secreto compartido;
- integración de VLAN y políticas de acceso;
- parámetros de perfil Passpoint;
- despliegue multi-sede;
- entornos WiFi multi-fabricante.
Esto es especialmente relevante para MSPs, cadenas hoteleras y empresas donde distintos establecimientos pueden usar diferentes fabricantes WiFi o arquitecturas de controladora.
Registro y Aprovisionamiento de Perfiles Passpoint
Wiacom puede integrar el registro Passpoint con distintos flujos de usuario e identidad.
Según el despliegue, el registro puede originarse en:
- Portal Cautivo;
- Guest Connect;
- verificación por email o móvil;
- identidad de cliente o socio;
- sistemas de fidelización;
- plataformas PMS o de reservas;
- proveedores de identidad empresarial;
- sistemas CRM o CDP;
- aplicaciones o APIs a medida.
Una vez establecidas las condiciones de identidad y acceso requeridas, Wiacom puede aprovisionar el perfil Passpoint necesario para que los dispositivos compatibles usen autenticación WiFi automática.
Esto permite que Passpoint funcione como parte de un flujo de identidad y acceso WiFi más amplio, en lugar de como una función de red aislada.
Despliegue Passpoint WiFi Multi-Fabricante
Wiacom está diseñado para entornos WiFi multi-fabricante.
Las organizaciones no necesitan necesariamente estandarizar cada establecimiento con el mismo fabricante de controladora o punto de acceso WiFi para introducir una estrategia común de Passpoint e identidad WiFi.
Cuando la infraestructura subyacente lo permite, Wiacom puede ofrecer una capa común de registro, autenticación y operación en distintos entornos de red.
Esto puede ser especialmente útil para:
- parques de clientes gestionados por MSPs;
- cadenas hoteleras con distintos fabricantes WiFi según el establecimiento;
- empresas multi-sede;
- organizaciones que adquieren o consolidan ubicaciones existentes;
- proveedores de servicios que operan entornos de red específicos por cliente.
Pruebas, Resolución de Incidencias y Soporte Operativo
Los despliegues Passpoint pueden implicar la interacción entre dispositivos de usuario, infraestructura WiFi, RADIUS, certificados, sistemas de identidad y flujos de registro.
Wiacom ofrece soporte técnico más allá de la configuración inicial.
El soporte puede incluir:
- configuración de Passpoint y Hotspot 2.0;
- aprovisionamiento de perfiles y registro;
- autenticación WiFi RADIUS;
- WPA2/WPA3 Enterprise WiFi;
- configuración de controladoras y puntos de acceso;
- resolución de incidencias de autenticación;
- diagnóstico del registro de dispositivos;
- integración multi-fabricante;
- pruebas de red y políticas de acceso;
- integración con Portal Cautivo y Guest Connect;
- integración con PMS, CRM, CDP, IdP y APIs;
- flujos de trabajo y desarrollo a medida;
- migración desde plataformas de WiFi para huéspedes existentes;
- soporte técnico y operativo continuo.
Cuando está autorizado, Wiacom también puede trabajar directamente dentro del entorno de red del cliente para investigar incidencias, validar la configuración y ayudar con cambios de implementación.
Passpoint Como Servicio Operativo
Wiacom puede así ofrecer más que el acceso al software Passpoint.
Puede proporcionar la capa de registro, identidad WiFi, autenticación e integración de Passpoint entre los usuarios, la infraestructura WiFi existente, las plataformas RADIUS o de identidad, y los sistemas de negocio del cliente.
Esto permite a organizaciones y proveedores de servicios desplegar Passpoint WiFi y Hotspot 2.0 como servicio operativo, manteniendo el control de su propia arquitectura de red, identidad y autenticación.
Integración con el ecosistema Cisco
Wiacom figura en el Cisco Networking App Marketplace a través de Wiacom Guest Connect. Las soluciones de Wiacom se integran con infraestructura Cisco Meraki compatible para ofrecer registro de huéspedes, acceso basado en identidad y conectividad gestionada.
Beneficios para la empresa
• Acceso WiFi individual basado en identidad
• Conectividad automática para usuarios recurrentes
• Autenticación RADIUS y WPA2/WPA3 Enterprise
• Integración con PMS, CRM, CDP y fidelización
• Analytics de WiFi para huéspedes y datos de primera parte respetuosos con el consentimiento
Diseñado para espacios públicos modernos
• Hoteles y resorts, cafeterías y restaurantes
• Oficinas y coworking
• Retail y centros comerciales
• Eventos y espacios públicos
• Transporte y WiFi público
Preguntas Frecuentes sobre Passpoint WiFi
¿Qué es Passpoint WiFi?
Passpoint WiFi, también conocido como Hotspot 2.0, permite que los dispositivos compatibles descubran y se autentiquen de forma segura y automática en redes WiFi compatibles tras un aprovisionamiento inicial.
En lugar de seleccionar repetidamente un SSID, abrir un portal cautivo e introducir la misma información, un dispositivo aprovisionado puede reconocer redes compatibles y usar credenciales seguras para la autenticación WiFi automática.
¿Es Passpoint lo mismo que Hotspot 2.0?
Passpoint es el programa y marco de certificación de la Wi-Fi Alliance construido en torno a las tecnologías Hotspot 2.0.
Ambos términos se usan habitualmente para referirse al descubrimiento automático de redes WiFi, la autenticación segura y el roaming entre redes WiFi compatibles.
¿Sustituye Passpoint a un portal cautivo?
No necesariamente.
Un portal cautivo, Guest Connect u otro flujo de registro puede seguir usándose para el registro inicial, la verificación de identidad, el consentimiento y el registro Passpoint.
Una vez aprovisionado un perfil Passpoint, los dispositivos compatibles pueden reconectarse automáticamente sin repetir todo el recorrido del portal cautivo.
Esto permite a las organizaciones combinar los flujos de Passpoint WiFi y portal cautivo, en lugar de elegir un único enfoque.
¿Puede usarse Passpoint para el WiFi de huéspedes en hoteles?
Sí.
Passpoint para hoteles puede ofrecer conectividad WiFi segura y automática a huéspedes identificados.
Wiacom puede integrar el Passpoint WiFi hotelero con Guest Connect, flujos impulsados por reserva o PMS, programas de fidelización, check-in digital y otras fuentes de identidad aprobadas.
Una vez aprovisionados, los dispositivos compatibles pueden autenticarse automáticamente en la infraestructura WiFi hotelera compatible al llegar o en futuras visitas.
¿Puede Passpoint funcionar antes de que llegue un huésped al hotel?
Sí.
Según el flujo de registro, un huésped puede recibir o activar un perfil Passpoint antes de llegar al establecimiento.
Por ejemplo, el registro WiFi antes de la llegada puede vincularse a una reserva, un flujo de Guest Connect, la app del hotel u otro proceso de identidad aprobado.
Una vez instalado el perfil, un dispositivo compatible puede conectarse automáticamente al encontrar la red Passpoint WiFi compatible del hotel.
¿Usa Passpoint RADIUS?
Los despliegues Passpoint suelen usar autenticación empresarial y autenticación WiFi RADIUS para validar las credenciales aprovisionadas y aplicar políticas de acceso a la red.
Wiacom puede ofrecer servicios RADIUS gestionados o integrarse con la infraestructura RADIUS, AAA o de identidad ya existente de una organización.
¿Pueden los clientes usar su propio servidor RADIUS con Wiacom Passpoint?
Sí, según la arquitectura de despliegue.
Una organización puede usar RADIUS gestionado por Wiacom o integrar su propia infraestructura RADIUS y AAA existente.
Esto es útil para empresas, MSPs, ISPs y otras organizaciones que quieren mantener el control de su entorno de autenticación mientras usan Wiacom para el registro Passpoint, el aprovisionamiento de perfiles, la integración y la gestión operativa.
¿Pueden distintos clientes de Wiacom tener entornos Passpoint separados?
Sí.
Wiacom puede gestionar entornos Passpoint independientes para distintos clientes, marcas, grupos de propiedades u organizaciones desde la misma plataforma.
Cada organización puede mantener sus propios ajustes Passpoint, datos de organización, perfiles, políticas de registro, identidad WiFi, arquitectura RADIUS y configuración de red.
Esto permite a MSPs y proveedores de servicios gestionar múltiples clientes Passpoint de forma centralizada, manteniendo la separación lógica y operativa entre ellos.
¿Admite Passpoint WiFi WPA2 o WPA3 Enterprise?
Passpoint suele desplegarse con WiFi WPA2-Enterprise o WPA3-Enterprise y mecanismos de autenticación empresarial.
La configuración exacta depende de la infraestructura WiFi, las capacidades del dispositivo, el método de autenticación y los requisitos del despliegue.
Wiacom puede ayudar con la configuración compatible de SSID, controladora, RADIUS y seguridad.
¿Puede Passpoint ayudar con la aleatorización de direcciones MAC?
Sí, en el sentido de que Passpoint puede reducir la dependencia del reconocimiento basado únicamente en la dirección MAC.
Los dispositivos modernos usan cada vez más direcciones MAC privadas o aleatorizadas, lo que hace menos fiable la identificación de huéspedes basada solo en MAC.
Con Passpoint, la autenticación puede basarse en cambio en credenciales aprovisionadas y en una identidad WiFi asociada al perfil Passpoint.
¿Admite Wiacom despliegues Passpoint multi-fabricante?
Sí, siempre que la infraestructura WiFi subyacente ofrezca las capacidades de Passpoint y autenticación empresarial necesarias.
Wiacom está diseñado para entornos WiFi multi-fabricante y puede ayudar con la configuración de controladoras, los ajustes de Hotspot 2.0, la integración RADIUS, el registro Passpoint, las pruebas y la resolución de incidencias.
Esto es especialmente relevante para cadenas hoteleras, MSPs y organizaciones multi-sede que operan distintos fabricantes WiFi en sus ubicaciones.
¿Puede Passpoint ofrecer WiFi sin contraseña?
Passpoint puede reducir significativamente la dependencia de las contraseñas WiFi compartidas.
Tras el aprovisionamiento inicial, los dispositivos compatibles pueden usar sus credenciales aprovisionadas para autenticarse automáticamente, en lugar de exigir al usuario introducir una contraseña compartida en cada visita.
El modelo exacto de autenticación depende del despliegue Passpoint y de la arquitectura de red.
¿Puede integrarse Passpoint con sistemas PMS, CRM o de fidelización?
Sí.
Wiacom puede conectar el registro Passpoint y la identidad WiFi con sistemas como plataformas PMS, sistemas de reservas, CRM, CDP, programas de fidelización, proveedores de identidad y aplicaciones a medida, mediante integraciones y APIs compatibles.
Esto puede permitir que el acceso WiFi forme parte del recorrido más amplio del cliente o huésped, en lugar de operar como un proceso de registro independiente.
¿Sigue siendo posible obtener analytics de WiFi para huéspedes y datos de primera parte con Passpoint?
Sí, según el flujo de registro e identidad.
Passpoint puede combinarse con las capacidades de identidad de huésped, consentimiento, analytics e integración de Wiacom.
Esto permite a las organizaciones ofrecer un acceso WiFi más fluido, sin dejar de usar datos de primera parte procedentes del WiFi consentidos, perfiles de huésped, analytics y flujos de trabajo con CRM o CDP, cuando corresponda.
¿Ayuda Wiacom a configurar y desplegar Passpoint WiFi?
Sí.
Wiacom ofrece implementación y soporte técnico para despliegues de Passpoint y Hotspot 2.0 compatibles, incluyendo la configuración de controlador WiFi y SSID, los ajustes WPA2/WPA3 Enterprise, la integración RADIUS, el aprovisionamiento de perfiles, los flujos de registro, las pruebas y la resolución de incidencias.
Wiacom puede trabajar junto a los equipos de TI del cliente, MSPs, ISPs e integradores de red o, cuando está autorizado, ayudar directamente con la configuración y los cambios operativos dentro de entornos de cliente compatibles.
Identidad, Acceso, Engagement y Analítica WiFi para Equipos de Marketing, TI y Operaciones
US, UK, EU: +40 721 260 892
info@wiacom.ai
© 2026 Wiacom
Todos los derechos reservados


