

WiFi d’Entreprise : Identité, Authentification & Gestion des Accès
Une seule couche d’identité et d’accès WiFi pour toute votre entreprise
Wiacom aide les organisations à gérer la façon dont les employés, les prestataires, les invités et les appareils connectés s’enregistrent, s’authentifient et accèdent au WiFi d’entreprise dans les bureaux, les agences et les sites distribués.
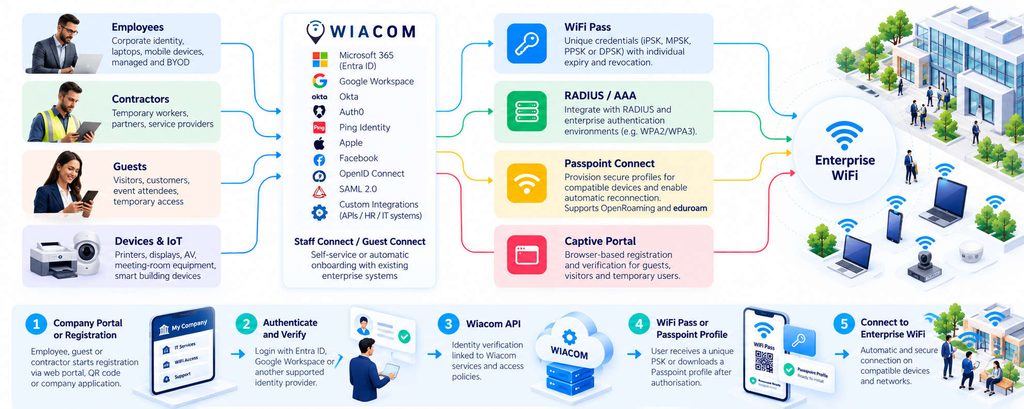
Connectez les fournisseurs d’identité que vous utilisez déjà, comme Microsoft Entra ID, Google Workspace, Okta, Auth0 et Ping Identity, à l’onboarding WiFi. Proposez des identifiants individuels avec WiFi Pass, un provisionnement sécurisé de profils avec Passpoint Connect, et des parcours Captive Portal, Guest Connect et Staff Connect flexibles.
Wiacom fonctionne comme une couche logicielle et de services au-dessus de l’infrastructure compatible existante et prend en charge des environnements WiFi multi-sites et multi-constructeurs sans remplacement inutile du réseau.
Prise en charge de Captive Portal, Staff et Guest Connect, identifiants WiFi individuels, Passpoint, RADIUS et accès basé sur des politiques, tout en reliant l’identité et l’activité réseau à des processus opérationnels, de sécurité et de conformité plus larges.
Onboarding WiFi d’entreprise pour les employés, prestataires, invités et appareils
Les réseaux d’entreprise modernes doivent prendre en charge des utilisateurs, des appareils et des exigences d’authentification différents sur une même infrastructure WiFi.
Wiacom propose des parcours d’onboarding et d’accès configurables pour :
- les employés et leurs appareils personnels ou professionnels ;
- les prestataires et le personnel temporaire ;
- les visiteurs, clients et invités professionnels ;
- les bureaux distants et les employés des agences ;
- les partenaires et prestataires de services externes ;
- les participants aux conférences et événements ;
- les appareils BYOD gérés et non gérés ;
- les imprimantes, écrans et équipements de salles de réunion ;
- les appareils de bâtiment intelligent, opérationnels et IoT.
Chaque catégorie d’utilisateurs peut suivre un parcours d’enregistrement, d’authentification et d’accès WiFi adapté, selon les politiques de l’organisation, le site et les capacités de l’appareil.
Identité d’entreprise & Staff Connect
L’onboarding WiFi doit s’appuyer sur l’infrastructure d’identité existante de l’organisation plutôt que de créer un nouvel ensemble indépendant de comptes utilisateurs.
Wiacom relie les parcours Captive Portal et Staff Connect aux fournisseurs d’identité d’entreprise pris en charge, afin que les employés et les utilisateurs autorisés s’authentifient avec les écrans de connexion qu’ils connaissent déjà.
Fournisseurs d’identité pris en charge
- Microsoft Entra ID / Microsoft 365 : OpenID Connect, avec autorisation par tenant et restrictions par domaine ou par groupe ;
- Google Workspace : OAuth 2.0 / OpenID Connect ;
- Okta : OpenID Connect / SAML ;
- Auth0 : OpenID Connect / SAML ;
- Ping Identity : OpenID Connect / SAML ;
- OpenID Connect générique : intégration OIDC ;
- SAML générique : intégration SAML 2.0 ;
- Apple : OAuth 2.0 / OpenID Connect ;
- Facebook : OAuth 2.0.
Les organisations peuvent utiliser des fournisseurs d’identité d’entreprise pour leurs employés tout en conservant d’autres méthodes d’enregistrement et de vérification pour les invités, les prestataires et les utilisateurs temporaires.
Authentification WiFi avec Microsoft Entra ID
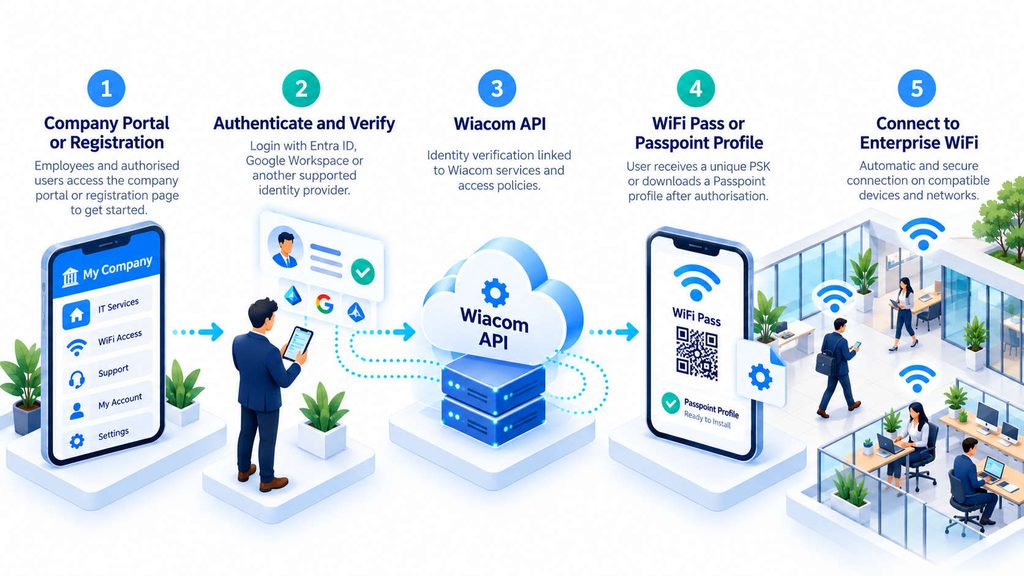
Les organisations qui utilisent Microsoft 365 peuvent intégrer le processus d’enregistrement WiFi de Wiacom à Microsoft Entra ID via OpenID Connect.
Les configurations prises en charge incluent l’autorisation par tenant et les restrictions par domaine ou par groupe, ce qui permet à l’organisation de contrôler quels utilisateurs peuvent finaliser leur enregistrement et obtenir un accès WiFi.
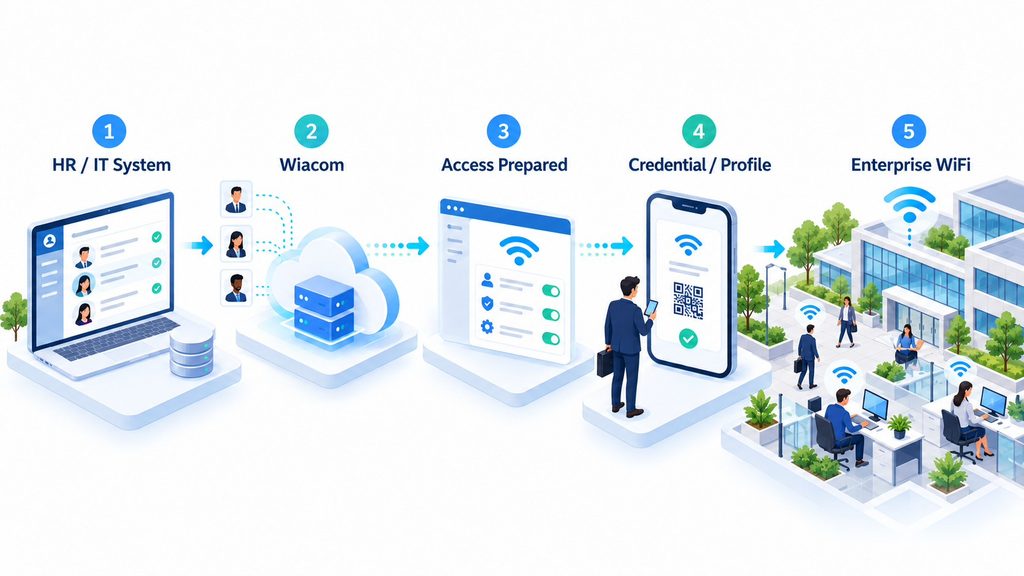
Employé → Staff Connect / Captive Portal → Microsoft Entra ID → Autorisation → Provisionnement de l’accès WiFi
L’authentification établit l’identité de l’utilisateur pendant l’onboarding. La méthode d’accès WiFi qui suit peut être WiFi Pass, Passpoint Connect ou un autre mécanisme d’authentification réseau compatible.
Onboarding des employés en libre-service
Les employés et les utilisateurs autorisés peuvent démarrer leur enregistrement via un Captive Portal, un lien web, un code QR, une page Staff Connect ou une application métier intégrée.
Après vérification et autorisation, Wiacom peut fournir la méthode d’accès réseau configurée, sans que les équipes IT aient à distribuer un mot de passe WiFi commun.
Employé → Enregistrement → Vérification de l’identité professionnelle → Politique d’accès → WiFi Pass / Passpoint Connect → WiFi d’entreprise
Provisionnement WiFi basé sur l’identité
Wiacom relie l’enregistrement d’utilisateurs vérifiés au provisionnement d’identifiants ou de profils d’accès WiFi individuels.
Avec WiFi Pass, les utilisateurs autorisés peuvent obtenir une clé pré-partagée unique après leur enregistrement sur le Captive Portal, sur les réseaux compatibles.
Avec Passpoint Connect, les utilisateurs vérifiés peuvent recevoir les informations de provisionnement nécessaires pour télécharger et installer un profil Passpoint / Hotspot 2.0 sur les appareils compatibles.
Utilisateur vérifié → Méthode d’accès sélectionnée → PSK unique ou profil Passpoint → Connexion WiFi
Le provisionnement des accès peut être configuré selon le site, la catégorie d’utilisateur, la compatibilité des appareils et les capacités de l’infrastructure WiFi sous-jacente.
Accès basé sur l’identité et les politiques
Les informations disponibles auprès d’un fournisseur d’identité, d’un processus d’enregistrement ou d’un système métier autorisé peuvent aider à déterminer la politique d’onboarding et d’accès appropriée.
Selon l’intégration, les politiques peuvent s’appuyer sur des attributs tels que :
- le fournisseur d’identité ou le tenant ;
- le domaine e-mail approuvé ;
- le groupe d’utilisateurs ou le service ;
- le statut d’employé ou de prestataire ;
- le bureau, le site ou l’agence ;
- le rôle de l’utilisateur et son éligibilité à l’accès ;
- le statut d’enregistrement ou de vérification ;
- la durée et l’expiration de l’accès ;
- la catégorie d’appareil ;
- d’autres attributs d’identité ou de systèmes métier autorisés.
Les entreprises peuvent ainsi combiner SSO d’entreprise, enregistrement en libre-service, identifiants individuels et accès WiFi propre à chaque site sans imposer une seule méthode d’onboarding à tous les utilisateurs.
Applications d’entreprise, portails employés et API WiFi
L’onboarding WiFi peut s’intégrer à l’environnement de travail numérique et à l’expérience employé déjà en place dans l’organisation.
Grâce aux API prises en charge et aux intégrations sur mesure, les applications métier ou les portails employés peuvent interagir avec Wiacom pour lancer l’enregistrement et préparer la méthode d’accès WiFi appropriée.
Par exemple :
Portail employé → Utilisateur authentifié → Intégration Wiacom → WiFi Pass / Passpoint Connect → WiFi du bureau
La même approche peut être étendue aux portails prestataires approuvés, aux applications d’entreprise et à d’autres processus métier fondés sur l’identité.
Guest Connect et Captive Portal
Les visiteurs et les prestataires n’ont pas forcément besoin du même processus d’authentification que les employés permanents.
Wiacom propose des parcours configurables Guest Connect et Captive Portal pour les visiteurs professionnels, les clients, les prestataires, les partenaires et les participants à des événements.
Les options d’onboarding des invités comprennent :
- enregistrement et vérification par e-mail ;
- vérification par téléphone et OTP ;
- fournisseurs d’identité sociaux pris en charge ;
- enregistrement par code QR ou lien web ;
- conditions d’utilisation et mentions de confidentialité ;
- recueil du consentement lorsqu’il est requis ;
- accès limité dans le temps ;
- parcours de pré-enregistrement et d’accueil des visiteurs ;
- onboarding pour les événements et conférences ;
- reconnaissance des utilisateurs récurrents lorsqu’elle est configurée.
Guest Connect peut fonctionner indépendamment de la connexion WiFi initiale, ce qui permet aux visiteurs de s’enregistrer avant leur arrivée ou avant de rejoindre le réseau.
Après vérification, les déploiements compatibles peuvent aussi proposer le provisionnement d’un profil Passpoint pour une connexion WiFi automatique par la suite.
Onboarding des BYOD, appareils et IoT
Tous les appareils d’un environnement professionnel ne disposent pas d’un navigateur ou ne gèrent pas l’authentification interactive de l’utilisateur.
Wiacom peut prendre en charge l’onboarding d’appareils compatibles tels que :
- les ordinateurs portables et smartphones appartenant aux employés ;
- les imprimantes et appareils multifonctions ;
- les écrans de salles de réunion ;
- les systèmes de visioconférence ;
- les téléviseurs connectés et l’affichage dynamique ;
- les terminaux opérationnels ;
- les équipements de gestion technique du bâtiment ;
- les appareils d’entrepôt et de logistique ;
- les autres équipements IoT compatibles et sans navigateur.
Selon les capacités de l’infrastructure, les appareils peuvent être associés à un propriétaire, un service, un site ou un cycle de vie, et provisionnés avec un identifiant individuel ou une méthode d’accès adaptée.
WiFi Pass peut fournir des identifiants PSK individuels aux appareils compatibles et éviter de dépendre d’un mot de passe unique partagé dans toute l’organisation.
Une entreprise. Plusieurs méthodes d’accès WiFi.
Wiacom relie la vérification d’identité et l’onboarding à la technologie d’accès WiFi adaptée aux employés, invités, prestataires et appareils, sur l’infrastructure existante compatible.
Accès WiFi basé sur l’identité avec WiFi Pass et Passpoint Connect
Wiacom associe l’enregistrement des utilisateurs, la vérification d’identité et le provisionnement de l’accès réseau dans des parcours WiFi d’entreprise configurables.
Après un enregistrement et une autorisation réussis via Captive Portal, Guest Connect ou Staff Connect, les utilisateurs peuvent se voir proposer la méthode d’accès prise en charge par leur appareil et leur environnement réseau.
WiFi Pass : clés pré-partagées individuelles
Wiacom WiFi Pass fait partie d’Identity & Network Services et peut être configuré individuellement pour chaque site de l’entreprise.
Une fois le parcours d’enregistrement et d’autorisation du Captive Portal terminé, les utilisateurs éligibles peuvent obtenir une clé WiFi pré-partagée unique pour le réseau désigné.
Selon l’infrastructure, WiFi Pass peut s’appuyer sur des technologies compatibles propres à chaque constructeur, comme iPSK, MPSK, PPSK, DPSK ou des mécanismes de PSK individuel équivalents.
Les identifiants individuels aident les organisations à gérer l’accès des utilisateurs sans distribuer à tous un unique mot de passe WiFi commun.
Enregistrement sur le Captive Portal → Vérification de l’utilisateur → Identifiant WiFi Pass unique → Accès WiFi
Passpoint Connect : provisionnement sécurisé de profils WiFi
Wiacom Passpoint Connect permet le provisionnement sécurisé de profils WiFi avec la technologie Passpoint / Hotspot 2.0 sur les appareils et réseaux compatibles.
Après la vérification de l’utilisateur via Captive Portal, Guest Connect ou Staff Connect, Wiacom peut présenter les informations et le parcours de provisionnement nécessaires pour télécharger et installer un profil Passpoint.
Une fois le profil installé, les appareils compatibles peuvent s’authentifier et se reconnecter automatiquement lorsqu’ils détectent un réseau WiFi participant, sans refaire l’enregistrement initial.
Enregistrement de l’utilisateur → Vérification de l’identité → Téléchargement du profil Passpoint → Installation du profil → Reconnexion WiFi automatique
Passpoint Connect peut prendre en charge les employés, prestataires, invités professionnels et visiteurs récurrents, dans la mesure où le déploiement et les capacités des appareils le permettent.
RADIUS / AAA et authentification WiFi d’entreprise
Wiacom prend également en charge l’intégration RADIUS / AAA avec les environnements WiFi compatibles, y compris les parcours d’authentification WPA2/WPA3 Enterprise et d’accès réseau pris en charge.
La vérification d’identité via Captive Portal, le provisionnement d’identifiants WiFi Pass et l’authentification WPA-Enterprise native sont des mécanismes distincts, qui peuvent être combinés selon l’architecture du réseau.
Captive Portal et WiFi invités
Offrez un enregistrement, une vérification, un recueil du consentement et une autorisation réseau depuis le navigateur pour les visiteurs, les prestataires et les autres utilisateurs temporaires.
Le Captive Portal peut aussi servir d’étape initiale de vérification d’identité avant le provisionnement d’identifiants WiFi Pass individuels ou de profils Passpoint.
Tirez parti de votre WiFi d’entreprise existant
Wiacom n’impose pas aux organisations de remplacer leur infrastructure d’authentification actuelle ni de standardiser tous les sites sur un même constructeur WiFi.
Les entreprises peuvent ajouter l’onboarding basé sur l’identité, WiFi Pass, Passpoint, Guest Connect, Staff Connect, Captive Portal, l’intégration RADIUS et l’analytique WiFi selon les capacités de chaque site.
Une couche d’identité et d’onboarding. Plusieurs technologies d’accès WiFi. L’infrastructure réseau existante.
Des données du WiFi d’entreprise à l’intelligence du lieu de travail
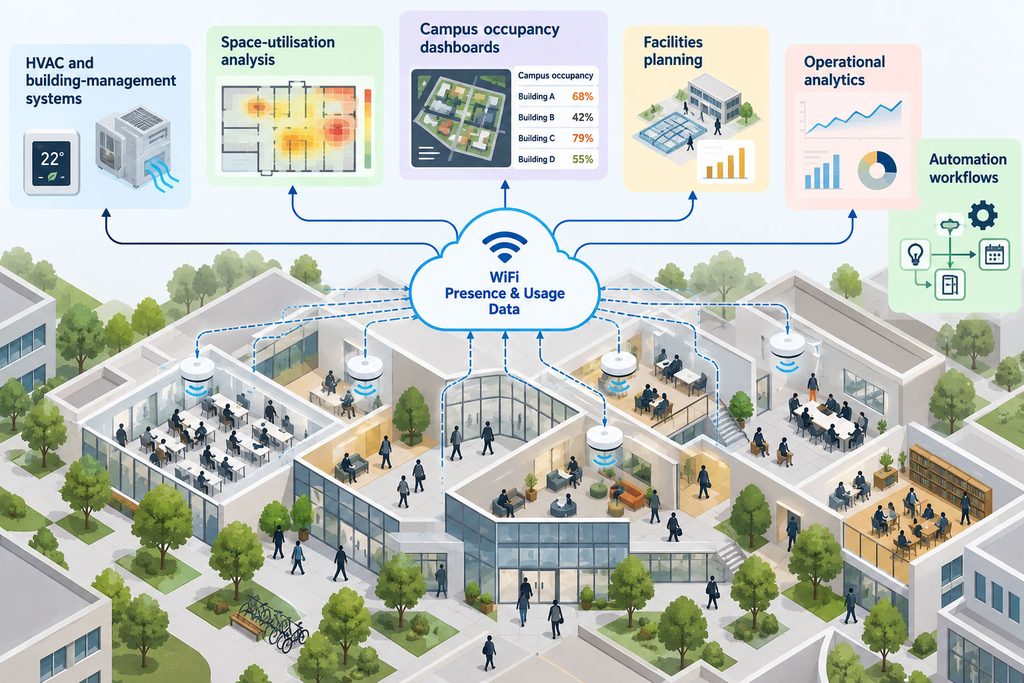
Le WiFi d’entreprise peut offrir bien plus que de la connectivité. Lorsque les données réseau nécessaires sont disponibles, Wiacom peut aider les organisations à exploiter les informations de présence, de localisation et d’usage issues du WiFi dans des systèmes opérationnels plus larges.
Selon l’infrastructure, des indicateurs agrégés de présence et d’occupation peuvent alimenter :
- l’analyse de l’occupation des bureaux ;
- l’utilisation des espaces de travail et des salles de réunion ;
- les systèmes de gestion technique du bâtiment ;
- les scénarios d’optimisation du chauffage, de la climatisation et de l’énergie ;
- la gestion des installations et la planification des capacités ;
- les tableaux de bord opérationnels multi-sites ;
- l’analytique des visiteurs et des lieux ;
- la business intelligence et l’automatisation.
Les organisations peuvent ainsi utiliser les informations WiFi pertinentes comme une donnée de plus pour la gestion du lieu de travail et la prise de décision opérationnelle.
La disponibilité et la précision des données, les capacités du réseau et les exigences applicables en matière de confidentialité déterminent les cas d’usage réalisables.
Reliez les données du WiFi d’entreprise à l’analytique, à l’IA et à l’automatisation
Les organisations modernes relient de plus en plus leurs systèmes d’identité, d’infrastructure, d’exploitation et de poste de travail à des plateformes d’analytique et d’automatisation.
Lorsqu’une organisation exploite une plateforme d’analytique, d’IA ou de données approuvée, Wiacom peut fournir des points d’intégration maîtrisés pour les informations WiFi et d’accès réseau pertinentes, via des API prises en charge et des intégrations sur mesure.
Selon le déploiement, les informations disponibles peuvent comprendre :
- les événements d’enregistrement et d’authentification WiFi ;
- les informations d’accès des utilisateurs et des appareils ;
- l’activité par site ou par bâtiment ;
- les indicateurs de présence et d’occupation ;
- l’utilisation du réseau et les tendances opérationnelles ;
- l’état des appareils et des connexions ;
- l’analytique WiFi et les rapports historiques.
WiFi d’entreprise → Données d’identité et de réseau → Systèmes métier → Analytique, automatisation & IA
Les intégrations peuvent être conçues dans le respect des politiques de sécurité de l’information, des exigences de confidentialité et des contrôles de gouvernance des données de l’organisation.
Wiacom fournit la couche d’identité réseau, d’accès et d’intégration ; l’organisation n’a pas besoin de remplacer sa plateforme d’analytique ou d’IA existante.
Le WiFi d’entreprise sur une infrastructure multi-constructeurs
Les entreprises multi-sites exploitent souvent des plateformes WiFi différentes selon les bureaux, agences, bâtiments, sites rachetés et générations d’infrastructure.
Wiacom est indépendant des constructeurs et offre une couche commune d’identité, d’onboarding, d’accès et d’intégration sur l’infrastructure WiFi compatible.
Les organisations peuvent ainsi harmoniser l’onboarding des employés, prestataires, invités et appareils sans imposer le même constructeur réseau à chaque site.
Les environnements pris en charge peuvent inclure :
- Cisco Meraki ;
- Cisco WLC ;
- HPE Aruba ;
- Ruckus ;
- UniFi ;
- Cambium ;
- Fortinet ;
- MikroTik ;
- TP-Link Omada ;
- d’autres infrastructures WiFi compatibles.
Les fonctionnalités précises comme Captive Portal, RADIUS, PSK individuel et Passpoint dépendent du constructeur réseau, des modèles d’appareils, du firmware et des méthodes d’intégration disponibles.
Wiacom peut prendre en charge des déploiements multi-sites et des environnements gérés par des MSP où des réseaux de constructeurs différents doivent coexister.
Intégrez le WiFi d’entreprise à l’identité, aux NMS et aux systèmes métier
L’authentification et l’onboarding WiFi n’ont pas à rester isolés dans un contrôleur sans fil.
Grâce aux API, aux webhooks et aux intégrations sur mesure prises en charge, Wiacom peut relier les informations et parcours WiFi pertinents à des systèmes d’entreprise compatibles, notamment :
- Microsoft Entra ID et les fournisseurs d’identité pris en charge ;
- les plateformes de SSO et d’authentification d’entreprise ;
- les systèmes de gestion de réseau (NMS) ;
- les applications destinées aux employés et aux prestataires ;
- les systèmes de gestion des services et d’exploitation IT ;
- les plateformes de CRM et d’engagement client ;
- les systèmes d’analytique et de business intelligence ;
- les plateformes de gestion du bâtiment et du lieu de travail ;
- les API d’entreprise et applications sur mesure ;
- les plateformes d’IA et d’automatisation approuvées.
L’objectif est de rendre l’identité, l’accès et les informations opérationnelles du WiFi exploitables au-delà de la console d’administration WLAN, lorsque cela est techniquement pertinent.
Visibilité et gouvernance des accès
Lorsqu’ils sont pris en charge, les enregistrements d’inscription, les événements d’authentification et les identifiants individuels améliorent la traçabilité par rapport à un accès anonyme avec mot de passe partagé.
Ces fonctionnalités peuvent contribuer à une gouvernance plus large des accès réseau et aux programmes de sécurité liés à NIS2, selon les obligations réglementaires de l’organisation et la mise en œuvre.
Intégration Cisco Meraki & écosystème Cisco
Partenaire Cisco Developer Worldwide • Intégration directe avec l’API Cisco Meraki • Deux applications publiées sur le Cisco Networking App Marketplace
Wiacom s’intègre directement aux réseaux Cisco Meraki compatibles via la Meraki Dashboard API, ce qui permet aux parcours d’onboarding WiFi, d’identité des invités et d’accès réseau d’interagir avec l’infrastructure Meraki existante.
Wiacom est également partenaire Cisco Developer Worldwide et compte deux applications publiées sur le Cisco Networking App Marketplace :
- Wiacom Guest WiFi : Captive Portal, identité des invités, consentement, engagement client et analytique WiFi.
- Wiacom | Guest Connect : onboarding par URL et code QR, pouvant fonctionner indépendamment du parcours initial de connexion au captive portal.
Pour les entreprises qui utilisent Cisco Meraki, Wiacom peut enrichir les environnements existants compatibles avec l’onboarding des invités, l’intégration d’identité, des parcours d’accès et des intégrations aux systèmes métier.
Wiacom reste indépendant des constructeurs, ce qui permet aux sites Meraki de coexister avec des agences équipées d’autres plateformes WiFi compatibles.
Mise en œuvre du WiFi d’entreprise, intégration MSP et support technique
Wiacom ne se limite pas à fournir un logiciel de WiFi d’entreprise.
Nous travaillons avec les équipes IT internes, les MSP, les intégrateurs réseau et les organisations multi-sites pour mettre en œuvre et exploiter les parcours d’identité, d’onboarding et d’accès nécessaires.
Les services de mise en œuvre et les services techniques peuvent comprendre :
- la mise en œuvre de Captive Portal ;
- les parcours Guest Connect et Staff Connect ;
- l’intégration de Microsoft Entra ID et de l’identité d’entreprise ;
- la configuration de l’authentification OIDC et SAML ;
- le déploiement de WiFi Pass et le provisionnement de PSK individuels ;
- le provisionnement de Passpoint Connect / Hotspot 2.0 ;
- la configuration du contrôleur WiFi et des SSID ;
- l’intégration RADIUS / AAA ;
- les parcours WPA2/WPA3 Enterprise compatibles ;
- l’onboarding des BYOD et de l’IoT ;
- le déploiement et la configuration multi-sites ;
- l’intégration d’API, de webhooks et de NMS ;
- le dépannage WiFi en environnement multi-constructeurs ;
- le dépannage avancé de l’authentification et de la connectivité ;
- les modifications de configuration autorisées en continu et le support technique.
Pour les organisations qui gèrent des infrastructures de plusieurs constructeurs WiFi, Wiacom apporte une approche opérationnelle commune tout en conservant les capacités propres à chaque réseau.
Wiacom peut ainsi jouer le rôle de plateforme logicielle, de partenaire d’intégration et de couche d’exploitation technique autour d’un déploiement de WiFi d’entreprise.
FAQ sur l’identité et l’accès au WiFi d’entreprise
Qu’est-ce qu’une plateforme d’identité et d’accès pour le WiFi d’entreprise ?
Une plateforme d’identité et d’accès pour le WiFi d’entreprise gère la façon dont les employés, prestataires, visiteurs et appareils s’enregistrent, s’authentifient et obtiennent un accès au réseau. Wiacom associe Captive Portal, intégration des fournisseurs d’identité, identifiants WiFi individuels, provisionnement Passpoint, RADIUS et parcours d’accès associés sur les réseaux d’entreprise compatibles.
Wiacom peut-il utiliser Microsoft Entra ID pour l’authentification WiFi ?
Oui. Wiacom prend en charge l’intégration de Microsoft Entra ID via OpenID Connect pour l’enregistrement et l’onboarding WiFi, y compris l’authentification organisationnelle Microsoft 365 avec autorisation par tenant et restrictions par domaine ou groupe prises en charge. Après vérification, les utilisateurs éligibles peuvent recevoir la méthode d’accès WiFi configurée.
Quels fournisseurs d’identité Wiacom prend-il en charge ?
Wiacom prend en charge Microsoft Entra ID, Google Workspace, Okta, Auth0, Ping Identity, Apple, Facebook, les fournisseurs OpenID Connect génériques et les intégrations SAML 2.0 génériques. Le protocole disponible dépend du fournisseur et du parcours d’authentification configuré.
Les employés peuvent-ils recevoir un mot de passe WiFi unique après leur enregistrement ?
Oui. Wiacom WiFi Pass peut être configuré par site pour fournir une clé pré-partagée individuelle après un enregistrement et une autorisation réussis sur le Captive Portal. L’infrastructure WiFi sous-jacente doit prendre en charge un mécanisme de PSK individuel compatible, tel que iPSK, MPSK, PPSK ou DPSK.
Les identifiants WiFi Pass peuvent-ils être gérés indépendamment ?
Sur les infrastructures compatibles, les identifiants individuels peuvent être gérés, expirer ou être révoqués sans modifier le mot de passe WiFi commun de tous les utilisateurs. Les capacités de gestion des identifiants disponibles dépendent de l’intégration réseau.
Wiacom peut-il fournir des profils Passpoint après l’enregistrement sur le Captive Portal ?
Oui. Après une vérification réussie via Captive Portal, Guest Connect ou Staff Connect, Wiacom Passpoint Connect peut présenter les informations de provisionnement nécessaires pour que les utilisateurs téléchargent et installent un profil Passpoint / Hotspot 2.0. Les appareils compatibles peuvent ensuite s’authentifier et se reconnecter automatiquement sur les réseaux participants.
Quelle est la différence entre WiFi Pass et Passpoint Connect ?
WiFi Pass fournit une clé pré-partagée individuelle sur les réseaux compatibles. Passpoint Connect assure le provisionnement sécurisé de profils WiFi grâce à la technologie Hotspot 2.0. Les deux peuvent suivre les parcours de vérification d’identité et d’onboarding de Wiacom, mais reposent sur des mécanismes d’accès réseau différents.
Wiacom prend-il en charge le BYOD des employés et des prestataires ?
Oui. Wiacom prend en charge l’enregistrement en libre-service et l’onboarding basé sur l’identité pour les appareils compatibles des employés et des prestataires, les méthodes d’accès étant déterminées par la politique de l’entreprise, les capacités des appareils et le réseau WiFi sous-jacent.
Wiacom peut-il intégrer des imprimantes et des appareils IoT ?
Oui. Wiacom peut prendre en charge l’onboarding contrôlé d’imprimantes, d’écrans, d’appareils opérationnels et d’équipements IoT sans navigateur compatibles. Les méthodes d’authentification disponibles dépendent des capacités de l’appareil et de l’infrastructure WiFi.
Wiacom peut-il fonctionner avec RADIUS et WPA2/WPA3 Enterprise ?
Oui. Wiacom peut s’intégrer aux environnements RADIUS / AAA et WPA2/WPA3 Enterprise compatibles. L’authentification d’entreprise native et l’enregistrement sur le Captive Portal via un fournisseur d’identité sont deux parcours différents, qui peuvent être combinés lorsque cela est pris en charge.
Wiacom peut-il prendre en charge plusieurs bureaux et agences ?
Oui. Wiacom prend en charge les environnements multi-sites avec des services d’onboarding et d’accès configurables par site. Les organisations peuvent gérer leurs employés, leurs invités et les parcours d’accès réseau sur une infrastructure WiFi distribuée compatible.
Wiacom nécessite-t-il de remplacer le matériel WiFi existant ?
Pas nécessairement. Wiacom fonctionne au-dessus de l’infrastructure WiFi existante compatible. Les fonctionnalités disponibles de Captive Portal, WiFi Pass, Passpoint et RADIUS dépendent du constructeur, du contrôleur, du firmware et des méthodes d’intégration prises en charge.
Wiacom peut-il fonctionner avec plusieurs constructeurs WiFi ?
Oui. Wiacom est indépendant des constructeurs et prend en charge les environnements multi-constructeurs compatibles impliquant Cisco Meraki, Cisco WLC, HPE Aruba, Ruckus, UniFi, Cambium, Fortinet, MikroTik, TP-Link Omada et d’autres infrastructures.
Les données WiFi peuvent-elles être intégrées aux systèmes de gestion technique du bâtiment ?
Potentiellement. Lorsque des données de présence, d’occupation ou d’exploitation WiFi adaptées sont disponibles, Wiacom peut mettre les informations pertinentes à disposition de systèmes compatibles de gestion du bâtiment, d’analytique et de lieu de travail via des intégrations prises en charge, dans le respect des exigences de confidentialité et de gouvernance des données.
Wiacom peut-il s’intégrer aux plateformes d’IA et d’automatisation d’entreprise ?
Oui, lorsque des API ou des méthodes d’intégration sur mesure appropriées sont disponibles. Les données pertinentes d’identité, d’authentification, d’accès et d’exploitation du WiFi peuvent être mises à disposition de systèmes d’analytique, d’automatisation ou d’IA approuvés, selon les exigences de sécurité et de confidentialité de l’organisation.
Wiacom peut-il accompagner les MSP qui gèrent des environnements WiFi mixtes ?
Oui. Wiacom peut travailler avec des prestataires de services managés et des intégrateurs réseau pour mettre en œuvre l’onboarding basé sur l’identité, l’accès WiFi multi-sites, les intégrations propres à chaque constructeur, le dépannage réseau et les opérations techniques sur une infrastructure compatible.
Construisez votre WiFi d’entreprise autour de l’identité, de l’accès individuel et de l’infrastructure existante
Le WiFi d’entreprise ne se résume plus à fournir un SSID et de la connectivité réseau.
Les employés ont besoin d’un onboarding simple, fondé sur l’identité. Les prestataires nécessitent un accès contrôlé. Les visiteurs attendent un WiFi invités sans friction. Les appareils BYOD et IoT peuvent exiger des identifiants individuels. Les équipes IT ont besoin d’une visibilité opérationnelle sur tous les sites et tous les constructeurs WiFi.
Wiacom réunit ces besoins dans une couche commune d’identité, d’onboarding, d’accès réseau, d’analytique et d’intégration, tout en permettant aux organisations de conserver leur infrastructure WiFi compatible existante.
Connectez Microsoft Entra ID, Google Workspace, Okta et d’autres fournisseurs d’identité pris en charge à vos parcours d’enregistrement. Émettez des identifiants WiFi Pass individuels ou provisionnez des profils Passpoint après vérification. Étendez la même approche aux bureaux, agences et réseaux gérés compatibles.
Identité d’entreprise. WiFi Pass. Passpoint Connect. WiFi invités. Appareils connectés. Une plateforme d’accès adaptable.
Identité WiFi, Accès, Engagement et Analytics pour les Équipes Marketing, IT et Opérations
US, UK, EU: +40 721 260 892
info@wiacom.ai
© 2026 Wiacom
Tous droits réservés


