
Wiacom Passpoint Connect
Passpoint WiFi et Hotspot 2.0 pour une connectivité invités sécurisée et automatique
Wiacom Passpoint Connect permet aux appareils de se connecter automatiquement aux réseaux WiFi compatibles après un processus d’enregistrement unique.
Grâce à Passpoint (Hotspot 2.0), à l’authentification basée sur RADIUS et à la sécurité WiFi entreprise, les organisations peuvent proposer une expérience WiFi invités beaucoup plus fluide, sans exiger des utilisateurs qu’ils passent par un portail captif à chaque retour.
Passpoint Connect peut être utilisé pour les hôtels, groupes hôteliers, le retail, les centres commerciaux, les bureaux, le managed living, les lieux publics, les environnements de transport et d’autres déploiements WiFi publics ou entreprise.
Wiacom travaille avec une infrastructure WiFi multi-constructeurs compatible et peut accompagner l’onboarding, la configuration réseau, l’intégration RADIUS, le déploiement et le support technique continu.
Qu’est-ce que Passpoint WiFi ?
Passpoint, aussi connu sous le nom de Hotspot 2.0, est une technologie WiFi conçue pour simplifier la découverte réseau, l’authentification et la reconnexion sécurisée.
Plutôt que d’obliger l’utilisateur à sélectionner manuellement un réseau et à compléter un portail captif de manière répétée, un appareil compatible peut utiliser un profil Passpoint provisionné pour reconnaître les réseaux pris en charge et s’authentifier automatiquement.
Passpoint fonctionne généralement avec la sécurité WiFi entreprise et l’authentification RADIUS, permettant d’associer la connectivité à un utilisateur ou à un identifiant individuel plutôt qu’à un mot de passe WiFi partagé.
Pour les environnements WiFi invités, cela peut offrir une expérience proche de la connectivité cellulaire :
S’enregistrer une fois → installer le profil Passpoint → revenir → se connecter automatiquement.
Passpoint peut compléter un portail captif existant plutôt que le remplacer immédiatement. Les organisations peuvent continuer à utiliser Portail Captif ou Guest Connect pour l’onboarding initial, tout en proposant Passpoint pour les connexions ultérieures sécurisées et automatiques.
Passpoint WiFi pour les Hôtels et l’Hospitality
Les hôtels connaissent souvent l’invité avant même qu’il n’arrive à l’établissement.
Wiacom peut relier l’onboarding WiFi avec Passpoint aux parcours invités existants de l’hôtel, y compris Guest Connect, les workflows pilotés par la réservation ou le PMS, les programmes de fidélité, le check-in digital et d’autres sources d’identité approuvées.
Un hôtel peut inviter un invité identifié à activer le WiFi invités Passpoint avant son arrivée. Une fois le profil Passpoint installé sur un appareil compatible, l’invité peut arriver sur site et se connecter automatiquement à l’infrastructure WiFi compatible grâce à une authentification WiFi sécurisée.
Cela permet à Passpoint pour les hôtels de s’intégrer dans le parcours invité global, plutôt que d’être un processus d’enregistrement WiFi séparé.
Par exemple, l’hôtel peut déjà connaître l’invité via :
- une réservation directe ;
- une réservation OTA importée dans le PMS ;
- un programme de fidélité ;
- l’application mobile de l’hôtel ;
- le check-in digital ;
- Guest Connect ;
- une plateforme CRM ou d’identité déjà existante.
Wiacom peut utiliser ces workflows d’identité et de réservation approuvés pour soutenir l’onboarding WiFi avant arrivée, l’accès individuel de l’invité et l’authentification WiFi automatique.
Pour les invités récurrents, l’expérience peut évoluer de :
Sélectionner le WiFi → ouvrir le portail captif → saisir ses informations → s’authentifier
vers :
Arriver → se connecter automatiquement
Cela peut offrir une expérience plus fluide et potentiellement sans mot de passe, tout en conservant l’identité individuelle de l’invité et une authentification sécurisée.
Selon le déploiement, le WiFi hôtel Passpoint peut utiliser des services RADIUS gérés par Wiacom ou s’intégrer à l’authentification WiFi RADIUS et à l’infrastructure d’identité déjà existantes de l’hôtel, du groupe hôtelier ou du prestataire de services.
Les politiques d’accès et de validité peuvent également être liées au workflow invité ou opérationnel concerné. Par exemple, l’accès WiFi peut être provisionné avant l’arrivée, rester valide pendant toute la durée de la réservation et expirer selon le checkout ou une autre politique définie.
Pour les groupes hôteliers, Wiacom peut prendre en charge Passpoint sur plusieurs établissements participants, aidant les invités reconnus à se connecter automatiquement lorsqu’ils visitent des sites compatibles.
Dans le même temps, Wiacom peut continuer à fournir l’analytics WiFi invités, l’identité WiFi, les registres de consentement et les données propriétaires issues du WiFi, le cas échéant et lorsque cela est autorisé.
Cela rend Passpoint WiFi pertinent non seulement pour améliorer la connectivité, mais aussi pour connecter le WiFi hôtel avec le PMS, le CRM, le CDP, la fidélité, l’identité invités et les systèmes opérationnels.
Passpoint peut s’intégrer dans une stratégie Wiacom plus large de WiFi invités hôtelier, combinant le WiFi Invités Hôtel, Guest Connect, l’intégration PMS, WiFi Pass, le Portail Captif et l’analytics invités.
Les hôtels peuvent ainsi choisir le modèle d’onboarding et d’authentification adapté à chaque parcours invité, tout en conservant une couche commune d’identité, d’accès et de données.
Passpoint et Portail Captif Peuvent Fonctionner Ensemble
Passpoint WiFi n’oblige pas les hôtels ou les sites à abandonner le portail captif.
Au contraire, les workflows Passpoint et portail captif peuvent se compléter.
Un portail captif Passpoint reste utile pour l’onboarding initial, la vérification de l’identité invités, le consentement, les campagnes, les enquêtes et les visiteurs ne disposant pas encore d’un profil Passpoint.
Le portail captif, Guest Connect ou un autre workflow d’onboarding approuvé peut établir l’identité de l’utilisateur et initier l’onboarding Passpoint.
Une fois le profil Passpoint provisionné, les appareils compatibles peuvent utiliser l’authentification WiFi automatique lors des visites suivantes, sans que l’utilisateur ait à ouvrir de nouveau le portail captif et à ressaisir les mêmes informations.
Cela crée une progression simple :
Première visite → onboarding → profil Passpoint → connexion WiFi automatique à l’avenir
Pour les hôtels, l’onboarding initial peut aussi avoir lieu avant l’arrivée de l’invité :
Réservation ou Guest Connect → onboarding WiFi avant arrivée → profil Passpoint → connexion automatique à l’hôtel
Ce modèle hybride permet aux organisations de combiner les avantages du portail captif classique avec le confort et la sécurité de Passpoint WiFi.
Le portail captif peut continuer à prendre en charge :
- l’enregistrement des nouveaux invités ;
- la vérification email ou mobile ;
- les workflows de consentement et de confidentialité ;
- les autorisations marketing ;
- les enquêtes invités ;
- le contenu de campagnes ;
- l’intégration CRM et CDP ;
- la collecte de données propriétaires ;
- les visiteurs sans appareil compatible Passpoint.
Passpoint peut ensuite apporter :
- une authentification WiFi automatique ;
- un accès WiFi invités sécurisé ;
- une connectivité pour les visites récurrentes ;
- une identité WiFi individuelle ;
- une authentification WiFi WPA2/WPA3 Enterprise ;
- une authentification WiFi invités basée sur RADIUS ;
- une connectivité multi-sites ;
- une dépendance réduite aux mots de passe WiFi partagés ;
- une expérience plus fluide pour les invités récurrents.
Wiacom peut ainsi combiner Passpoint WiFi invités, portail captif, Guest Connect et authentification RADIUS au sein de la même stratégie de connectivité invités, plutôt que d’obliger les organisations à choisir une seule méthode d’accès.
Du Portail Captif au WiFi Invités Reconnu
Passpoint peut aussi être introduit progressivement.
Un hôtel n’a pas besoin de remplacer immédiatement son parcours WiFi invités existant.
Les nouveaux invités ou les invités non identifiés peuvent continuer à utiliser le portail captif existant, tandis que les invités reconnus ou déjà onboardés peuvent évoluer progressivement vers un accès WiFi automatique via Passpoint.
Un parcours hôtelier type peut ainsi devenir :
Invité inconnu → Portail Captif ou Guest Connect → identité établie → onboarding Passpoint → invité reconnu → WiFi automatique lors des visites futures
Cette approche permet aux hôtels de conserver des workflows WiFi invités familiers tout en introduisant une couche d’identité WiFi plus durable pour les invités récurrents.
Pour les groupes hôteliers, cela peut s’étendre au-delà d’un seul établissement. Un invité onboardé dans un hôtel participant peut potentiellement utiliser la même identité Passpoint pour se connecter automatiquement dans d’autres établissements compatibles, selon les politiques d’accès et d’authentification du groupe.
Passpoint, Identité et Randomisation d’Adresse MAC
Les systèmes d’exploitation mobiles modernes peuvent utiliser des adresses MAC privées ou randomisées, ce qui peut rendre la reconnaissance classique basée sur l’appareil moins fiable.
Passpoint propose un modèle alternatif basé sur des identifiants provisionnés et un accès réseau authentifié, plutôt que de reposer uniquement sur l’adresse MAC d’un appareil.
Pour les organisations utilisant les capacités d’analytics et d’identité client de Wiacom, Passpoint peut ainsi aider à établir une relation plus durable entre la connectivité autorisée et l’utilisateur ou l’identifiant, dans le respect des exigences applicables en matière de confidentialité et de consentement.
Cela est particulièrement utile dans les environnements à visiteurs récurrents, tels que les hôtels, les parcs retail, les centres commerciaux, le managed living, les lieux de travail et les sites de transport.
Passpoint WiFi Sécurisé sur Infrastructure Existante
Wiacom Passpoint Connect fournit une connectivité WiFi automatique et basée sur l’identité pour les invités et utilisateurs, sur des environnements WiFi publics et entreprise compatibles.
Après l’onboarding initial et le provisionnement du profil, les appareils compatibles peuvent reconnaître les réseaux participants et s’authentifier automatiquement grâce à la sécurité WiFi entreprise et à des identifiants individuels.
Wiacom est conçu pour fonctionner avec l’infrastructure WiFi existante compatible, sans obliger les organisations à remplacer l’intégralité de leur réseau. Notre équipe peut accompagner la configuration Passpoint et Hotspot 2.0, l’intégration RADIUS, les paramètres SSID et sécurité, l’onboarding, les tests et l’exploitation technique continue.
Cela permet aux hôtels, entreprises, MSPs, ISPs et organisations multi-sites d’introduire Passpoint WiFi tout en gardant le contrôle de leur architecture réseau et d’identité existante.
De l’Accès WiFi Invités aux Données Propriétaires
Passpoint fait plus que supprimer la friction liée aux connexions WiFi répétées.
Utilisé au sein de la plateforme Wiacom plus large, l’accès WiFi authentifié peut contribuer à une stratégie de données propriétaires client respectueuse du consentement.
Selon le déploiement, les organisations peuvent relier l’identité WiFi et les informations d’accès à :
- les enregistrements Portail Captif et Guest Connect ;
- les systèmes PMS et de réservation ;
- les plateformes CRM et CDP ;
- les programmes de fidélité ;
- l’analytics de localisation et de présence ;
- l’engagement client ;
- les APIs et autres systèmes métier approuvés.
Cela permet au WiFi de faire partie d’une architecture d’identité et de données client plus large, plutôt que de fonctionner comme un service de connectivité isolé.
Avec un consentement et une gouvernance appropriés, les données pertinentes d’identité WiFi, de présence et d’engagement peuvent également être mises à disposition via des APIs et intégrations compatibles avec les systèmes CRM, CDP, analytics, automatisation et IA, dans le cadre d’une stratégie de données propriétaires plus large.
Pour les Utilisateurs (Invités)
Un WiFi sécurisé qui se connecte tout seul
Avec Wiacom Passpoint Connect, les utilisateurs se connectent une fois au WiFi public et entreprise et restent connectés automatiquement dans les hôtels, cafés, lieux publics et sites professionnels.
Connexion WiFi sécurisée et chiffrée
Connexion automatique pour tous vos appareils
Plus besoin de ressaisir votre mot de passe

Pour l’Entreprise, le Site ou l’Opérateur Réseau
Accès WiFi sécurisé, identité individuelle et contrôle opérationnel
Tandis que les utilisateurs profitent d’une connectivité plus fluide, les organisations peuvent combiner Passpoint WiFi avec une authentification individuelle, des politiques d’accès RADIUS, une identité invités, de l’analytics et des intégrations avec les systèmes métier existants.
Via la plateforme Wiacom plus large, Passpoint peut aussi se connecter au Portail Captif, à Guest Connect, au PMS, au CRM, au CDP, aux plateformes de fidélité et aux workflows de données propriétaires approuvés.
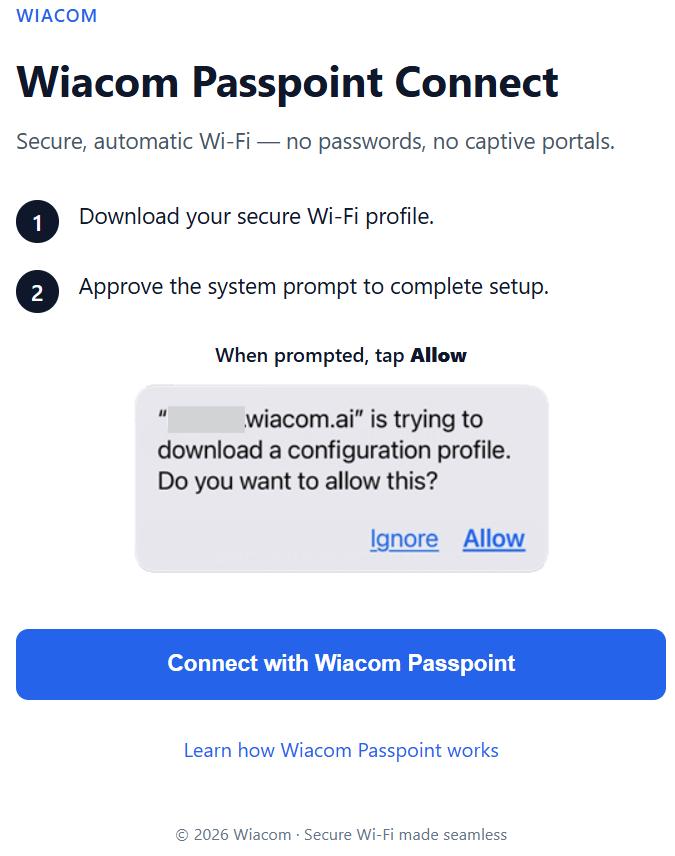
Comment Fonctionne Passpoint WiFi
Onboarding unique. Connectivité automatique au retour.
- L’utilisateur effectue un workflow d’onboarding ou d’identité approuvé.
- Un profil Passpoint est provisionné sur l’appareil compatible.
- L’appareil reconnaît les réseaux WiFi participants compatibles.
- L’appareil s’authentifie automatiquement à l’aide des identifiants Passpoint et RADIUS configurés.
Après le provisionnement, les utilisateurs récurrents peuvent se connecter sans repasser par l’intégralité du portail captif ou du processus de connexion.
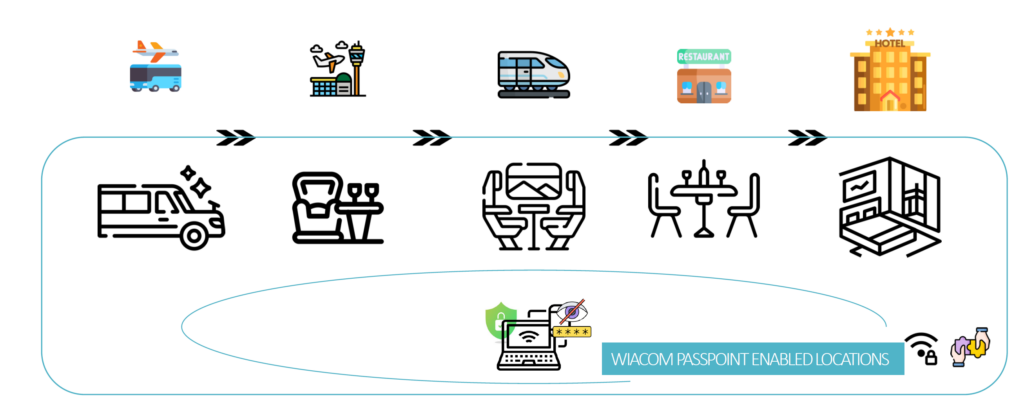
Comment Ça Marche – Tout au Long du Parcours
Passpoint, Hotspot 2.0 et OpenRoaming
Passpoint est la technologie sous-jacente qui permet aux appareils de découvrir et de s’authentifier de manière sécurisée et automatique sur les réseaux WiFi compatibles.
OpenRoaming étend ce modèle grâce à une identité fédérée et au roaming entre réseaux participants et fournisseurs d’identité.
Wiacom Passpoint Connect est conçu autour de l’accès WiFi basé sur l’identité et peut prendre en charge des modèles de déploiement orientés OpenRoaming, au fur et à mesure que les capacités de fédération sont activées pour l’environnement requis.
Déploiement Passpoint WiFi, Intégration Hotspot 2.0 et Support Technique
Déployer Passpoint WiFi ou Hotspot 2.0 implique plus que d’activer une fonctionnalité dans un tableau de bord logiciel.
Un déploiement en production peut nécessiter une coordination entre l’infrastructure WiFi, les paramètres SSID et sécurité, l’authentification RADIUS, les systèmes d’identité, les workflows d’onboarding et les appareils utilisateurs compatibles.
Wiacom travaille avec les organisations, MSPs, ISPs et intégrateurs WiFi pour concevoir, configurer, tester et exploiter des environnements Passpoint WiFi invités sur une infrastructure réseau compatible.
Selon le projet, Wiacom peut accompagner ou réaliser des changements de configuration autorisés au sein de l’environnement réseau du client, et travailler aux côtés des équipes IT, prestataires et fournisseurs d’infrastructure existants.
Passpoint WiFi pour les MSPs et ISPs
Les MSPs et ISPs peuvent utiliser Wiacom pour proposer Passpoint WiFi dans le cadre d’un service WiFi managé sur plusieurs environnements clients.
Wiacom fournit un onboarding et une gestion opérationnelle centralisés, tout en permettant à chaque client de conserver des paramètres Passpoint, une infrastructure RADIUS, une configuration réseau, des politiques d’identité et des règles d’accès distincts.
Les partenaires peuvent exploiter le service directement ou travailler avec Wiacom pour l’implémentation, la configuration des contrôleurs, l’intégration RADIUS, la résolution d’incidents et l’exploitation technique continue.
Environnements Passpoint Indépendants pour Chaque Organisation
Wiacom peut gérer plusieurs environnements Passpoint WiFi indépendants depuis la même plateforme.
Chaque client, marque, groupe d’établissements ou organisation peut conserver ses propres :
- informations d’organisation Passpoint ;
- configuration Hotspot 2.0 ;
- profils Passpoint ;
- politiques d’onboarding ;
- modèle d’identité WiFi ;
- SSID et configuration réseau ;
- architecture d’authentification ;
- infrastructure RADIUS ;
- politiques d’accès et de validité.
Cela permet aux MSPs, ISPs et environnements multi-organisations de gérer les clients de façon centralisée, tout en gardant l’environnement Passpoint et d’authentification WiFi de chaque client logiquement séparé.
Les clients ne sont pas tenus de partager une architecture AAA ou d’identité commune simplement parce que leurs déploiements Passpoint sont gérés via la même plateforme.
RADIUS Géré par Wiacom ou par le Client
Wiacom prend en charge différents modèles d’authentification WiFi RADIUS selon l’infrastructure et les exigences opérationnelles du client.
Une organisation peut utiliser :
- l’authentification RADIUS gérée par Wiacom ;
- son propre serveur RADIUS existant ;
- une plateforme RADIUS d’un MSP ou prestataire de services ;
- l’intégration avec une infrastructure AAA existante ;
- l’intégration avec des systèmes d’identité entreprise ;
- des architectures d’authentification hybrides.
Cela donne aux clients le choix d’utiliser Wiacom comme couche d’authentification gérée ou de conserver leur infrastructure d’identité et RADIUS existante.
Cela permet aussi d’introduire Passpoint dans des environnements entreprise ou prestataires de services déjà établis, sans nécessiter de remplacer l’ensemble de l’architecture d’authentification.
Intégration Contrôleur WiFi et Réseau
Un déploiement Passpoint nécessite également que l’infrastructure WiFi sous-jacente soit correctement configurée.
Wiacom peut accompagner la configuration compatible du contrôleur, des points d’accès et des SSID, notamment :
- les paramètres Passpoint et Hotspot 2.0 ;
- le WiFi WPA2/WPA3 Enterprise ;
- l’authentification 802.1X et RADIUS ;
- la configuration SSID et sécurité ;
- la configuration du serveur RADIUS et du secret partagé ;
- l’intégration VLAN et politiques d’accès ;
- les paramètres de profil Passpoint ;
- le déploiement multi-sites ;
- les environnements WiFi multi-constructeurs.
Ceci est particulièrement pertinent pour les MSPs, groupes hôteliers et entreprises où différents sites peuvent utiliser différents constructeurs WiFi ou architectures de contrôleur.
Onboarding Passpoint et Provisionnement de Profil
Wiacom peut intégrer l’onboarding Passpoint à différents workflows utilisateurs et d’identité.
Selon le déploiement, l’onboarding peut provenir :
- du Portail Captif ;
- de Guest Connect ;
- d’une vérification email ou mobile ;
- d’une identité client ou membre ;
- de systèmes de fidélité ;
- de plateformes PMS ou de réservation ;
- de fournisseurs d’identité entreprise ;
- de systèmes CRM ou CDP ;
- d’applications ou d’APIs sur mesure.
Une fois les conditions d’identité et d’accès requises établies, Wiacom peut provisionner le profil Passpoint nécessaire pour que les appareils compatibles utilisent l’authentification WiFi automatique.
Cela permet à Passpoint de fonctionner dans le cadre d’un workflow d’identité et d’accès WiFi plus large, plutôt que comme une fonctionnalité réseau isolée.
Déploiement Passpoint WiFi Multi-Constructeurs
Wiacom est conçu pour les environnements WiFi multi-constructeurs.
Les organisations n’ont pas nécessairement besoin de standardiser chaque site sur le même constructeur de contrôleur ou de point d’accès WiFi pour introduire une stratégie commune Passpoint et d’identité WiFi.
Lorsque l’infrastructure sous-jacente le permet, Wiacom peut fournir une couche commune d’onboarding, d’authentification et d’exploitation sur différents environnements réseau.
Cela peut être particulièrement utile pour :
- les parcs clients gérés par des MSPs ;
- les groupes hôteliers utilisant différents constructeurs WiFi selon les établissements ;
- les entreprises multi-sites ;
- les organisations qui acquièrent ou consolident des sites existants ;
- les prestataires de services exploitant des environnements réseau spécifiques à chaque client.
Tests, Résolution d’Incidents et Support Opérationnel
Les déploiements Passpoint peuvent impliquer une interaction entre les appareils utilisateurs, l’infrastructure WiFi, RADIUS, les certificats, les systèmes d’identité et les workflows d’onboarding.
Wiacom fournit un support technique au-delà de la configuration initiale.
Le support peut inclure :
- la configuration Passpoint et Hotspot 2.0 ;
- le provisionnement de profils et l’onboarding ;
- l’authentification WiFi RADIUS ;
- le WiFi WPA2/WPA3 Enterprise ;
- la configuration des contrôleurs et points d’accès ;
- la résolution d’incidents d’authentification ;
- le diagnostic d’onboarding des appareils ;
- l’intégration multi-constructeurs ;
- les tests réseau et de politiques d’accès ;
- l’intégration Portail Captif et Guest Connect ;
- l’intégration PMS, CRM, CDP, IdP et API ;
- les workflows et développements sur mesure ;
- la migration depuis des plateformes WiFi invités existantes ;
- le support technique et opérationnel continu.
Lorsque cela est autorisé, Wiacom peut également travailler directement dans l’environnement réseau du client pour investiguer les incidents, valider la configuration et accompagner les changements d’implémentation.
Passpoint Comme Service Opérationnel
Wiacom peut ainsi offrir plus qu’un simple accès au logiciel Passpoint.
Il peut fournir la couche d’onboarding, d’identité WiFi, d’authentification et d’intégration Passpoint entre les utilisateurs, l’infrastructure WiFi existante, les plateformes RADIUS ou d’identité, et les systèmes métier du client.
Cela permet aux organisations et prestataires de services de déployer Passpoint WiFi et Hotspot 2.0 comme un service opérationnel, tout en conservant le contrôle de leur propre architecture réseau, d’identité et d’authentification.
Intégration à l’écosystème Cisco
Wiacom est référencé sur le Cisco Networking App Marketplace via Wiacom Guest Connect. Les solutions Wiacom s’intègrent à l’infrastructure Cisco Meraki compatible pour offrir l’onboarding invités, l’accès basé sur l’identité et la connectivité gérée.
Bénéfices pour l’entreprise
• Accès WiFi individuel basé sur l’identité
• Connectivité automatique pour les utilisateurs récurrents
• Authentification RADIUS et WPA2/WPA3 Enterprise
• Intégration PMS, CRM, CDP et fidélité
• Analytics WiFi invités et données propriétaires respectueuses du consentement
Conçu pour les espaces publics modernes
• Hôtels & resorts, cafés & restaurants
• Bureaux & coworking
• Retail & centres commerciaux
• Événements & lieux publics
• Transport & WiFi public
FAQ Passpoint WiFi
Qu’est-ce que Passpoint WiFi ?
Passpoint WiFi, également connu sous le nom de Hotspot 2.0, permet aux appareils compatibles de découvrir et de s’authentifier de manière sécurisée et automatique sur les réseaux WiFi pris en charge après un provisionnement initial.
Plutôt que de sélectionner un SSID de manière répétée, d’ouvrir un portail captif et de ressaisir les mêmes informations, un appareil provisionné peut reconnaître les réseaux compatibles et utiliser des identifiants sécurisés pour l’authentification WiFi automatique.
Passpoint est-il la même chose que Hotspot 2.0 ?
Passpoint est le programme et le cadre de certification de la Wi-Fi Alliance construit autour des technologies Hotspot 2.0.
Les deux termes sont couramment utilisés pour désigner la découverte automatique de réseau WiFi, l’authentification sécurisée et le roaming entre réseaux WiFi compatibles.
Passpoint remplace-t-il un portail captif ?
Pas nécessairement.
Un portail captif, Guest Connect ou un autre workflow d’onboarding peut toujours être utilisé pour l’enregistrement initial, la vérification d’identité, le consentement et l’onboarding Passpoint.
Une fois un profil Passpoint provisionné, les appareils compatibles peuvent se reconnecter automatiquement sans repasser par l’intégralité du parcours du portail captif.
Cela permet aux organisations de combiner les workflows Passpoint WiFi et portail captif, plutôt que de choisir une seule approche.
Passpoint peut-il être utilisé pour le WiFi invités en hôtel ?
Oui.
Passpoint pour les hôtels peut fournir une connectivité WiFi sécurisée et automatique aux invités identifiés.
Wiacom peut intégrer le Passpoint WiFi hôtel à Guest Connect, aux workflows pilotés par la réservation ou le PMS, aux programmes de fidélité, au check-in digital et à d’autres sources d’identité approuvées.
Une fois provisionnés, les appareils compatibles peuvent s’authentifier automatiquement sur l’infrastructure WiFi hôtelière compatible à l’arrivée ou lors des visites futures.
Passpoint peut-il fonctionner avant l’arrivée d’un invité à l’hôtel ?
Oui.
Selon le workflow d’onboarding, un invité peut recevoir ou activer un profil Passpoint avant même d’arriver à l’établissement.
Par exemple, l’onboarding WiFi avant arrivée peut être lié à une réservation, à un workflow Guest Connect, à une application hôtelière ou à un autre processus d’identité approuvé.
Une fois le profil installé, un appareil compatible peut se connecter automatiquement dès qu’il rencontre le réseau Passpoint WiFi compatible de l’hôtel.
Passpoint utilise-t-il RADIUS ?
Les déploiements Passpoint utilisent couramment l’authentification entreprise et l’authentification WiFi RADIUS pour valider les identifiants provisionnés et appliquer les politiques d’accès réseau.
Wiacom peut fournir des services RADIUS gérés ou s’intégrer à l’infrastructure RADIUS, AAA ou d’identité existante d’une organisation.
Les clients peuvent-ils utiliser leur propre serveur RADIUS avec Wiacom Passpoint ?
Oui, selon l’architecture de déploiement.
Une organisation peut utiliser le RADIUS géré par Wiacom ou intégrer sa propre infrastructure RADIUS et AAA existante.
Cela est utile pour les entreprises, MSPs, ISPs et autres organisations souhaitant garder le contrôle de leur environnement d’authentification tout en utilisant Wiacom pour l’onboarding Passpoint, le provisionnement de profils, l’intégration et la gestion opérationnelle.
Différents clients Wiacom peuvent-ils avoir des environnements Passpoint séparés ?
Oui.
Wiacom peut gérer des environnements Passpoint indépendants pour différents clients, marques, groupes d’établissements ou organisations depuis la même plateforme.
Chaque organisation peut conserver ses propres paramètres Passpoint, informations d’organisation, profils, politiques d’onboarding, identité WiFi, architecture RADIUS et configuration réseau.
Cela permet aux MSPs et prestataires de services de gérer plusieurs clients Passpoint de façon centralisée, tout en maintenant une séparation logique et opérationnelle entre eux.
Passpoint prend-il en charge le WiFi WPA2 ou WPA3 Enterprise ?
Passpoint est généralement déployé avec le WiFi WPA2-Enterprise ou WPA3-Enterprise et des mécanismes d’authentification entreprise.
La configuration exacte dépend de l’infrastructure WiFi, des capacités des appareils, de la méthode d’authentification et des exigences du déploiement.
Wiacom peut accompagner la configuration compatible de SSID, contrôleur, RADIUS et sécurité.
Passpoint peut-il aider face à la randomisation d’adresse MAC ?
Oui, dans la mesure où Passpoint peut réduire la dépendance à la reconnaissance basée uniquement sur l’adresse MAC.
Les appareils modernes utilisent de plus en plus des adresses MAC privées ou randomisées, ce qui rend l’identification des invités basée uniquement sur MAC moins fiable.
Avec Passpoint, l’authentification peut à la place s’appuyer sur des identifiants provisionnés et une identité WiFi associée au profil Passpoint.
Wiacom prend-il en charge les déploiements Passpoint multi-constructeurs ?
Oui, dès lors que l’infrastructure WiFi sous-jacente offre les capacités Passpoint et d’authentification entreprise requises.
Wiacom est conçu pour les environnements WiFi multi-constructeurs et peut accompagner la configuration des contrôleurs, les paramètres Hotspot 2.0, l’intégration RADIUS, l’onboarding Passpoint, les tests et la résolution d’incidents.
Ceci est particulièrement pertinent pour les groupes hôteliers, MSPs et organisations multi-sites exploitant différents constructeurs WiFi sur leurs sites.
Passpoint peut-il offrir un WiFi sans mot de passe ?
Passpoint peut réduire considérablement la dépendance aux mots de passe WiFi partagés.
Après le provisionnement initial, les appareils compatibles peuvent utiliser leurs identifiants provisionnés pour s’authentifier automatiquement, plutôt que d’exiger de l’utilisateur qu’il saisisse un mot de passe partagé à chaque visite.
Le modèle d’authentification exact dépend du déploiement Passpoint et de l’architecture réseau.
Passpoint peut-il être intégré aux systèmes PMS, CRM ou de fidélité ?
Oui.
Wiacom peut relier l’onboarding Passpoint et l’identité WiFi à des systèmes tels que les plateformes PMS, les systèmes de réservation, le CRM, le CDP, les programmes de fidélité, les fournisseurs d’identité et les applications sur mesure, via des intégrations et APIs compatibles.
Cela peut permettre à l’accès WiFi de faire partie du parcours client ou invité plus large, plutôt que de fonctionner comme un processus d’enregistrement séparé.
Passpoint permet-il toujours l’analytics WiFi invités et les données propriétaires ?
Oui, selon le workflow d’onboarding et d’identité.
Passpoint peut être combiné avec les capacités d’identité invités, de consentement, d’analytics et d’intégration de Wiacom.
Cela permet aux organisations d’offrir un accès WiFi plus fluide tout en continuant à utiliser des données propriétaires issues du WiFi consenties, des profils invités, de l’analytics et des workflows CRM ou CDP, le cas échéant.
Wiacom aide-t-il à configurer et déployer Passpoint WiFi ?
Oui.
Wiacom fournit l’implémentation et le support technique pour les déploiements Passpoint et Hotspot 2.0 compatibles, y compris la configuration du contrôleur WiFi et des SSID, les paramètres WPA2/WPA3 Enterprise, l’intégration RADIUS, le provisionnement de profils, les workflows d’onboarding, les tests et la résolution d’incidents.
Wiacom peut travailler aux côtés des équipes IT du client, des MSPs, ISPs et intégrateurs réseau ou, lorsque cela est autorisé, accompagner directement la configuration et les changements opérationnels au sein des environnements clients pris en charge.
Identité WiFi, Accès, Engagement et Analytics pour les Équipes Marketing, IT et Opérations
US, UK, EU: +40 721 260 892
info@wiacom.ai
© 2026 Wiacom
Tous droits réservés


