
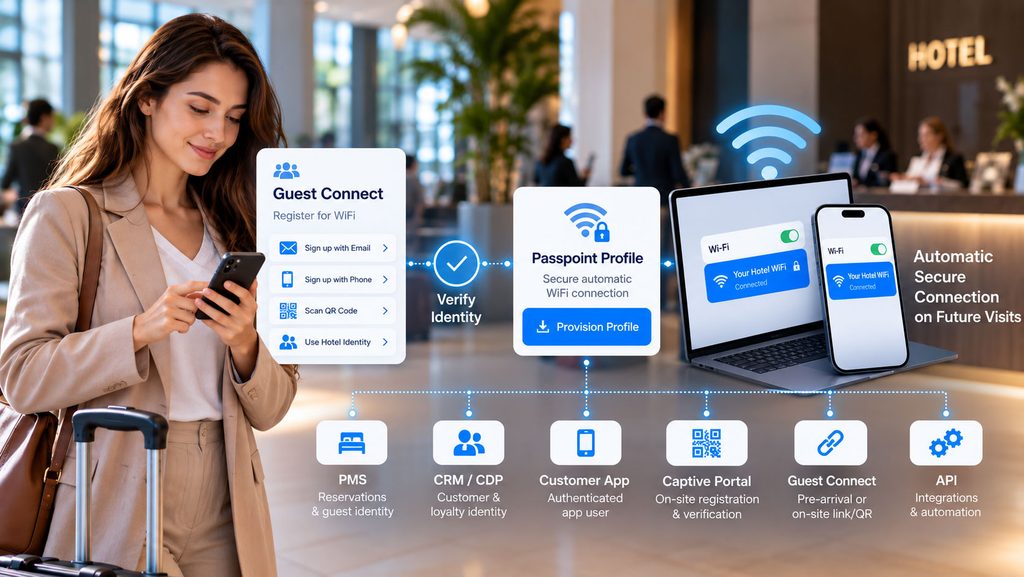
Passpoint WiFi puede hacer mucho más que eliminar una pantalla de inicio de sesión repetida.
Cuando Passpoint / Hotspot 2.0 se conecta con la identidad del huésped, la verificación, el PMS, el CRM, el loyalty o una aplicación de cliente ya existente, el WiFi automático y seguro puede pasar a formar parte del recorrido más amplio del cliente.
Wiacom puede aprovisionar perfiles Passpoint a través de distintos canales de registro — incluyendo Portal Cautivo, Guest Connect, aplicaciones de hotel y de cliente, flujos de PMS o reserva, identidad de CRM y loyalty, y procesos impulsados por API.
El objetivo no es simplemente instalar un perfil WiFi. Es conectar identidad verificada → acceso a la red → reconexión automática y segura.
Del login de WiFi para huéspedes a la conectividad automática y segura
El WiFi para huéspedes tradicional a menudo vuelve a empezar cada vez que el usuario llega:
Conectar → Portal Cautivo → Registrarse → Autenticarse → Acceso a Internet
Passpoint puede ampliar ese recorrido:
Identificar → Verificar → Aprovisionar perfil Passpoint → WiFi automático y seguro en futuras visitas
El recorrido de identidad inicial sigue siendo valioso. Passpoint reduce la necesidad de repetirlo innecesariamente.
¿Qué son Passpoint WiFi y Hotspot 2.0?
Passpoint WiFi utiliza las capacidades de Hotspot 2.0 para permitir que los dispositivos compatibles reconozcan y se autentiquen de forma segura en las redes WiFi participantes, una vez que se ha aprovisionado el perfil correspondiente.
En lugar de pedir a un usuario recurrente que busque repetidamente la red, abra una página de inicio de sesión y complete el mismo proceso de registro de WiFi para huéspedes, un dispositivo compatible puede usar su perfil aprovisionado para una conectividad automática y segura.
Esto hace que Passpoint sea relevante para hoteles, grupos hoteleros, centros comerciales, espacios públicos, entornos residenciales gestionados, empresas, MSPs y otros despliegues WiFi multi-ubicación.
Passpoint WiFi frente a Portal Cautivo: pueden trabajar juntos
Passpoint y un Portal Cautivo no tienen por qué ser enfoques que compiten entre sí.
Un Portal Cautivo puede seguir siendo el recorrido inicial de WiFi para huéspedes utilizado para capturar la identidad, presentar los términos requeridos, gestionar la información de privacidad, recoger el consentimiento opcional y completar la verificación necesaria.
Tras ese flujo inicial, a un dispositivo compatible se le puede ofrecer un perfil Passpoint para la conectividad futura.
WiFi para huéspedes → Portal Cautivo → Registro → Verificación → Aprovisionamiento Passpoint → Conexión automática futura
Esto permite a las organizaciones conservar las funciones de negocio e identidad de su Portal Cautivo, reduciendo al mismo tiempo la fricción de inicios de sesión repetidos para usuarios conocidos.
Descubre más sobre el Portal Cautivo de Wiacom.
Registro Passpoint verificado por email o teléfono
Un perfil Passpoint no tiene por qué aprovisionarse inmediatamente después de una visita anónima a la página.
Wiacom puede condicionar el aprovisionamiento del perfil al flujo de identidad y verificación que requiera el cliente.
- registro y confirmación por email;
- registro telefónico con verificación por PIN u OTP;
- identidad de huésped o cliente ya existente;
- identidad de reserva o PMS;
- identidad de CRM o loyalty;
- sesión autenticada en la app del cliente;
- otro flujo de trabajo de confianza impulsado por API.
Esto permite a las organizaciones determinar quién recibe un perfil Passpoint y en qué condiciones, en lugar de tratar el aprovisionamiento como una acción de red aislada.
Guest Connect: Passpoint antes de la llegada o in situ
Wiacom Guest Connect permite iniciar el registro de WiFi para huéspedes mediante un enlace web o un código QR, de forma independiente del evento de conexión WiFi.
Esto significa que el registro Passpoint puede comenzar, potencialmente, antes de que el usuario llegue a la ubicación física.
Invitación → Guest Connect → Identidad → Verificación → Perfil Passpoint → Llegada → WiFi automático
Guest Connect puede distribuirse a través de comunicaciones de reserva, email, SMS, check-in digital, una aplicación de cliente, el flujo de recepción, un código QR u otro punto de contacto con el cliente.
Para los hoteles, esto permite que el WiFi forme parte del recorrido digital del huésped previo a la llegada, en lugar de algo que el huésped descubre solo al llegar a la habitación.
Passpoint WiFi para hoteles y hostelería
El WiFi hotelero tiene una ventaja importante frente a muchos entornos de WiFi público anónimo: el hotel a menudo ya sabe quién es el huésped.
El huésped puede existir ya en un sistema de reservas, PMS, programa de loyalty, CRM, aplicación de cliente o flujo de check-in digital.
Wiacom puede conectar ese contexto de identidad existente con el acceso al WiFi de huéspedes y el aprovisionamiento Passpoint.
- registro Passpoint previo a la llegada;
- aprovisionamiento del perfil tras la verificación por email o teléfono;
- identificación del huésped a partir de una reserva o un flujo de PMS;
- registro WiFi vinculado al programa de loyalty;
- reconocimiento de huéspedes recurrentes;
- WiFi automático y seguro en dispositivos compatibles;
- políticas de acceso conectadas con el recorrido del huésped.
Esto permite que Passpoint WiFi para hoteles pase a formar parte de la arquitectura de identidad hotelera, en lugar de ser una función aislada de la red inalámbrica.
Descubre cómo Wiacom aborda el WiFi hotelero, la identidad de huésped y el registro.
Aprovisionamiento Passpoint impulsado por PMS, CRM y loyalty
El aprovisionamiento Passpoint también puede conectarse con sistemas de negocio que ya contienen identidad de cliente verificada.
Según el despliegue, Wiacom puede integrar el registro WiFi con:
- PMS hoteleros y sistemas de reservas;
- plataformas CRM;
- entornos CDP;
- programas de loyalty;
- recorridos de reserva;
- aplicaciones de cliente;
- proveedores de identidad;
- sistemas externos mediante APIs y webhooks.
Por tanto, un perfil Passpoint puede asociarse a un huésped, cliente o usuario conocido, en lugar de existir solo como una credencial WiFi sin relación con nada.
Para el sector hotelero, esto puede conectar el recorrido de acceso a la red con la misma identidad ya utilizada para reservas, loyalty, comunicaciones y engagement de clientes.
Passpoint a través de una app móvil de cliente
Las organizaciones que ya cuentan con una aplicación de cliente o de loyalty no necesitan necesariamente enviar a los usuarios a través de un recorrido de registro WiFi independiente.
Una aplicación autenticada puede convertirse en otro canal de registro para el aprovisionamiento Passpoint, cuando la aplicación, el sistema operativo y el despliegue son compatibles con el flujo de trabajo requerido.
Usuario autenticado de la app → Registro WiFi → Perfil Passpoint → Conectividad automática y segura
Esto puede ayudar a conectar la identidad digital, las aplicaciones de cliente y el acceso WiFi físico dentro de la misma experiencia de cliente más amplia.
Una plataforma Passpoint, múltiples fuentes de identidad
| Ruta de registro | Fuente de identidad / verificación | Resultado Passpoint |
|---|---|---|
| Portal Cautivo | Email, teléfono, redes sociales o registro de huésped | Perfil tras el flujo de verificación requerido |
| Guest Connect | Código QR, URL o registro previo a la llegada | Perfil antes de la llegada o durante el registro |
| PMS / Reserva | Huésped u reserva conocidos por el hotel | Passpoint vinculado al recorrido del huésped |
| CRM / Loyalty | Identidad de cliente conocida | Perfil para usuarios reconocidos o recurrentes |
| App de cliente | Usuario autenticado de la aplicación | Aprovisionamiento Passpoint a través del recorrido digital |
| API | Flujo de identidad externo de confianza | Aprovisionamiento automático del perfil según la política |
Identidad organizativa Passpoint específica por cliente
Los despliegues Passpoint no tienen por qué situar a todos los clientes en el mismo entorno de identidad genérico.
Wiacom puede crear entornos organizativos Passpoint específicos por cliente, de modo que un grupo hotelero, una empresa, un MSP, un ISP u otra organización pueda operar dentro de su propio contexto de despliegue.
Según la arquitectura, los entornos de cliente pueden contar con sus propios:
- identidad organizativa y detalles del despliegue;
- configuración de Passpoint;
- políticas de registro;
- entorno de autenticación;
- infraestructura RADIUS;
- integraciones de PMS, CRM o identidad;
- flujos de trabajo específicos del cliente;
- entorno operativo independiente.
Esto resulta especialmente relevante para grupos hoteleros, MSPs, ISPs y entornos de servicio multi-tenant, donde la separación de clientes y una arquitectura de autenticación independiente son importantes.
Passpoint WiFi, RADIUS y autenticación segura
Passpoint funciona dentro de una arquitectura WiFi segura basada en identidad, en lugar de depender de una contraseña de WiFi para huéspedes compartida y permanente.
Según el despliegue, Wiacom puede integrar Passpoint con RADIUS / AAA e infraestructura WPA2/WPA3 Enterprise compatible.
El entorno de autenticación puede operarse conforme a los requisitos técnicos del cliente, incluidos despliegues que usan infraestructura RADIUS específica del cliente.
Esto permite que Passpoint forme parte de un modelo más amplio de identidad y autenticación WiFi, en lugar de limitarse a ofrecer una reconexión cómoda.
Passpoint en entornos WiFi multi-fabricante
Las grandes organizaciones y los proveedores de servicios gestionados no siempre operan un único fabricante de WiFi en todas partes.
Un grupo hotelero, una empresa o un portfolio de MSP puede incluir distintas plataformas inalámbricas según la ubicación, debido a adquisiciones, actualizaciones por fases, estándares regionales o infraestructura ya existente.
Wiacom está diseñado para funcionar como una capa de identidad, registro y acceso sobre la infraestructura WiFi compatible, en lugar de exigir que cada ubicación se sustituya por un único fabricante de hardware.
Esto hace que Passpoint sea especialmente relevante para despliegues WiFi multi-ubicación y multi-fabricante, en los que la organización desea un modelo de identidad y registro más coherente por encima de las redes subyacentes.
Passpoint para el WiFi de huéspedes recurrentes
Uno de los casos de uso más sólidos de Passpoint es el usuario recurrente.
El WiFi para huéspedes tradicional trata con frecuencia cada conexión como un nuevo evento de inicio de sesión.
Con Passpoint, los dispositivos compatibles con un perfil adecuado pueden reconocer de forma segura las redes participantes y reconectarse sin obligar al usuario a repetir el mismo recorrido del Portal Cautivo.
Esto puede ser especialmente útil para:
- huéspedes de hotel recurrentes;
- miembros de loyalty;
- visitantes recurrentes de retail;
- residentes;
- personal y usuarios corporativos;
- usuarios que se desplazan entre varias ubicaciones participantes.
Combinada con identidad y analytics, la reconexión automática también puede aportar una continuidad más sólida entre los usuarios reconocidos y su futura actividad en la red.
Descubre más sobre WiFi Analytics e inteligencia sobre visitantes recurrentes.
Passpoint es más que WiFi sin contraseña
El beneficio visible para el usuario de Passpoint es simple: menos fricción en el WiFi.
La oportunidad más amplia está en conectar el WiFi automático con la arquitectura de identidad ya existente de la organización.
En lugar de:
Red → Perfil genérico → Conexión
el flujo puede convertirse en:
Identidad de cliente → Verificación → Contexto del sistema de negocio → Perfil Passpoint → WiFi automático y seguro
Aquí es donde Passpoint pasa a formar parte de la identidad del WiFi de huéspedes, la tecnología hotelera, el CRM, el loyalty, el registro digital y los servicios de red gestionados.
Implementación y soporte técnico de Passpoint
Desplegar Passpoint implica más que crear el propio perfil.
Wiacom puede trabajar con clientes, MSPs, ISPs e integradores WiFi en el conjunto del despliegue, incluyendo:
- diseño del despliegue Passpoint / Hotspot 2.0;
- configuración de la controladora WiFi;
- integración RADIUS / AAA;
- integración WPA2/WPA3 Enterprise;
- flujos de aprovisionamiento de perfiles;
- registro mediante Portal Cautivo;
- registro mediante Guest Connect;
- flujos de verificación por email y teléfono;
- integración con PMS y reservas;
- integración con CRM/CDP y loyalty;
- integración con aplicaciones de cliente y APIs;
- entornos WiFi multi-fabricante;
- pruebas de dispositivos;
- resolución avanzada de incidencias;
- despliegue multi-sede;
- cambios técnicos autorizados y continuos.
Wiacom puede por tanto actuar como plataforma de software, socio de implementación y capa de operaciones técnicas en torno al despliegue Passpoint.
Passpoint WiFi con Wiacom
Wiacom Passpoint Connect combina Passpoint / Hotspot 2.0 con identidad WiFi, registro verificado, autenticación RADIUS e integraciones con los sistemas de negocio del cliente.
Los perfiles pueden aprovisionarse a través del Portal Cautivo, Guest Connect, PMS, CRM, loyalty, aplicaciones de cliente y flujos de trabajo impulsados por API, según el despliegue.
Los entornos organizativos específicos por cliente permiten a Wiacom dar soporte a Passpoint en grupos hoteleros, empresas, MSPs, ISPs y otros despliegues multi-tenant o multi-ubicación, manteniendo el contexto de identidad y autenticación específico de cada cliente.
Passpoint WiFi – Preguntas Frecuentes
¿Puede Passpoint WiFi funcionar con un Portal Cautivo?
Sí. Un Portal Cautivo puede usarse para el recorrido inicial de identidad, consentimiento o verificación del huésped, y después aprovisionar un perfil Passpoint para los dispositivos compatibles. Las visitas futuras pueden usar autenticación automática y segura en lugar de repetir el mismo recorrido del portal.
¿Puede aprovisionarse Passpoint tras la verificación por email?
Sí. Wiacom puede integrar el aprovisionamiento de Passpoint dentro de un flujo de registro y confirmación por email, según la configuración del cliente.
¿Puede aprovisionarse Passpoint tras la verificación por teléfono o PIN?
Sí. El registro basado en teléfono y la verificación por PIN u OTP pueden usarse como parte del flujo de identidad antes del aprovisionamiento Passpoint.
¿Puede Passpoint integrarse con el PMS de un hotel?
Sí. Según el PMS, el despliegue y el método de integración disponible, Wiacom puede conectar los flujos de identidad y reserva del hotel con el registro Passpoint y el acceso al WiFi de huéspedes.
¿Puede Passpoint usar identidad de CRM o loyalty?
Sí. El aprovisionamiento Passpoint puede formar parte de un flujo de identidad de cliente más amplio que involucre al CRM, loyalty, CDP u otro sistema de cliente de confianza, cuando la integración necesaria esté disponible.
¿Puede aprovisionarse Passpoint a través de una app de cliente?
Sí. Una aplicación de cliente puede usarse como canal de registro cuando la aplicación, el sistema operativo y el despliegue son compatibles con el flujo de trabajo de aprovisionamiento de perfiles requerido.
¿Passpoint es solo para hoteles?
No. Passpoint es relevante para hostelería, retail, managed living, espacios públicos, redes corporativas, MSPs, ISPs y otros entornos que requieren conectividad WiFi automática y segura.
¿Admite Wiacom entornos Passpoint específicos por cliente?
Sí. Wiacom puede crear entornos organizativos y de despliegue específicos por cliente, incluyendo modelos independientes de identidad, autenticación, RADIUS e integración según la arquitectura técnica.
Wiacom Passpoint WiFi / Hotspot 2.0 → Descubre las funciones de Wiacom (lado técnico) →


