
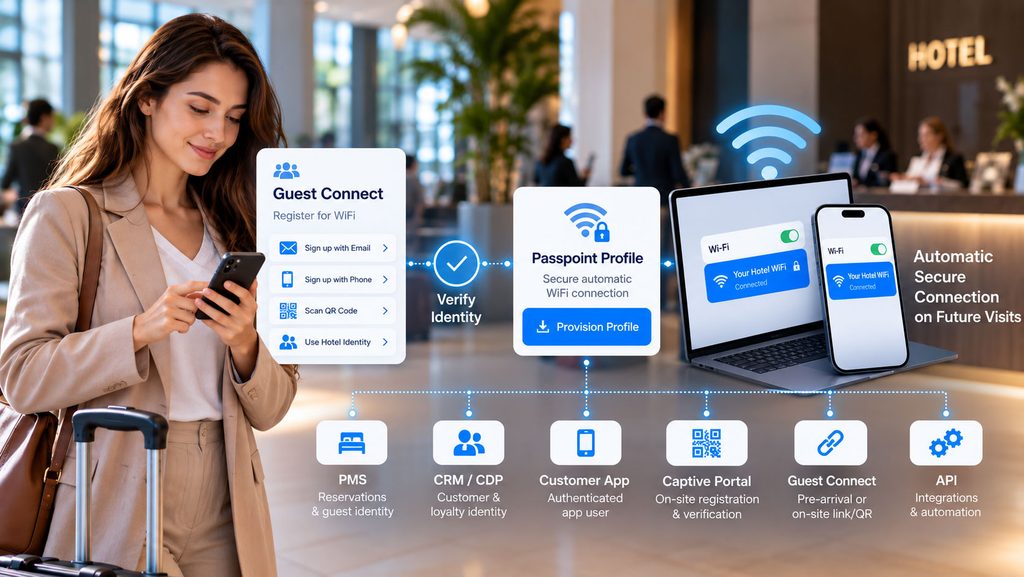
Passpoint WLAN kann weit mehr, als nur einen wiederholten Login-Bildschirm zu entfernen.
Wird Passpoint / Hotspot 2.0 mit Gästeidentität, Verifizierung, PMS, CRM, Loyalty oder einer bestehenden Kundenanwendung verknüpft, kann sicheres automatisches WLAN Teil der umfassenderen Customer Journey werden.
Wiacom kann Passpoint-Profile über verschiedene Onboarding-Kanäle bereitstellen — darunter Captive Portal, Guest Connect, Hotel- und Kundenanwendungen, PMS- oder Reservierungs-Workflows, CRM- und Loyalty-Identität sowie API-gesteuerte Prozesse.
Ziel ist nicht bloß die Installation eines WLAN-Profils. Ziel ist die Verknüpfung von verifizierter Identität → Netzwerkzugang → sicherer automatischer Wiederverbindung.
Vom Gäste-WLAN-Login zur automatischen sicheren Konnektivität
Klassisches Gäste-WLAN beginnt oft bei jeder Ankunft des Nutzers von vorn:
Verbinden → Captive Portal → Registrieren → Authentifizieren → Internetzugang
Passpoint kann diese Journey erweitern:
Identifizieren → Verifizieren → Passpoint-Profil bereitstellen → Sicheres automatisches WLAN bei zukünftigen Besuchen
Die anfängliche Identitäts-Journey bleibt wertvoll. Passpoint reduziert die Notwendigkeit, sie unnötig zu wiederholen.
Was sind Passpoint WLAN und Hotspot 2.0?
Passpoint WLAN nutzt Hotspot-2.0-Funktionen, damit kompatible Geräte teilnehmende WLAN-Netzwerke erkennen und sich sicher authentifizieren können, nachdem das entsprechende Profil bereitgestellt wurde.
Statt einen wiederkehrenden Nutzer immer wieder das Netzwerk suchen, eine Login-Seite öffnen und denselben Gäste-WLAN-Registrierungsprozess durchlaufen zu lassen, kann ein kompatibles Gerät sein bereitgestelltes Profil für sichere automatische Konnektivität nutzen.
Das macht Passpoint relevant für Hotels, Hospitality-Gruppen, Einkaufszentren, öffentliche Standorte, Managed-Wohnumgebungen, Unternehmen, MSPs und andere Multi-Standort-WLAN-Deployments.
Passpoint WLAN vs. Captive Portal: Sie können zusammenarbeiten
Passpoint und ein Captive Portal müssen keine konkurrierenden Ansätze sein.
Ein Captive Portal kann die erste Stufe der Gäste-WLAN-Journey bleiben, mit der Identität erfasst, erforderliche Bedingungen präsentiert, Datenschutzinformationen verwaltet, optionale Einwilligung eingeholt und die erforderliche Verifizierung abgeschlossen werden.
Nach diesem initialen Workflow kann einem kompatiblen Gerät ein Passpoint-Profil für zukünftige Konnektivität angeboten werden.
Gäste-WLAN → Captive Portal → Registrierung → Verifizierung → Passpoint-Bereitstellung → Automatische zukünftige Verbindung
Das ermöglicht es Organisationen, die geschäftlichen und identitätsbezogenen Funktionen ihres Captive Portals beizubehalten und gleichzeitig wiederholte Login-Reibung für bekannte Nutzer zu reduzieren.
Erfahren Sie mehr über das Wiacom Captive Portal.
Verifiziertes Passpoint-Onboarding per E-Mail oder Telefon
Ein Passpoint-Profil muss nicht unmittelbar nach einem anonymen Seitenbesuch bereitgestellt werden.
Wiacom kann die Profilbereitstellung vom Identitäts- und Verifizierungs-Workflow abhängig machen, den der Kunde benötigt.
- E-Mail-Registrierung und -Bestätigung;
- Telefonregistrierung mit PIN- oder OTP-Verifizierung;
- bestehende Gäste- oder Kundenidentität;
- Reservierungs- oder PMS-Identität;
- CRM- oder Loyalty-Identität;
- authentifizierte Kunden-App-Sitzung;
- ein weiterer vertrauenswürdiger API-gesteuerter Workflow.
Das ermöglicht es Organisationen zu bestimmen, wer unter welchen Bedingungen ein Passpoint-Profil erhält, statt die Bereitstellung als isolierte Netzwerkaktion zu behandeln.
Guest Connect: Passpoint vor Anreise oder vor Ort
Wiacom Guest Connect ermöglicht es, das Gäste-WLAN-Onboarding über einen Web-Link oder QR-Code unabhängig vom WLAN-Verbindungsereignis zu starten.
Das bedeutet, dass das Passpoint-Onboarding potenziell beginnen kann, bevor der Nutzer den physischen Standort erreicht.
Einladung → Guest Connect → Identität → Verifizierung → Passpoint-Profil → Ankunft → Automatisches WLAN
Guest Connect kann über Buchungskommunikation, E-Mail, SMS, digitalen Check-in, eine Kundenanwendung, den Rezeptions-Workflow, QR-Code oder einen anderen Kunden-Touchpoint verteilt werden.
Für Hotels ermöglicht das, dass WLAN Teil der digitalen Vorab-Anreise-Journey des Gastes wird, statt etwas, das der Gast erst nach Erreichen des Zimmers entdeckt.
Passpoint WLAN für Hotels und Hospitality
Hotel-WLAN hat gegenüber vielen anonymen öffentlichen WLAN-Umgebungen einen wichtigen Vorteil: Das Hotel weiß oft bereits, wer der Gast ist.
Der Gast existiert möglicherweise bereits in einem Buchungssystem, PMS, Loyalty-Programm, CRM, einer Kundenanwendung oder einem digitalen Check-in-Workflow.
Wiacom kann diesen bestehenden Identitätskontext mit Gäste-WLAN-Zugang und Passpoint-Bereitstellung verbinden.
- Passpoint-Onboarding vor Anreise;
- Profilbereitstellung nach E-Mail- oder Telefonverifizierung;
- Gästeidentifikation aus einer Reservierung oder einem PMS-Workflow;
- Loyalty-verknüpftes WLAN-Onboarding;
- Erkennung wiederkehrender Gäste;
- sicheres automatisches WLAN auf kompatiblen Geräten;
- mit der Gästejourney verbundene Zugangsrichtlinien.
Das ermöglicht es Passpoint WLAN für Hotels, Teil der Hospitality-Identitätsarchitektur zu werden, statt einer isolierten Funknetz-Funktion.
Erfahren Sie, wie Wiacom Hotel-WLAN, Gästeidentität und Onboarding angeht.
PMS-, CRM- und Loyalty-gesteuerte Passpoint-Bereitstellung
Die Passpoint-Bereitstellung kann zudem mit Geschäftssystemen verbunden werden, die bereits vertrauenswürdige Kundenidentität enthalten.
Je nach Deployment kann Wiacom das WLAN-Onboarding integrieren mit:
- Hotel-PMS und Reservierungssystemen;
- CRM-Plattformen;
- CDP-Umgebungen;
- Loyalty-Programmen;
- Buchungs-Journeys;
- Kundenanwendungen;
- Identity-Providern;
- externen Systemen über APIs und Webhooks.
Ein Passpoint-Profil kann daher einem bekannten Gast, Kunden oder Nutzer zugeordnet werden, statt nur als isolierte, nicht zuordenbare WLAN-Zugangsdaten zu existieren.
Für Hospitality kann das die Netzwerkzugangs-Journey mit derselben Identität verbinden, die bereits für Reservierungen, Loyalty, Kommunikation und Kundenengagement genutzt wird.
Passpoint über eine Kunden-Mobile-App
Organisationen mit einer bestehenden Kunden- oder Loyalty-App müssen Nutzer nicht zwangsläufig durch eine separate WLAN-Registrierungs-Journey schicken.
Eine authentifizierte Anwendung kann zu einem weiteren Onboarding-Kanal für die Passpoint-Bereitstellung werden, sofern Anwendung, Betriebssystem und Deployment den erforderlichen Workflow unterstützen.
Authentifizierter App-Nutzer → WLAN-Registrierung → Passpoint-Profil → Sichere automatische Konnektivität
Das kann helfen, digitale Identität, Kundenanwendungen und physischen WLAN-Zugang innerhalb derselben umfassenderen Customer Experience zu verbinden.
Eine Passpoint-Plattform, mehrere Identitätsquellen
| Onboarding-Weg | Identitäts-/Verifizierungsquelle | Passpoint-Ergebnis |
|---|---|---|
| Captive Portal | E-Mail, Telefon, Social oder Gästeregistrierung | Profil nach dem erforderlichen Verifizierungs-Workflow |
| Guest Connect | QR-Code, URL oder Registrierung vor Anreise | Profil vor Ankunft oder während des Onboardings |
| PMS / Reservierung | Bekannter Hotelgast oder Buchung | Passpoint verknüpft mit der Gästejourney |
| CRM / Loyalty | Bekannte Kundenidentität | Profil für erkannte oder wiederkehrende Nutzer |
| Kunden-App | Authentifizierter Anwendungsnutzer | Passpoint-Bereitstellung über die digitale Journey |
| API | Externer vertrauenswürdiger Identitäts-Workflow | Automatisierte Profilbereitstellung gemäß Richtlinie |
Kundenspezifische Passpoint-Organisationsidentität
Passpoint-Deployments müssen nicht jeden Kunden in dieselbe generische Identitätsumgebung einordnen.
Wiacom kann kundenspezifische Passpoint-Organisationsumgebungen schaffen, sodass eine Hotelgruppe, ein Unternehmen, MSP, ISP oder eine andere Organisation innerhalb ihres eigenen Deployment-Kontexts arbeiten kann.
Je nach Architektur können Kundenumgebungen eigene haben:
- Organisationsidentität und Deployment-Details;
- Passpoint-Konfiguration;
- Onboarding-Richtlinien;
- Authentifizierungsumgebung;
- RADIUS-Infrastruktur;
- PMS-, CRM- oder Identitäts-Integrationen;
- kundenspezifische Workflows;
- separate operative Umgebung.
Das ist besonders relevant für Hotelgruppen, MSPs, ISPs und Multi-Tenant-Serviceumgebungen, bei denen Kundentrennung und unabhängige Authentifizierungsarchitektur wichtig sind.
Passpoint WLAN, RADIUS und sichere Authentifizierung
Passpoint arbeitet innerhalb einer sicheren, identitätsbasierten WLAN-Architektur, statt sich auf ein dauerhaftes gemeinsames Gäste-WLAN-Passwort zu verlassen.
Je nach Deployment kann Wiacom Passpoint mit RADIUS / AAA und kompatibler WPA2-/WPA3-Enterprise-Infrastruktur integrieren.
Die Authentifizierungsumgebung kann gemäß den technischen Anforderungen des Kunden betrieben werden, einschließlich Deployments mit kundenspezifischer RADIUS-Infrastruktur.
Das ermöglicht es Passpoint, Teil eines umfassenderen WLAN-Identitäts- und Authentifizierungsmodells zu sein, statt lediglich komfortable Wiederverbindung zu bieten.
Passpoint über Mixed-Vendor-WLAN-Umgebungen hinweg
Große Organisationen und Managed-Service-Anbieter betreiben nicht immer überall denselben WLAN-Hersteller.
Eine Hotelgruppe, ein Unternehmen oder ein MSP-Portfolio kann aufgrund von Akquisitionen, gestaffelten Upgrades, regionalen Standards oder bestehender Infrastruktur über die Standorte hinweg unterschiedliche Funknetz-Plattformen umfassen.
Wiacom ist darauf ausgelegt, als Identitäts-, Onboarding- und Zugangsschicht über unterstützter WLAN-Infrastruktur zu arbeiten, statt zu erfordern, dass jeder Standort auf einen einzigen Hardware-Hersteller umgestellt wird.
Das macht Passpoint besonders relevant für Multi-Standort- und Mixed-Vendor-WLAN-Deployments, bei denen die Organisation ein konsistenteres Identitäts- und Onboarding-Modell über den zugrunde liegenden Netzwerken wünscht.
Passpoint für wiederkehrendes Gäste-WLAN
Einer der stärksten Passpoint-Anwendungsfälle ist der wiederkehrende Nutzer.
Klassisches Gäste-WLAN behandelt häufig jede Verbindung als weiteres Login-Ereignis.
Mit Passpoint können kompatible Geräte mit einem passenden Profil teilnehmende Netzwerke sicher erkennen und sich wiederverbinden, ohne den Nutzer zu zwingen, dieselbe Captive-Portal-Journey zu wiederholen.
Das kann besonders nützlich sein für:
- wiederkehrende Hotelgäste;
- Loyalty-Mitglieder;
- wiederkehrende Einzelhandelsbesucher;
- Bewohner;
- Personal und Unternehmensnutzer;
- Nutzer, die sich zwischen mehreren teilnehmenden Standorten bewegen.
Kombiniert mit Identität und Analytics kann automatische Wiederverbindung zudem stärkere Kontinuität zwischen erkannten Nutzern und zukünftiger Netzwerkaktivität schaffen.
Erfahren Sie mehr über WLAN Analytics und Intelligence für wiederkehrende Besucher.
Passpoint ist mehr als passwortloses WLAN
Der sichtbare Nutzen für den Anwender ist einfach: weniger WLAN-Reibung.
Die größere Chance liegt darin, automatisches WLAN mit der bestehenden Identitätsarchitektur der Organisation zu verbinden.
Statt:
Netzwerk → Generisches Profil → Verbindung
kann der Workflow werden:
Kundenidentität → Verifizierung → Geschäftssystem-Kontext → Passpoint-Profil → Sicheres automatisches WLAN
Hier wird Passpoint Teil von Gäste-WLAN-Identität, Hoteltechnologie, CRM, Loyalty, digitalem Onboarding und Managed Network Services.
Passpoint-Implementierung und technischer Support
Die Bereitstellung von Passpoint umfasst mehr als nur die Erstellung des Profils selbst.
Wiacom kann mit Kunden, MSPs, ISPs und WLAN-Integratoren über das gesamte Deployment hinweg zusammenarbeiten, einschließlich:
- Passpoint-/Hotspot-2.0-Deployment-Design;
- WLAN-Controller-Konfiguration;
- RADIUS-/AAA-Integration;
- WPA2-/WPA3-Enterprise-Integration;
- Profilbereitstellungs-Workflows;
- Captive-Portal-Onboarding;
- Guest-Connect-Onboarding;
- E-Mail- und Telefonverifizierungs-Workflows;
- PMS- und Reservierungsintegration;
- CRM-/CDP- und Loyalty-Integration;
- Kundenanwendungs- und API-Integration;
- Multi-Vendor-WLAN-Umgebungen;
- Gerätetests;
- erweiterte Fehlerbehebung;
- Multi-Standort-Deployment;
- laufende autorisierte technische Änderungen.
Wiacom kann daher als Softwareplattform, Implementierungspartner und technische Betriebsschicht rund um das Passpoint-Deployment agieren.
Passpoint WLAN mit Wiacom
Wiacom Passpoint Connect verbindet Passpoint / Hotspot 2.0 mit WLAN-Identität, verifiziertem Onboarding, RADIUS-Authentifizierung und Integrationen mit den Geschäftssystemen des Kunden.
Profile können je nach Deployment über Captive Portal, Guest Connect, PMS, CRM, Loyalty, Kundenanwendungen und API-gesteuerte Workflows bereitgestellt werden.
Kundenspezifische Organisationsumgebungen ermöglichen es Wiacom, Passpoint über Hotelgruppen, Unternehmen, MSPs, ISPs und andere Multi-Tenant- oder Multi-Standort-Deployments hinweg zu unterstützen, während kundenspezifischer Identitäts- und Authentifizierungskontext erhalten bleibt.
Passpoint WLAN – FAQ
Kann Passpoint WLAN mit einem Captive Portal zusammenarbeiten?
Ja. Ein Captive Portal kann für die anfängliche Gästeidentitäts-, Einwilligungs- oder Verifizierungs-Journey genutzt werden und anschließend ein Passpoint-Profil für kompatible Geräte bereitstellen. Zukünftige Besuche können sichere automatische Authentifizierung nutzen, statt dieselbe Portal-Journey zu wiederholen.
Kann Passpoint nach E-Mail-Verifizierung bereitgestellt werden?
Ja. Wiacom kann die Passpoint-Bereitstellung gemäß der Kundenkonfiguration zu einem Teil des E-Mail-Registrierungs- und Bestätigungs-Workflows machen.
Kann Passpoint nach Telefon- oder PIN-Verifizierung bereitgestellt werden?
Ja. Telefonbasierte Registrierung sowie PIN- oder OTP-Verifizierung können als Teil des Identitäts-Workflows vor der Passpoint-Bereitstellung genutzt werden.
Kann Passpoint mit einem Hotel-PMS integriert werden?
Ja. Je nach PMS, Deployment und verfügbarer Integrationsmethode kann Wiacom Hotelidentitäts- und Reservierungs-Workflows mit Passpoint-Onboarding und Gäste-WLAN-Zugang verbinden.
Kann Passpoint CRM- oder Loyalty-Identität nutzen?
Ja. Die Passpoint-Bereitstellung kann Teil eines umfassenderen Kundenidentitäts-Workflows sein, der CRM, Loyalty, CDP oder ein anderes vertrauenswürdiges Kundensystem einbezieht, sofern die erforderliche Integration verfügbar ist.
Kann Passpoint über eine Kunden-App bereitgestellt werden?
Ja. Eine Kundenanwendung kann als Onboarding-Kanal genutzt werden, sofern Anwendung, Betriebssystem und Deployment den erforderlichen Workflow zur Profilbereitstellung unterstützen.
Ist Passpoint nur für Hotels gedacht?
Nein. Passpoint ist relevant für Hospitality, Einzelhandel, Managed Living, öffentliche Standorte, Unternehmensnetzwerke, MSPs, ISPs und andere Umgebungen, die sichere automatische WLAN-Konnektivität benötigen.
Unterstützt Wiacom kundenspezifische Passpoint-Umgebungen?
Ja. Wiacom kann kundenspezifische Organisations- und Deployment-Umgebungen schaffen, einschließlich separater Identitäts-, Authentifizierungs-, RADIUS- und Integrationsmodelle gemäß der technischen Architektur.
Wiacom Passpoint WLAN / Hotspot 2.0 → Wiacom-Funktionen entdecken (technische Seite) →

