
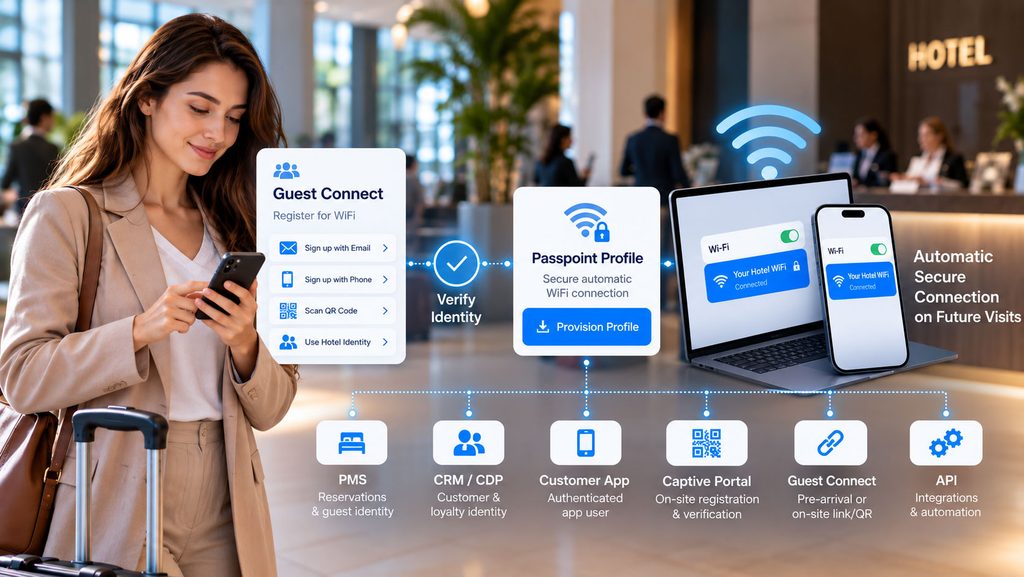
Passpoint WiFi peut faire bien plus que supprimer un écran de connexion répété.
Lorsque Passpoint / Hotspot 2.0 est relié à l’identité invité, à la vérification, au PMS, au CRM, au loyalty ou à une application client existante, le WiFi automatique et sécurisé peut devenir partie intégrante du parcours client plus large.
Wiacom peut provisionner des profils Passpoint via différents canaux d’onboarding — notamment le Portail Captif, Guest Connect, les applications hôtel et client, les workflows PMS ou de réservation, l’identité CRM et loyalty, ainsi que des processus pilotés par API.
L’objectif n’est pas simplement d’installer un profil WiFi. Il s’agit de relier identité vérifiée → accès réseau → reconnexion automatique sécurisée.
De la connexion WiFi invités à la connectivité automatique et sécurisée
Le WiFi invités traditionnel recommence souvent à zéro à chaque arrivée de l’utilisateur :
Connexion → Portail Captif → Inscription → Authentification → Accès Internet
Passpoint peut prolonger ce parcours :
Identifier → Vérifier → Provisionner le profil Passpoint → WiFi automatique et sécurisé lors des visites futures
Le parcours d’identité initial reste précieux. Passpoint réduit le besoin de le répéter inutilement.
Qu’est-ce que Passpoint WiFi et Hotspot 2.0 ?
Passpoint WiFi utilise les capacités de Hotspot 2.0 pour permettre aux appareils compatibles de reconnaître et de s’authentifier de manière sécurisée sur les réseaux WiFi participants, une fois le profil approprié provisionné.
Plutôt que de demander à un utilisateur récurrent de rechercher le réseau, d’ouvrir une page de connexion et de refaire le même processus d’inscription WiFi invités à chaque fois, un appareil compatible peut utiliser son profil provisionné pour une connectivité automatique et sécurisée.
Cela rend Passpoint pertinent pour les hôtels, les groupes hôteliers, les centres commerciaux, les lieux publics, les environnements résidentiels gérés, les entreprises, les MSPs et autres déploiements WiFi multi-sites.
Passpoint WiFi vs Portail Captif : ils peuvent fonctionner ensemble
Passpoint et un Portail Captif n’ont pas à être des approches concurrentes.
Un Portail Captif peut rester le parcours WiFi invités de première étape, utilisé pour capturer l’identité, présenter les conditions requises, gérer les informations de confidentialité, recueillir le consentement optionnel et effectuer la vérification nécessaire.
Après ce workflow initial, un profil Passpoint peut être proposé à un appareil compatible pour la connectivité future.
WiFi invités → Portail Captif → Inscription → Vérification → Provisionnement Passpoint → Connexion automatique future
Cela permet aux organisations de préserver les fonctions métier et d’identité de leur Portail Captif tout en réduisant la friction des connexions répétées pour les utilisateurs connus.
En savoir plus sur le Portail Captif Wiacom.
Onboarding Passpoint vérifié par email ou téléphone
Un profil Passpoint n’a pas besoin d’être provisionné immédiatement après une visite anonyme de la page.
Wiacom peut conditionner le provisionnement du profil au workflow d’identité et de vérification requis par le client.
- inscription et confirmation par email ;
- inscription par téléphone avec vérification par PIN ou OTP ;
- identité invité ou client déjà existante ;
- identité de réservation ou PMS ;
- identité CRM ou loyalty ;
- session authentifiée dans l’app client ;
- un autre workflow de confiance piloté par API.
Cela permet aux organisations de déterminer qui reçoit un profil Passpoint et dans quelles conditions, plutôt que de traiter le provisionnement comme une action réseau isolée.
Guest Connect : Passpoint avant l’arrivée ou sur place
Wiacom Guest Connect permet de démarrer l’onboarding WiFi invités via un lien web ou un code QR, indépendamment de l’événement de connexion WiFi.
Cela signifie que l’onboarding Passpoint peut potentiellement commencer avant que l’utilisateur n’arrive sur le site physique.
Invitation → Guest Connect → Identité → Vérification → Profil Passpoint → Arrivée → WiFi automatique
Guest Connect peut être diffusé via les communications de réservation, l’email, le SMS, le check-in digital, une application client, le workflow de réception, un code QR ou un autre point de contact client.
Pour les hôtels, cela permet au WiFi de faire partie du parcours digital de l’invité avant son arrivée, plutôt que d’être quelque chose qu’il découvre seulement une fois arrivé en chambre.
Passpoint WiFi pour hôtels et hôtellerie
Le WiFi hôtelier présente un avantage important par rapport à de nombreux environnements WiFi publics anonymes : l’hôtel sait souvent déjà qui est l’invité.
L’invité peut déjà exister dans un système de réservation, un PMS, un programme de loyalty, un CRM, une application client ou un workflow de check-in digital.
Wiacom peut relier ce contexte d’identité existant à l’accès WiFi invités et au provisionnement Passpoint.
- onboarding Passpoint avant l’arrivée ;
- provisionnement du profil après vérification par email ou téléphone ;
- identification de l’invité à partir d’une réservation ou d’un workflow PMS ;
- onboarding WiFi lié au loyalty ;
- reconnaissance des invités récurrents ;
- WiFi automatique et sécurisé sur les appareils compatibles ;
- politiques d’accès reliées au parcours de l’invité.
Cela permet à Passpoint WiFi pour hôtels de s’intégrer à l’architecture d’identité hôtelière, plutôt que de rester une fonctionnalité réseau sans fil isolée.
Découvrez comment Wiacom aborde le WiFi hôtelier, l’identité invité et l’onboarding.
Provisionnement Passpoint piloté par le PMS, le CRM et le loyalty
Le provisionnement Passpoint peut également être relié à des systèmes métier qui contiennent déjà une identité client de confiance.
Selon le déploiement, Wiacom peut intégrer l’onboarding WiFi avec :
- les PMS hôteliers et systèmes de réservation ;
- les plateformes CRM ;
- les environnements CDP ;
- les programmes de loyalty ;
- les parcours de réservation ;
- les applications client ;
- les fournisseurs d’identité ;
- les systèmes externes via des APIs et webhooks.
Un profil Passpoint peut donc être associé à un invité, un client ou un utilisateur connu, plutôt que d’exister uniquement comme un identifiant WiFi sans lien.
Pour l’hôtellerie, cela permet de relier le parcours d’accès réseau à la même identité déjà utilisée pour les réservations, le loyalty, les communications et l’engagement client.
Passpoint via une application mobile client
Les organisations disposant déjà d’une application client ou de loyalty n’ont pas nécessairement besoin de faire passer les utilisateurs par un parcours d’inscription WiFi distinct.
Une application authentifiée peut devenir un canal d’onboarding supplémentaire pour le provisionnement Passpoint, dès lors que l’application, le système d’exploitation et le déploiement prennent en charge le workflow requis.
Utilisateur authentifié de l’app → Inscription WiFi → Profil Passpoint → Connectivité automatique sécurisée
Cela peut aider à relier l’identité digitale, les applications client et l’accès WiFi physique au sein d’une même expérience client plus large.
Une plateforme Passpoint, plusieurs sources d’identité
| Voie d’onboarding | Source d’identité / vérification | Résultat Passpoint |
|---|---|---|
| Portail Captif | Email, téléphone, réseau social ou inscription invité | Profil après le workflow de vérification requis |
| Guest Connect | Code QR, URL ou inscription avant l’arrivée | Profil avant l’arrivée ou pendant l’onboarding |
| PMS / Réservation | Invité d’hôtel ou réservation connus | Passpoint relié au parcours de l’invité |
| CRM / Loyalty | Identité client connue | Profil pour les utilisateurs reconnus ou récurrents |
| App client | Utilisateur authentifié de l’application | Provisionnement Passpoint via le parcours digital |
| API | Workflow d’identité externe de confiance | Provisionnement automatisé du profil selon la politique |
Identité organisationnelle Passpoint propre à chaque client
Les déploiements Passpoint n’ont pas à placer chaque client dans le même environnement d’identité générique.
Wiacom peut créer des environnements organisationnels Passpoint propres à chaque client, afin qu’un groupe hôtelier, une entreprise, un MSP, un ISP ou une autre organisation puisse opérer dans son propre contexte de déploiement.
Selon l’architecture, les environnements clients peuvent disposer de leurs propres :
- identité organisationnelle et détails de déploiement ;
- configuration Passpoint ;
- politiques d’onboarding ;
- environnement d’authentification ;
- infrastructure RADIUS ;
- intégrations PMS, CRM ou identité ;
- workflows propres au client ;
- environnement opérationnel distinct.
Cela est particulièrement pertinent pour les groupes hôteliers, les MSPs, les ISPs et les environnements de service multi-tenant, où la séparation des clients et une architecture d’authentification indépendante sont importantes.
Passpoint WiFi, RADIUS et authentification sécurisée
Passpoint fonctionne au sein d’une architecture WiFi sécurisée basée sur l’identité, plutôt que de reposer sur un mot de passe WiFi invités partagé et permanent.
Selon le déploiement, Wiacom peut intégrer Passpoint à RADIUS / AAA et à une infrastructure WPA2/WPA3 Enterprise compatible.
L’environnement d’authentification peut être exploité selon les exigences techniques du client, y compris des déploiements utilisant une infrastructure RADIUS propre au client.
Cela permet à Passpoint de s’intégrer à un modèle plus large d’identité et d’authentification WiFi, plutôt que de simplement offrir une reconnexion pratique.
Passpoint dans des environnements WiFi multi-constructeurs
Les grandes organisations et les prestataires de services gérés n’exploitent pas toujours un seul constructeur WiFi partout.
Un groupe hôtelier, une entreprise ou un portefeuille de MSP peut réunir différentes plateformes sans fil selon les sites, en raison d’acquisitions, de mises à niveau échelonnées, de standards régionaux ou d’infrastructures déjà existantes.
Wiacom est conçu pour fonctionner comme une couche d’identité, d’onboarding et d’accès au-dessus de l’infrastructure WiFi prise en charge, plutôt que d’exiger que chaque site soit remplacé par un seul constructeur matériel.
Cela rend Passpoint particulièrement pertinent pour les déploiements WiFi multi-sites et multi-constructeurs, lorsque l’organisation souhaite un modèle d’identité et d’onboarding plus cohérent au-dessus des réseaux sous-jacents.
Passpoint pour le WiFi des invités récurrents
L’un des cas d’usage les plus solides de Passpoint est celui de l’utilisateur récurrent.
Le WiFi invités traditionnel traite fréquemment chaque connexion comme un nouvel événement de connexion.
Avec Passpoint, les appareils compatibles disposant d’un profil approprié peuvent reconnaître de manière sécurisée les réseaux participants et se reconnecter sans obliger l’utilisateur à répéter le même parcours du Portail Captif.
Cela peut être particulièrement utile pour :
- les invités d’hôtel récurrents ;
- les membres loyalty ;
- les visiteurs récurrents en retail ;
- les résidents ;
- le personnel et les utilisateurs d’entreprise ;
- les utilisateurs se déplaçant entre plusieurs sites participants.
Combinée à l’identité et aux analytics, la reconnexion automatique peut également offrir une continuité plus solide entre les utilisateurs reconnus et leur activité réseau future.
En savoir plus sur les WiFi Analytics et l’intelligence sur les visiteurs récurrents.
Passpoint, c’est plus que du WiFi sans mot de passe
Le bénéfice visible pour l’utilisateur de Passpoint est simple : moins de friction WiFi.
L’opportunité la plus importante consiste à relier le WiFi automatique à l’architecture d’identité déjà existante de l’organisation.
Au lieu de :
Réseau → Profil générique → Connexion
le workflow peut devenir :
Identité client → Vérification → Contexte du système métier → Profil Passpoint → WiFi automatique et sécurisé
C’est ainsi que Passpoint s’intègre à l’identité WiFi invités, à la technologie hôtelière, au CRM, au loyalty, à l’onboarding digital et aux services réseau managés.
Implémentation et support technique Passpoint
Déployer Passpoint implique plus que la simple création du profil.
Wiacom peut travailler avec les clients, MSPs, ISPs et intégrateurs WiFi sur l’ensemble du déploiement, notamment :
- la conception du déploiement Passpoint / Hotspot 2.0 ;
- la configuration du contrôleur WiFi ;
- l’intégration RADIUS / AAA ;
- l’intégration WPA2/WPA3 Enterprise ;
- les workflows de provisionnement de profils ;
- l’onboarding via Portail Captif ;
- l’onboarding via Guest Connect ;
- les workflows de vérification par email et téléphone ;
- l’intégration PMS et réservation ;
- l’intégration CRM/CDP et loyalty ;
- l’intégration d’applications client et d’APIs ;
- les environnements WiFi multi-constructeurs ;
- les tests d’appareils ;
- le dépannage avancé ;
- le déploiement multi-sites ;
- les changements techniques autorisés et continus.
Wiacom peut donc agir comme plateforme logicielle, partenaire d’implémentation et couche d’opérations techniques autour du déploiement Passpoint.
Passpoint WiFi avec Wiacom
Wiacom Passpoint Connect associe Passpoint / Hotspot 2.0 à l’identité WiFi, à l’onboarding vérifié, à l’authentification RADIUS et aux intégrations avec les systèmes métier du client.
Les profils peuvent être provisionnés via le Portail Captif, Guest Connect, le PMS, le CRM, le loyalty, les applications client et des workflows pilotés par API, selon le déploiement.
Les environnements organisationnels propres à chaque client permettent à Wiacom de prendre en charge Passpoint au sein de groupes hôteliers, d’entreprises, de MSPs, d’ISPs et d’autres déploiements multi-tenant ou multi-sites, tout en conservant un contexte d’identité et d’authentification propre à chaque client.
FAQ Passpoint WiFi
Passpoint WiFi peut-il fonctionner avec un Portail Captif ?
Oui. Un Portail Captif peut être utilisé pour le parcours initial d’identité, de consentement ou de vérification de l’invité, puis provisionner un profil Passpoint pour les appareils compatibles. Les visites futures peuvent utiliser une authentification automatique et sécurisée plutôt que de répéter le même parcours de portail.
Passpoint peut-il être provisionné après une vérification par email ?
Oui. Wiacom peut intégrer le provisionnement Passpoint au sein d’un workflow d’inscription et de confirmation par email, selon la configuration du client.
Passpoint peut-il être provisionné après une vérification par téléphone ou PIN ?
Oui. L’inscription par téléphone et la vérification par PIN ou OTP peuvent être utilisées dans le cadre du workflow d’identité avant le provisionnement Passpoint.
Passpoint peut-il s’intégrer avec le PMS d’un hôtel ?
Oui. Selon le PMS, le déploiement et la méthode d’intégration disponible, Wiacom peut relier les workflows d’identité et de réservation de l’hôtel à l’onboarding Passpoint et à l’accès WiFi invités.
Passpoint peut-il utiliser l’identité CRM ou loyalty ?
Oui. Le provisionnement Passpoint peut s’intégrer à un workflow d’identité client plus large impliquant le CRM, le loyalty, le CDP ou un autre système client de confiance, dès lors que l’intégration requise est disponible.
Passpoint peut-il être provisionné via une app client ?
Oui. Une application client peut être utilisée comme canal d’onboarding dès lors que l’application, le système d’exploitation et le déploiement prennent en charge le workflow de provisionnement de profil requis.
Passpoint est-il réservé aux hôtels ?
Non. Passpoint est pertinent pour l’hôtellerie, le retail, le managed living, les lieux publics, les réseaux d’entreprise, les MSPs, les ISPs et d’autres environnements nécessitant une connectivité WiFi automatique et sécurisée.
Wiacom prend-il en charge des environnements Passpoint propres à chaque client ?
Oui. Wiacom peut créer des environnements organisationnels et de déploiement propres à chaque client, y compris des modèles distincts d’identité, d’authentification, de RADIUS et d’intégration selon l’architecture technique.
Wiacom Passpoint WiFi / Hotspot 2.0 → Découvrir les fonctionnalités Wiacom (côté technique) →


