
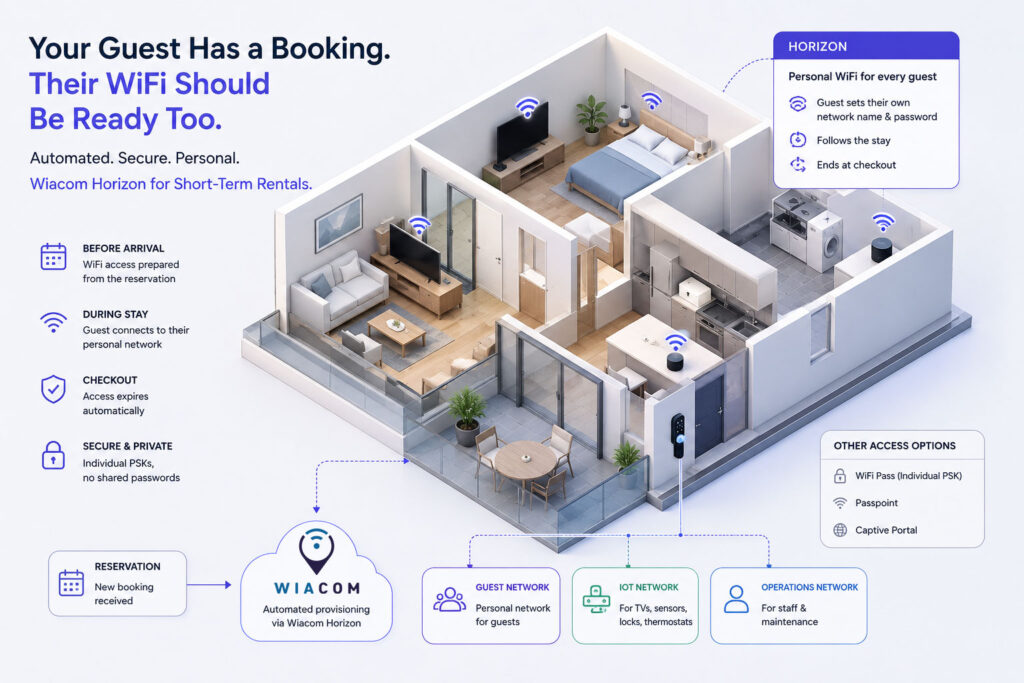
Votre invité a une réservation. Son WiFi devrait, lui aussi, être prêt.
Les exploitants de locations courte durée ont automatisé presque tous les aspects du parcours de l’invité.
Les réservations arrivent automatiquement. Les codes d’accès peuvent être générés avant le check-in. Les messages sont envoyés selon un calendrier programmé. Les serrures intelligentes peuvent accorder et révoquer l’accès en fonction de la réservation.
Mais le WiFi continue souvent d’être géré via un unique mot de passe partagé.
Pour une seule propriété, cela peut rester gérable.
Pour un exploitant gérant 20, 50 ou 500 propriétés, cela devient un problème de gestion des accès.
Les mots de passe doivent être changés, communiqués aux invités qui arrivent, retirés des anciens guides, et gérés — sans perturber les téléviseurs connectés, capteurs, serrures ou autres appareils en réseau.
À grande échelle, la rotation manuelle des mots de passe WiFi peut devenir un cauchemar.
Wiacom Horizon apporte une automatisation pilotée par la réservation au WiFi invités.
Un accès WiFi prêt avant même l’arrivée de l’invité
Le WiFi invités n’a pas besoin de commencer lorsque quelqu’un arrive sur place et cherche un mot de passe.
Avec Wiacom, l’onboarding peut débuter à partir d’une réservation, d’un PMS, d’un workflow de channel manager, d’une page Guest Connect ou d’une application externe.
L’accès WiFi peut donc être préparé et provisionné avant l’arrivée.
L’invité peut recevoir les informations de connectivité avec le reste de la communication pré-arrivée, de sorte que l’accès soit déjà disponible lorsqu’il arrive sur place.
Pour les exploitants, cela élimine l’une des questions de support les plus fréquentes des invités :
« Quel est le mot de passe WiFi ? »
Sur des centaines ou des milliers de séjours, cela représente une économie opérationnelle notable.
Horizon donne à chaque invité son propre WiFi
Wiacom Horizon va au-delà de la simple distribution du mot de passe de la propriété.
Lorsque l’infrastructure WiFi le permet, un invité peut recevoir une identité WiFi personnelle directement liée à sa réservation.
L’invité peut même définir son propre nom de réseau et son propre mot de passe avant son arrivée.
Il peut choisir quelque chose de nouveau ou utiliser le même SSID et le même mot de passe qu’il utilise déjà chez lui.
En arrivant sur place, son téléphone, son ordinateur portable, sa tablette, son appareil de streaming ou tout autre équipement compatible peut se connecter avec une expérience réseau familière.
Pour l’invité, le WiFi devient personnel.
Pour l’exploitant, il reste géré de manière centralisée.
Le réseau WiFi suit la réservation
Une réservation définit déjà les paramètres d’accès les plus importants :
Qui est l’invité ?
Dans quelle propriété séjourne-t-il ?
Quand cet accès doit-il commencer ?
Quand doit-il se terminer ?
Le WiFi peut suivre exactement le même cycle de vie.
Avant l’arrivée → l’accès est provisionné
Pendant le séjour → le réseau de l’invité reste disponible
Au check-out → les identifiants expirent ou l’accès est révoqué
L’invité suivant n’hérite pas des identifiants de l’invité précédent.
Les anciens invités ne conservent pas d’accès inutile.
Et le personnel n’a pas besoin de se connecter manuellement aux routeurs pour changer les mots de passe après chaque réservation.
Fini la gestion des mots de passe WiFi propriété par propriété
C’est ici que le bénéfice opérationnel devient particulièrement clair pour les exploitants professionnels de locations courte durée.
Avec des PSK partagées traditionnelles, chaque propriété devient en pratique une tâche supplémentaire de gestion des mots de passe.
Sur un large portefeuille, les exploitants peuvent se retrouver à gérer :
- des routeurs et points d’accès différents ;
- des SSID différents ;
- des mots de passe partagés différents ;
- des guides pour les invités ;
- des rotations de mots de passe ;
- des demandes de support ;
- des appareils connectés de la propriété ;
- l’accès du personnel ;
- l’accès des prestataires.
Wiacom déplace ce processus vers une couche d’accès centralisée.
Plutôt que de maintenir manuellement des mots de passe partagés permanents, les exploitants peuvent automatiser le provisionnement, la rotation et l’expiration des identifiants selon le cycle de vie de la réservation.
Le WiFi devient partie intégrante du workflow de la propriété, plutôt qu’une tâche supplémentaire par propriété.
Des PSK individuelles plutôt que des mots de passe partagés permanents
Les mots de passe WiFi partagés sont faciles à mettre en place, mais difficiles à contrôler.
Ils sont copiés dans des messages.
Les invités les partagent.
D’anciens invités peuvent les conserver.
Des prestataires peuvent les connaître.
Et changer le mot de passe peut perturber tout autre appareil déjà connecté au réseau de la propriété.
Wiacom peut prendre en charge des PSK individuelles via iPSK, MPSK, DPSK ou des technologies équivalentes, selon l’infrastructure WiFi sous-jacente.
Un identifiant d’accès peut être associé à un invité, une réservation ou un appareil, et être, indépendamment :
- provisionné ;
- restreint ;
- renouvelé ;
- révoqué ;
- expiré automatiquement.
Si un identifiant d’accès doit être supprimé, il n’est pas nécessaire de perturber les autres utilisateurs et appareils.
Rotation automatique des PSK entre les séjours
Les locations courte durée ont un cycle de vie très clair :
L’invité arrive → l’invité séjourne → l’invité part → l’invité suivant arrive
Les identifiants WiFi devraient fonctionner de la même manière.
Wiacom peut automatiser le provisionnement et la rotation des PSK en fonction de la réservation.
Cela peut supprimer la nécessité pour le personnel de changer manuellement les mots de passe entre chaque invité, tout en réduisant la réutilisation des identifiants sur le long terme.
Pour les exploitants gérant de nombreuses propriétés, les bénéfices sont considérables :
- aucun changement manuel de mot de passe après chaque séjour ;
- expiration automatique au check-out ;
- risque réduit lié à des identifiants encore détenus par d’anciens invités ;
- moins de diffusion de mots de passe ;
- onboarding plus rapide pour les invités qui arrivent ;
- moins de messages de support liés au WiFi ;
- des politiques de sécurité plus cohérentes sur tout le portefeuille ;
- révocation d’accès plus simple lorsque nécessaire ;
- une visibilité centralisée plutôt qu’une gestion routeur par routeur.
Plus le portefeuille est important, plus cette automatisation prend de la valeur.
Séparer le WiFi invités de l’IoT de la propriété
Les locations courte durée modernes intègrent de plus en plus d’appareils connectés en permanence.
Une propriété type peut inclure :
- des téléviseurs connectés ;
- des serrures intelligentes ;
- des thermostats ;
- des enceintes connectées ;
- des capteurs ;
- des appareils électroménagers ;
- des systèmes de suivi de consommation énergétique ;
- un suivi environnemental ;
- d’autres équipements IoT.
Ces appareils ne devraient pas nécessairement partager des identifiants ou des politiques réseau avec des invités temporaires.
Wiacom peut prendre en charge des SSID et configurations réseau supplémentaires selon différents usages.
Par exemple :
Réseau invités
Accès temporaire piloté par la réservation pour les invités.
Réseau IoT
Connectivité permanente pour les téléviseurs, capteurs, serrures, thermostats et autres appareils de la propriété.
Réseau opérationnel
Accès séparé pour le personnel, les équipes de maintenance ou les prestataires autorisés.
Cela permet de faire tourner l’accès des invités sans avoir à reconfigurer continuellement les appareils permanents de la propriété.
Cela apporte également une séparation plus nette entre les utilisateurs temporaires et l’infrastructure opérationnelle.
Plus de sécurité sans charge opérationnelle supplémentaire
Renforcer la sécurité génère souvent des processus supplémentaires pour le personnel.
C’est précisément ce qu’il faut éviter sur un large portefeuille de locations courte durée.
L’objectif n’est pas simplement de faire tourner les mots de passe plus fréquemment.
L’objectif est de rendre cette rotation automatique.
En liant l’accès WiFi invités au cycle de vie de la réservation, les exploitants peuvent appliquer des contrôles d’accès plus stricts sans obliger le personnel à gérer manuellement chaque identifiant.
Cela aide à mieux contrôler :
- qui a accès ;
- à quelle propriété l’accès est possible ;
- quand cet accès commence ;
- quand cet accès se termine ;
- quel réseau ou quels appareils sont accessibles.
Cela peut également aider les exploitants à appliquer des politiques internes de sécurité et de conformité plus strictes sur l’ensemble de leur portefeuille d’hébergement.
Gestion centralisée pour les exploitants multi-propriétés
La différence entre gérer cinq propriétés et en gérer 500 n’est pas qu’une question d’échelle.
Les processus manuels qui fonctionnent avec cinq propriétés échouent souvent avec 500.
Wiacom fournit une couche d’identité et d’accès centralisée sur les environnements WiFi compatibles.
Un processus automatisé typique pourrait ressembler à ceci :
La réservation est créée
↓
L’accès WiFi de l’invité est préparé
↓
Les identifiants sont transmis avant l’arrivée
↓
Un réseau personnel ou une PSK individuelle est disponible pendant le séjour
↓
Le check-out est détecté
↓
L’accès de l’invité est automatiquement supprimé
L’exploitant gère la politique.
Wiacom gère le cycle de vie de l’accès WiFi.
Une meilleure expérience invité, également
La sécurité et l’automatisation comptent pour les exploitants, mais l’invité ne devrait percevoir aucune complexité supplémentaire.
L’expérience devrait devenir plus simple.
Le WiFi peut être disponible avant même l’arrivée de l’invité. Personne n’a besoin de fouiller dans les guides de la propriété ou d’anciens messages.
La dépendance à un unique mot de passe partagé est réduite.
Et avec Horizon, les invités peuvent bénéficier d’une expérience réseau personnelle qui leur est familière.
Pour les séjours plus longs, les résidences de services et les hébergements gérés, cela peut rapprocher considérablement le WiFi d’une expérience de réseau domestique.
Des propriétés différentes peuvent utiliser des méthodes d’accès WiFi différentes
Tous les sites n’ont pas besoin du même modèle de connectivité.
Certaines propriétés peuvent utiliser Wiacom Horizon.
D’autres peuvent utiliser des identifiants individuels WiFi Pass ou Passpoint.
En option distincte, Wiacom prend également en charge des portails captifs à l’image de la marque pour les propriétés qui préfèrent un parcours WiFi invités plus traditionnel, avec branding personnalisé, enregistrement, contenu multilingue et gestion du consentement.
Les exploitants peuvent ainsi choisir la méthode d’accès la mieux adaptée à chaque propriété, tout en conservant une gestion centralisée sur l’ensemble du portefeuille.
Conçu pour les environnements WiFi mixtes
Les portefeuilles de locations courte durée sont rarement homogènes sur le plan technique.
Un immeuble peut utiliser un constructeur WiFi.
Une autre propriété peut en utiliser un autre.
De nouvelles propriétés peuvent arriver avec une infrastructure existante que l’exploitant ne souhaite pas remplacer.
Wiacom est indépendant du constructeur et conçu pour fonctionner comme une couche logicielle au-dessus de l’infrastructure WiFi compatible.
Cela permet aux exploitants d’introduire une automatisation centralisée de l’identité et de l’accès sans nécessairement devoir d’abord unifier chaque propriété sous le même constructeur sans fil.
Cela peut être particulièrement important pour les portefeuilles en croissance, les gestionnaires de propriétés et les exploitants qui acquièrent de nouveaux sites.
Des mots de passe WiFi partagés à une connectivité pilotée par la réservation
Le modèle STR traditionnel est simple :
Une propriété. Un mot de passe WiFi. Chaque invité le reçoit.
Cette simplicité disparaît dès que le portefeuille grandit.
Wiacom introduit un modèle différent :
Réservation → Identité → Accès WiFi → Expiration automatique
Avec Wiacom Horizon, cela peut s’étendre jusqu’à devenir un réseau personnel, créé spécifiquement pour l’invité et son séjour.
Le résultat : moins de travail manuel pour les gestionnaires de propriétés, un contrôle d’accès plus solide, une séparation plus nette entre les appareils des invités et l’IoT, moins de demandes de support et une expérience plus simple pour les invités.
Pour les exploitants gérant plusieurs propriétés, le WiFi n’a plus besoin d’être une collection de mots de passe entretenus propriété par propriété.
Il peut faire partie du même workflow automatisé qui gère déjà le reste du parcours de l’invité.
Votre propriété sait déjà quand l’invité arrive. Son WiFi devrait le savoir aussi.
Automatisez le WiFi sur l’ensemble de votre portefeuille de locations courte durée. De l’accès pré-arrivée aux réseaux personnels et à la rotation des PSK, jusqu’à l’expiration automatique au check-out — Wiacom rend le WiFi invités plus simple à gérer, plus sûr et prêt à évoluer.


