
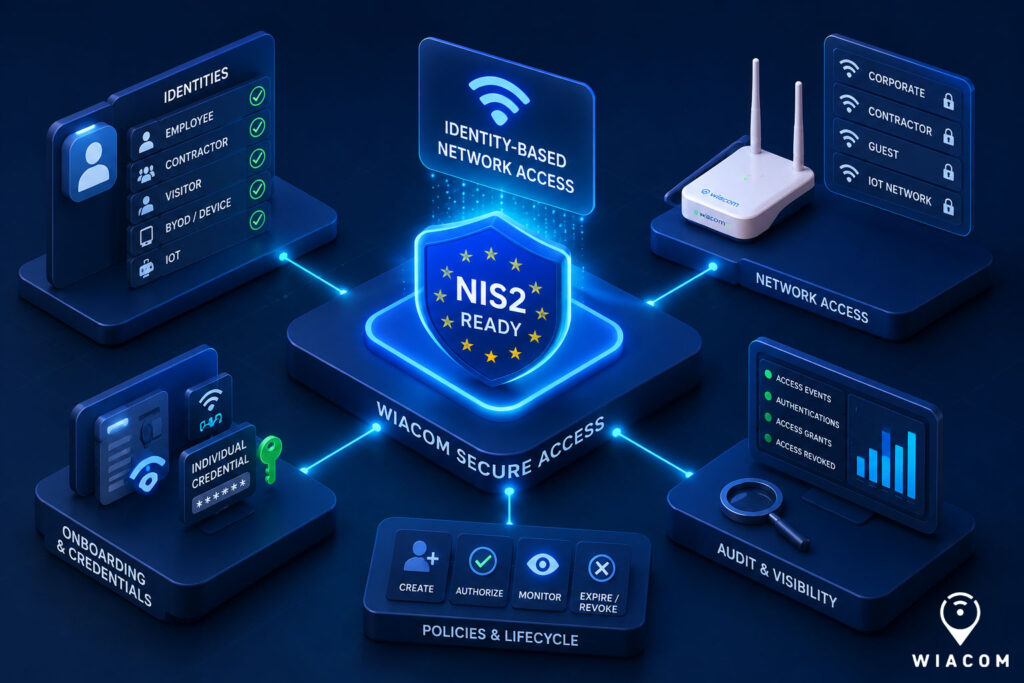
NIS2-netwerktoegangscontrole betekent dat u kunt aantonen wie zich mag verbinden met uw netwerk, hoe die toegang is verleend en wanneer die is gewijzigd of ingetrokken. Voor organisaties die Cisco, Aruba, UniFi en andere wifi-platformen op meerdere locaties gebruiken, biedt Wiacom een gemeenschappelijke identiteits- en toegangslaag, met individuele inloggegevens via Guest Connect, RADIUS-authenticatie, Passpoint en beheer van de levenscyclus van inloggegevens, zonder de bestaande infrastructuur te vervangen.
NIS2 legt meer nadruk op toegangscontrole, authenticatie, verantwoording en operationele beveiliging.
Voor organisaties met meerdere locaties is de uitdaging vaak niet het opstellen van het beleid, maar het consistent toepassen ervan op het hele netwerk, vooral wanneer de infrastructuur gemengd is.
Cisco op het hoofdkantoor. Aruba in de magazijnen. UniFi op kleinere vestigingen. Verschillende controllers, verschillende authenticatiemethoden en verschillende tools voor probleemoplossing.
Wiacom kan een gemeenschappelijke identiteits- en netwerktoegangslaag bieden bovenop die infrastructuur.
Waarom NIS2 belangrijk is voor wifitoegang
De NIS2-richtlijn stelt EU-brede eisen aan cyberbeveiligingsrisicobeheer voor essentiële en belangrijke entiteiten in sectoren zoals de gezondheidszorg, energie, vervoer, maakindustrie, digitale infrastructuur en het beheer van ICT-diensten. De maatregelen omvatten onder meer toegangscontrole, authenticatie en incidentafhandeling.
Draadloze netwerken zijn een plek waar deze controles gemakkelijk inconsistent worden, vooral bij meerdere locaties en leveranciers. Wiacom ondersteunt zorgomgevingen en zakelijke wifi-omgevingen waar individuele, controleerbare toegang belangrijk is.
Eén toegangslaag voor Cisco, Aruba, UniFi en gemengde wifi-leveranciers
Wiacom is leveranciersonafhankelijk.
Organisaties en managed serviceproviders kunnen een gemeenschappelijke aanpak gebruiken voor onboarding, identiteit en netwerktoegang, terwijl ze de reeds geïnstalleerde draadloze infrastructuur blijven gebruiken.
Afhankelijk van de omgeving kan Wiacom toegang ondersteunen via:
- individuele iPSK-/MPSK-/PPSK-inloggegevens;
- Passpoint-profielen;
- RADIUS-authenticatie, inclusief WPA2/WPA3 Enterprise;
- identiteitsgebaseerde onboarding via Guest Connect, inclusief onboarding buiten de locatie;
- tijdelijke of aflopende inloggegevens;
- toegang via een captive portal waar nodig.
Guest Connect is het onboarding-startpunt hiervoor. Medewerkers, aannemers en leveranciers kunnen zich registreren of worden uitgenodigd, ook buiten de locatie vóór aankomst, en ontvangen een unieke PSK of een Passpoint-profiel voor hun eigen apparaten, afhankelijk van wat het netwerk ondersteunt.
Het doel is eenvoudig:
Identiteit → individuele toegang → beheerde levenscyclus → audit-inzicht
zonder dat elke locatie dezelfde wifi-leverancier hoeft te gebruiken.
Vervang gedeelde wifi-wachtwoorden door individuele inloggegevens (iPSK, MPSK, PPSK)
Gedeelde wifi-wachtwoorden maken individuele toegang moeilijk te beheersen, zelfs met een roulatiemechanisme.
Wiacom kan toegang in plaats daarvan koppelen aan een specifieke gebruiker, aannemer of specifiek apparaat.
Individuele inloggegevens kunnen worden aangemaakt, beperkt, laten verlopen of ingetrokken zonder de toegang van anderen te wijzigen.
Dit is vooral nuttig voor:
- medewerkers
- aannemers
- leveranciers
- BYOD
- tijdelijk personeel
- operationele apparaten
- IoT
Omdat onboarding niet afhankelijk is van aanwezigheid op locatie, kunnen medewerkers en aannemers hun individuele toegang ontvangen voordat ze een locatie bezoeken, zonder dat iemand een gemeenschappelijk wifi-wachtwoord deelt.
Voor toegang van derden kan de levenscyclus eenvoudig zijn:
Aannemer uitgenodigd via Guest Connect → unieke PSK of Passpoint-profiel uitgegeven → geautoriseerde netwerktoegang → inloggegevens verlopen → toegang ingetrokken
De niet-bindende technische implementatiegids van ENISA voor NIS2 behandelt specifiek toegangscontrole, authenticatie, logging en bewijs rond geautoriseerde toegang.
NIS2 en managed wifi-diensten voor MSP’s
NIS2 is ook rechtstreeks relevant voor managed serviceproviders en managed securityserviceproviders die onder de uitvoeringsvoorschriften van de EU vallen.
Voor een MSP die veel klanten beheert, is het zelden realistisch om de netwerkinfrastructuur van elke klant te standaardiseren.
Wiacom biedt een andere optie:
- Klant A → Cisco Meraki
- Klant B → Aruba
- Klant C → UniFi
- Klant D → gemengde omgeving
De onderliggende wifi kan verschillend blijven, terwijl Wiacom een gemeenschappelijke laag biedt voor identiteit, onboarding, toegangsbeleid en operationeel inzicht.
Zo kan een MSP een consistentere managed toegangsdienst opbouwen zonder afhankelijk te zijn van één draadloze leverancier. Wiacom biedt ook managed wifi-diensten en technische operaties naast de teams van de MSP en de IT-afdeling van de klant.
Wifi-authenticatie en RADIUS-troubleshooting over leveranciers heen
Beveiliging en support overlappen steeds meer.
Wiacom kan de gebruikersreis en de netwerkauthenticatiegebeurtenissen samenbrengen voor dieper inzicht bij troubleshooting.
Identiteit → onboarding → inloggegevens → apparaat → authenticatie → toegangsbeslissing → netwerk
Supportteams kunnen onderzoeken:
- mislukte authenticatie;
- verlopen inloggegevens;
- onjuiste toegangstoewijzingen;
- apparaatspecifieke problemen;
- herhaalde verbindingsfouten;
- onboardingproblemen;
- toegangspogingen na verloop;
- inconsistenties tussen locaties.
Voor MSP’s biedt dit geavanceerde troubleshooting bovenop de onderliggende wifi-leverancier, zonder een apart operationeel proces voor elk platform.
Van één locatie naar geografisch verspreide netwerken
NIS2-gerelateerde netwerkcontroles worden moeilijker te handhaven naarmate organisaties groeien.
Een klant kan bijvoorbeeld beschikken over:
- 10 vestigingen in één land;
- 100 locaties in Europa;
- meerdere dochterondernemingen;
- verschillende MSP’s;
- verschillende wifi-generaties en leveranciers.
Wiacom is ontworpen als een centraal beheerde SaaS-laag, zodat identiteits- en toegangsworkflows kunnen worden toegepast in geografisch verspreide omgevingen.
Beleid en onboardingprocessen kunnen daardoor consistent blijven, ook als de infrastructuur eronder dat niet is.
Eén organisatie. Meerdere landen. Meerdere wifi-leveranciers. Eén toegangslaag.
Levenscyclus van inloggegevens: aanmaken, autoriseren, laten verlopen, intrekken
Netwerktoegang hoort niet actief te blijven alleen omdat een wachtwoord nog bekend is.
Met Wiacom kan toegang een vastgelegde levenscyclus volgen:
Aanmaken → Autoriseren → Verbinden → Monitoren → Laten verlopen of intrekken
Hetzelfde model kan worden toegepast op gebruikers, aannemers en apparaten.
Dit levert ook duidelijker operationeel bewijs op wanneer organisaties moeten kunnen nagaan wie toegang had tot een netwerk en wanneer die toegang veranderde.
Operationeel inzicht ondersteunt beter bewijs
De implementatiegids van ENISA noemt logging, toegangsregistraties, authenticatieactiviteit en audit trails onder de mechanismen die organisaties kunnen gebruiken om cyberbeveiligingsmaatregelen en onderzoeken te ondersteunen.
Wiacom kan helpen de netwerktoegangscontext achter die gebeurtenissen zichtbaar te maken:
- wie er verbonden was;
- welk apparaat is gebruikt;
- waar de verbinding plaatsvond;
- hoe de onboarding van de identiteit is verlopen;
- welke toegangsmethode is uitgegeven;
- of de authenticatie is geslaagd;
- wanneer de inloggegevens zijn verlopen of ingetrokken.
Deze informatie kan ook worden geïntegreerd in bredere operationele of beveiligingsworkflows.
Wiacom kan ook worden geïntegreerd met externe SIEM-, SOC- en securityautomatiseringsplatforms via API’s of maatwerkintegraties, zodat netwerktoegangsgebeurtenissen onderdeel worden van de bredere detectie- en responsworkflows van de organisatie.
Waar nodig kan Wiacom ook een eigen response- en automatiseringslaag bieden.
Authenticatiefouten, verlopen inloggegevens, ongebruikelijke toegangspatronen, herhaalde verbindingspogingen of beleidsschendingen kunnen door Wiacom worden beoordeeld en gebruikt om geautomatiseerde acties, waarschuwingen of herstelworkflows te starten.
Dit creëert een breder operationeel model:
Toegangsgebeurtenis → detecteren → correleren → reageren → automatiseren
Voor MSP’s en verspreide organisaties kan Wiacom daarom fungeren als bron van netwerktoegangsinformatie voor een bestaande SIEM/SOC-stack, of als actieve automatiseringslaag voor toegangsgerelateerde respons.
Voor telecomproviders en ISP’s: Wiacom op bestaande CPE
Waar ondersteund, kan Wiacom ook worden geïntegreerd met door de ISP geleverde CPE via aangepaste firmware of ingebedde softwarecomponenten, zodat serviceproviders de onboarding, identiteit, toegangscontrole en operationele zichtbaarheid van Wiacom rechtstreeks kunnen uitbreiden naar de apparatuur die al bij klanten is geïnstalleerd.
Dit biedt telecomproviders en ISP’s nog een route:
bestaande CPE → Wiacom-firmware → identiteitsgebaseerde toegang → centraal beheer en troubleshooting
zonder dat de klant de geïnstalleerde toegangsapparatuur hoeft te vervangen.
Implementatie en support door Wiacom
Wiacom is niet alleen een softwarelicentie. Wij kunnen SSID’s, VLAN’s en toegangsbeleid configureren op uw controllers, RADIUS en WPA2/WPA3 Enterprise integreren, Passpoint en toegang met individuele inloggegevens uitrollen, uw bestaande identiteits- en bedrijfssystemen via API’s koppelen en authenticatieproblemen oplossen in omgevingen met gemengde leveranciers.
Wij werken naast uw IT-team of MSP, met 24×7×365 supportopties voor partners en zakelijke klanten. Zie technische support en professionele diensten van Wiacom.
Hoe Wiacom past in een NIS2-programma
Wiacom vervangt niet het bredere NIS2-compliance-programma.
Het richt zich op een specifiek operationeel gebied:
identiteitsgebaseerde netwerktoegang, levenscyclus van inloggegevens, toegang van derden, inzicht in authenticatie en troubleshooting in verspreide wifi-omgevingen.
| Operationele behoefte | Hoe Wiacom ondersteunt |
|---|---|
| Individuele toegang voor medewerkers, aannemers en leveranciers | Unieke PSK (iPSK / MPSK / PPSK) of Passpoint-profiel per gebruiker, uitgegeven via Guest Connect |
| Onboarding buiten de locatie van medewerkers en aannemers | Registratie of uitnodiging op afstand via Guest Connect, vóór aankomst op locatie |
| Toegang van derden die verloopt | Inloggegevens met beperkte geldigheid en intrekking |
| Authenticatie over leveranciers heen | RADIUS en WPA2/WPA3 Enterprise op ondersteunde platforms |
| Bewijs van wie wanneer verbonden was | Authenticatie- en toegangslevenscyclusregistraties |
| Consistente onboarding over locaties heen | Centrale SaaS-laag, met EU-hosting beschikbaar |
| Snellere troubleshooting | Inzicht op gebruikersniveau in onboarding-, inloggegevens- en authenticatiegebeurtenissen |
Voor organisaties en MSP’s met een gemengde draadloze infrastructuur kan dit bijzonder nuttig zijn.
Het netwerk eronder kan Cisco, Aruba, UniFi of een ander ondersteund platform blijven.
De toegangslaag erboven kan consistent worden.
Leveranciersonafhankelijk.
Identiteitsgebaseerd.
Individueel intrekbaar.
Controleerbaar.
Geografisch schaalbaar.
Gebouwd voor MSP-operaties.
Daar kan Wiacom een sterkere NIS2-strategie voor netwerktoegang ondersteunen.
NIS2-netwerktoegang: veelgestelde vragen
Wat is NIS2-netwerktoegangscontrole?
Het is het vermogen om aan te tonen wie zich met een netwerk mag verbinden, hoe die toegang is verleend en wanneer die is gewijzigd of ingetrokken, als onderdeel van de risicobeheersmaatregelen van NIS2.
Maakt Wiacom een organisatie NIS2-compliant?
Nee. Wiacom ondersteunt identiteitsgebaseerde netwerktoegang, de levenscyclus van inloggegevens en inzicht in authenticatie, die samen één onderdeel vormen van een breder NIS2-compliance-programma.
Kunnen NIS2-toegangscontroles worden toegepast over Cisco-, Aruba- en UniFi-wifi heen?
Ja. Wiacom werkt bovenop compatibele wifi-infrastructuur, zodat één identiteits- en toegangsmodel kan gelden voor verschillende leveranciers zonder het bestaande netwerk te vervangen.
Hoe kan de wifitoegang van aannemers worden beheerd?
Door individuele inloggegevens met beperkte geldigheid uit te geven, die kunnen worden beperkt, laten verlopen of ingetrokken zonder andere gebruikers te raken. Met Guest Connect kunnen aannemers en medewerkers op afstand onboarden en een unieke PSK of een Passpoint-profiel ontvangen voordat ze op locatie aankomen.
Wat is Wiacom Guest Connect?
Guest Connect is de onboardingworkflow van Wiacom voor het uitgeven van individuele wifitoegang. Het kan een unieke PSK of een Passpoint-profiel leveren en wordt gebruikt voor gasten, maar ook voor medewerkers en aannemers, inclusief onboarding buiten de locatie vóór aankomst.
Kunnen MSP’s Wiacom gebruiken over de netwerken van verschillende klanten heen?
Ja. Elke klant kan een andere wifi-leverancier houden, terwijl de MSP een gemeenschappelijke laag gebruikt voor identiteit, onboarding, toegangsbeleid en operationeel inzicht.
Waar wordt Wiacom gehost en is het gecertificeerd?
Wiacom is ISO/IEC 27001-gecertificeerd en wordt in de EU geëxploiteerd. Hosting is wereldwijd beschikbaar, inclusief in de EU gehoste omgevingen voor klanten met NIS2-gerelateerde eisen voor dataresidentie.
Eén toegangslaag. Gemengde leveranciers. Meerdere locaties. Centrale controle.
Wiacom is ISO/IEC 27001-gecertificeerd, ontworpen en geëxploiteerd in de EU, met wereldwijd beschikbare hosting, inclusief in de EU gehoste omgevingen voor klanten met NIS2-gerelateerde eisen voor dataresidentie en compliance, en implementaties in het netwerk van de klant waar nodig. Voor MSP’s, telecomproviders en verspreide organisaties voegt dit een extra laag zekerheid toe wanneer Wiacom onderdeel wordt van de stack voor netwerkidentiteit, toegang en operaties.
Meer over de Access Features van Wiacom→ · Managed wifi-diensten → · Demo aanvragen →


