
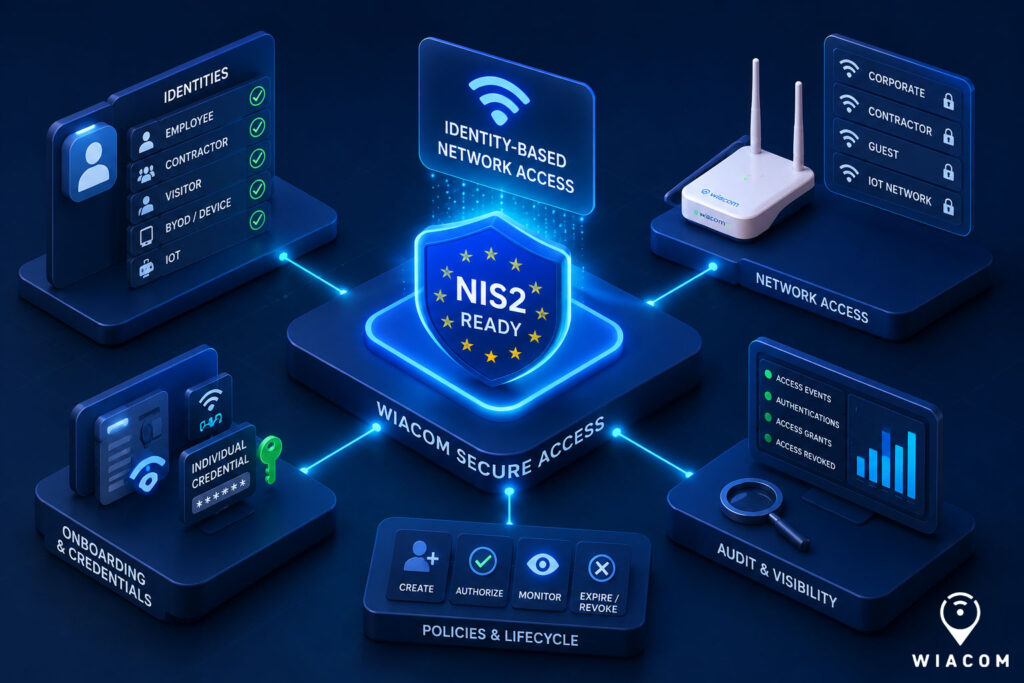
NIS2-Netzwerkzugriffskontrolle bedeutet, nachweisen zu können, wer sich mit Ihrem Netzwerk verbinden darf, wie dieser Zugriff gewährt wurde und wann er geändert oder entzogen wurde. Für Organisationen, die Cisco, Aruba, UniFi und andere WLAN-Plattformen an mehreren Standorten betreiben, bietet Wiacom eine gemeinsame Identitäts- und Zugriffsschicht mit individuellen Zugangsdaten über Guest Connect, RADIUS-Authentifizierung, Passpoint und Kontrollen für den Lebenszyklus von Zugangsdaten – ohne die bestehende Infrastruktur zu ersetzen.
NIS2 legt stärkeren Wert auf Zugriffskontrolle, Authentifizierung, Nachvollziehbarkeit und betriebliche Sicherheit.
Für Organisationen mit mehreren Standorten besteht die Herausforderung oft nicht darin, die Richtlinie zu definieren, sondern sie im gesamten Netzwerk konsistent umzusetzen – besonders bei gemischter Infrastruktur.
Cisco in der Zentrale. Aruba in den Lagern. UniFi in kleineren Filialen. Unterschiedliche Controller, unterschiedliche Authentifizierungsmethoden und unterschiedliche Tools zur Fehlersuche.
Wiacom kann eine gemeinsame Identitäts- und Netzwerkzugriffsschicht über dieser Infrastruktur bereitstellen.
Warum NIS2 für den WLAN-Zugang relevant ist
Die NIS2-Richtlinie legt EU-weite Anforderungen an das Cybersicherheits-Risikomanagement für wesentliche und wichtige Einrichtungen in Sektoren wie Gesundheitswesen, Energie, Verkehr, Fertigung, digitale Infrastruktur und IKT-Dienstleistungsmanagement fest. Zu den Maßnahmen gehören Zugriffskontrolle, Authentifizierung und Incident-Handling.
Drahtlose Netzwerke sind ein häufiger Ort, an dem diese Kontrollen inkonsistent werden, insbesondere über mehrere Standorte und Hersteller hinweg. Wiacom unterstützt Gesundheitswesen– und Unternehmens- und Business-WLAN-Umgebungen, in denen individueller, nachvollziehbarer Zugriff wichtig ist.
Eine Zugriffsschicht für Cisco, Aruba, UniFi und gemischte WLAN-Hersteller
Wiacom ist herstellerunabhängig.
Organisationen und Managed Service Provider können einen gemeinsamen Ansatz für Onboarding, Identität und Netzwerkzugriff nutzen und gleichzeitig die bereits eingesetzte WLAN-Infrastruktur weiterbetreiben.
Je nach Umgebung kann Wiacom den Zugriff unterstützen über:
- individuelle iPSK-/MPSK-/PPSK-Zugangsdaten;
- Passpoint-Profile;
- RADIUS-basierte Authentifizierung, einschließlich WPA2/WPA3 Enterprise;
- identitätsbasiertes Onboarding über Guest Connect, einschließlich Offsite-Onboarding;
- temporäre oder ablaufende Zugangsdaten;
- Captive-Portal-Zugang, wo erforderlich.
Guest Connect ist dafür der Einstiegspunkt für das Onboarding. Mitarbeitende, Auftragnehmer und Lieferanten können sich registrieren oder eingeladen werden – auch außerhalb des Standorts vor ihrer Ankunft – und erhalten je nach Unterstützung durch das Netzwerk entweder einen eindeutigen PSK oder ein Passpoint-Profil für ihre eigenen Geräte.
Das Ziel ist einfach:
Identität → individueller Zugriff → kontrollierter Lebenszyklus → Audit-Transparenz
ohne dass an jedem Standort derselbe WLAN-Hersteller eingesetzt werden muss.
Gemeinsame WLAN-Passwörter durch individuelle Zugangsdaten ersetzen (iPSK, MPSK, PPSK)
Gemeinsame WLAN-Passwörter erschweren die Kontrolle des individuellen Zugriffs, selbst mit einem Rotationsmechanismus.
Wiacom kann den Zugriff stattdessen einem bestimmten Nutzer, Auftragnehmer oder Gerät zuordnen.
Individuelle Zugangsdaten können erstellt, eingeschränkt, befristet oder widerrufen werden, ohne den Zugriff aller anderen zu verändern.
Das ist besonders nützlich für:
- Mitarbeitende
- Auftragnehmer
- Lieferanten
- BYOD
- Zeitpersonal
- betriebliche Geräte
- IoT
Da das Onboarding nicht an die Anwesenheit vor Ort gebunden ist, können Mitarbeitende und Auftragnehmer ihren individuellen Zugang erhalten, bevor sie einen Standort besuchen – ohne dass jemand ein gemeinsames WLAN-Passwort weitergibt.
Für den Zugriff Dritter kann der Lebenszyklus einfach aussehen:
Auftragnehmer über Guest Connect eingeladen → eindeutiger PSK oder Passpoint-Profil ausgestellt → autorisierter Netzwerkzugriff → Zugangsdaten laufen ab → Zugriff widerrufen
Der nicht verbindliche technische Umsetzungsleitfaden der ENISA zu NIS2 behandelt ausdrücklich Zugriffskontrolle, Authentifizierung, Protokollierung und Nachweise zum autorisierten Zugriff.
NIS2 und Managed-WLAN-Services für MSPs
NIS2 ist auch für Managed Service Provider und Managed Security Service Provider relevant, die von den EU-Durchführungsbestimmungen erfasst werden.
Für einen MSP, der viele Kunden betreut, ist es selten realistisch, die Netzwerkinfrastruktur jedes Kunden zu vereinheitlichen.
Wiacom bietet eine andere Option:
- Kunde A → Cisco Meraki
- Kunde B → Aruba
- Kunde C → UniFi
- Kunde D → gemischte Umgebung
Das zugrunde liegende WLAN kann unterschiedlich bleiben, während Wiacom eine gemeinsame Schicht für Identität, Onboarding, Zugriffsrichtlinien und betriebliche Transparenz bereitstellt.
So kann ein MSP einen konsistenteren Managed-Access-Service aufbauen, ohne von einem einzelnen WLAN-Hersteller abhängig zu sein. Wiacom bietet außerdem Managed-WLAN-Services und technischen Betrieb an der Seite von MSP- und Kunden-IT-Teams.
WLAN-Authentifizierung und RADIUS-Fehlersuche über Hersteller hinweg
Sicherheit und Support überschneiden sich zunehmend.
Wiacom kann die User Journey und die Netzwerk-Authentifizierungsereignisse zusammenführen und so tiefere Transparenz für die Fehlersuche schaffen.
Identität → Onboarding → Zugangsdaten → Gerät → Authentifizierung → Zugriffsentscheidung → Netzwerk
Support-Teams können untersuchen:
- fehlgeschlagene Authentifizierungen;
- abgelaufene Zugangsdaten;
- falsche Zugriffszuweisungen;
- gerätespezifische Probleme;
- wiederholte Verbindungsfehler;
- Onboarding-Probleme;
- Zugriffsversuche nach Ablauf;
- Inkonsistenzen zwischen Standorten.
Für MSPs bedeutet das fortgeschrittene Fehlersuche oberhalb des zugrunde liegenden WLAN-Herstellers, ohne für jede Plattform einen eigenen Betriebsprozess zu benötigen.
Vom Einzelstandort zu geografisch verteilten Netzwerken
NIS2-bezogene Netzwerkkontrollen werden mit dem Wachstum von Organisationen schwieriger aufrechtzuerhalten.
Ein Kunde betreibt möglicherweise:
- 10 Filialen in einem Land;
- 100 Standorte in ganz Europa;
- mehrere Tochtergesellschaften;
- unterschiedliche MSPs;
- unterschiedliche WLAN-Generationen und -Hersteller.
Wiacom ist als zentral verwaltete SaaS-Schicht konzipiert, sodass Identitäts- und Zugriffsworkflows in geografisch verteilten Umgebungen angewendet werden können.
Richtlinien und Onboarding-Prozesse bleiben dadurch konsistent, auch wenn die darunterliegende Infrastruktur es nicht ist.
Eine Organisation. Mehrere Länder. Mehrere WLAN-Hersteller. Eine Zugriffsschicht.
Lebenszyklus von Zugangsdaten: erstellen, autorisieren, ablaufen lassen, widerrufen
Netzwerkzugriff sollte nicht allein deshalb aktiv bleiben, weil ein Passwort noch bekannt ist.
Mit Wiacom kann der Zugriff einem definierten Lebenszyklus folgen:
Erstellen → Autorisieren → Verbinden → Überwachen → Ablaufen lassen oder widerrufen
Dasselbe Modell lässt sich auf Nutzer, Auftragnehmer und Geräte anwenden.
Das schafft außerdem klarere betriebliche Nachweise, wenn Organisationen nachvollziehen müssen, wer auf ein Netzwerk zugreifen durfte und wann sich dieser Zugriff geändert hat.
Betriebliche Transparenz unterstützt bessere Nachweise
Der Umsetzungsleitfaden der ENISA nennt Protokollierung, Zugriffsaufzeichnungen, Authentifizierungsaktivitäten und Audit-Trails als Mechanismen, mit denen Organisationen Cybersicherheitskontrollen und Untersuchungen unterstützen können.
Wiacom kann helfen, den Netzwerkzugriffskontext hinter diesen Ereignissen sichtbar zu machen:
- wer sich verbunden hat;
- welches Gerät verwendet wurde;
- wo die Verbindung erfolgte;
- wie das Onboarding der Identität erfolgte;
- welche Zugriffsmethode ausgestellt wurde;
- ob die Authentifizierung erfolgreich war;
- wann die Zugangsdaten abgelaufen sind oder widerrufen wurden.
Diese Informationen können auch in umfassendere Betriebs- oder Sicherheitsworkflows integriert werden.
Wiacom kann außerdem über APIs oder individuelle Integrationen mit externen SIEM-, SOC- und Security-Automation-Plattformen integriert werden, sodass Netzwerkzugriffsereignisse Teil der übergreifenden Erkennungs- und Reaktions-Workflows der Organisation werden.
Bei Bedarf kann Wiacom auch eine eigene Reaktions- und Automatisierungsschicht bereitstellen.
Authentifizierungsfehler, abgelaufene Zugangsdaten, ungewöhnliche Zugriffsmuster, wiederholte Verbindungsversuche oder Richtlinienverstöße können von Wiacom ausgewertet werden und automatisierte Aktionen, Warnungen oder Behebungs-Workflows auslösen.
Daraus entsteht ein umfassenderes Betriebsmodell:
Zugriffsereignis → erkennen → korrelieren → reagieren → automatisieren
Für MSPs und verteilte Organisationen kann Wiacom daher entweder als Quelle für Netzwerkzugriffsinformationen für einen bestehenden SIEM/SOC-Stack dienen oder als aktive Automatisierungsschicht für zugriffsbezogene Reaktionen.
Für Telekommunikationsanbieter und ISPs: Wiacom auf vorhandenen CPE
Wo unterstützt, kann Wiacom auch in vom ISP bereitgestellte CPE integriert werden – mit angepasster Firmware oder eingebetteten Softwarekomponenten. So können Service Provider Onboarding, Identität, Zugriffskontrolle und betriebliche Transparenz von Wiacom direkt auf die bereits bei Kunden installierte Hardware ausweiten.
Das eröffnet Telekommunikationsanbietern und ISPs einen weiteren Weg:
vorhandene CPE → Wiacom-fähige Firmware → identitätsbasierter Zugriff → zentrale Verwaltung und Fehlersuche
ohne dass der Kunde die installierte Zugangshardware austauschen muss.
Implementierung und Support durch Wiacom
Wiacom ist nicht nur eine Softwarelizenz. Wir können SSIDs, VLANs und Zugriffsrichtlinien auf Ihren Controllern konfigurieren, RADIUS und WPA2/WPA3 Enterprise integrieren, Passpoint und Zugriff mit individuellen Zugangsdaten bereitstellen, Ihre bestehenden Identitäts- und Geschäftssysteme per API anbinden und Authentifizierungsprobleme in Umgebungen mit gemischten Herstellern beheben.
Wir arbeiten an der Seite Ihres IT-Teams oder MSPs, mit 24×7×365-Support-Optionen für Partner und Unternehmenskunden. Siehe technischer Support und Professional Services von Wiacom.
Wie Wiacom in ein NIS2-Programm passt
Wiacom ersetzt nicht das gesamte NIS2-Compliance-Programm.
Es adressiert einen bestimmten betrieblichen Bereich:
identitätsbasierten Netzwerkzugriff, Lebenszyklus von Zugangsdaten, Zugriff Dritter, Transparenz der Authentifizierung und Fehlersuche in verteilten WLAN-Umgebungen.
| Betrieblicher Bedarf | Wie Wiacom unterstützt |
|---|---|
| Individueller Zugriff für Mitarbeitende, Auftragnehmer und Lieferanten | Eindeutiger PSK (iPSK / MPSK / PPSK) oder Passpoint-Profil pro Nutzer, ausgestellt über Guest Connect |
| Offsite-Onboarding von Mitarbeitenden und Auftragnehmern | Remote-Registrierung oder -Einladung über Guest Connect, vor der Ankunft vor Ort |
| Befristeter Zugriff Dritter | Zeitlich begrenzte Zugangsdaten mit Widerruf |
| Authentifizierung über Hersteller hinweg | RADIUS und WPA2/WPA3 Enterprise auf unterstützten Plattformen |
| Nachweis, wer sich wann verbunden hat | Authentifizierungs- und Zugriffslebenszyklus-Aufzeichnungen |
| Konsistentes Onboarding über Standorte hinweg | Zentrale SaaS-Schicht, mit EU-Hosting verfügbar |
| Schnellere Fehlersuche | Nutzerbezogene Sicht auf Onboarding-, Zugangsdaten- und Authentifizierungsereignisse |
Für Organisationen und MSPs mit gemischter drahtloser Infrastruktur kann das besonders nützlich sein.
Das darunterliegende Netzwerk kann Cisco, Aruba, UniFi oder eine andere unterstützte Plattform bleiben.
Die Zugriffsschicht darüber kann konsistent werden.
Herstellerunabhängig.
Identitätsbasiert.
Individuell widerrufbar.
Auditierbar.
Geografisch skalierbar.
Für den MSP-Betrieb gebaut.
Hier kann Wiacom eine stärkere NIS2-Strategie für den Netzwerkzugriff unterstützen.
NIS2-Netzwerkzugriff: häufige Fragen
Was ist NIS2-Netzwerkzugriffskontrolle?
Sie ist die Fähigkeit nachzuweisen, wer sich mit einem Netzwerk verbinden darf, wie dieser Zugriff gewährt wurde und wann er geändert oder widerrufen wurde – als Teil der NIS2-Risikomanagementmaßnahmen.
Macht Wiacom eine Organisation NIS2-konform?
Nein. Wiacom unterstützt identitätsbasierten Netzwerkzugriff, den Lebenszyklus von Zugangsdaten und die Transparenz der Authentifizierung – ein Teil eines umfassenderen NIS2-Compliance-Programms.
Lassen sich NIS2-Zugriffskontrollen über Cisco-, Aruba- und UniFi-WLAN hinweg anwenden?
Ja. Wiacom arbeitet oberhalb kompatibler WLAN-Infrastruktur, sodass ein einheitliches Identitäts- und Zugriffsmodell über verschiedene Hersteller hinweg gelten kann, ohne das bestehende Netzwerk zu ersetzen.
Wie lässt sich der WLAN-Zugang für Auftragnehmer kontrollieren?
Durch individuelle, zeitlich begrenzte Zugangsdaten, die eingeschränkt, befristet oder widerrufen werden können, ohne andere Nutzer zu beeinträchtigen. Mit Guest Connect können Auftragnehmer und Mitarbeitende das Onboarding aus der Ferne durchführen und vor ihrer Ankunft vor Ort einen eindeutigen PSK oder ein Passpoint-Profil erhalten.
Was ist Wiacom Guest Connect?
Guest Connect ist der Onboarding-Workflow von Wiacom zur Ausstellung individueller WLAN-Zugänge. Er kann einen eindeutigen PSK oder ein Passpoint-Profil bereitstellen und wird für Gäste sowie für Mitarbeitende und Auftragnehmer genutzt, einschließlich Offsite-Onboarding vor der Ankunft.
Können MSPs Wiacom über die Netzwerke verschiedener Kunden hinweg nutzen?
Ja. Jeder Kunde kann einen anderen WLAN-Hersteller behalten, während der MSP eine gemeinsame Schicht für Identität, Onboarding, Zugriffsrichtlinien und betriebliche Transparenz nutzt.
Wo wird Wiacom gehostet und ist es zertifiziert?
Wiacom ist nach ISO/IEC 27001 zertifiziert und wird in der EU betrieben. Das Hosting ist weltweit verfügbar, einschließlich in der EU gehosteter Umgebungen für Kunden mit NIS2-bezogenen Anforderungen an die Datenresidenz.
Eine Zugriffsschicht. Gemischte Hersteller. Mehrere Standorte. Zentrale Kontrolle.
Wiacom ist nach ISO/IEC 27001 zertifiziert, wird in der EU entwickelt und betrieben und ist weltweit hostbar – einschließlich in der EU gehosteter Umgebungen für Kunden mit NIS2-bezogenen Anforderungen an Datenresidenz und Compliance sowie bei Bedarf Bereitstellungen im Kundennetzwerk. Für MSPs, Telekommunikationsanbieter und verteilte Organisationen bietet das eine zusätzliche Absicherung, wenn Wiacom Teil des Stacks für Netzwerkidentität, Zugriff und Betrieb wird.
Mehr zu den Access Features von Wiacom→ · Managed-WLAN-Services → · Demo anfragen →


