
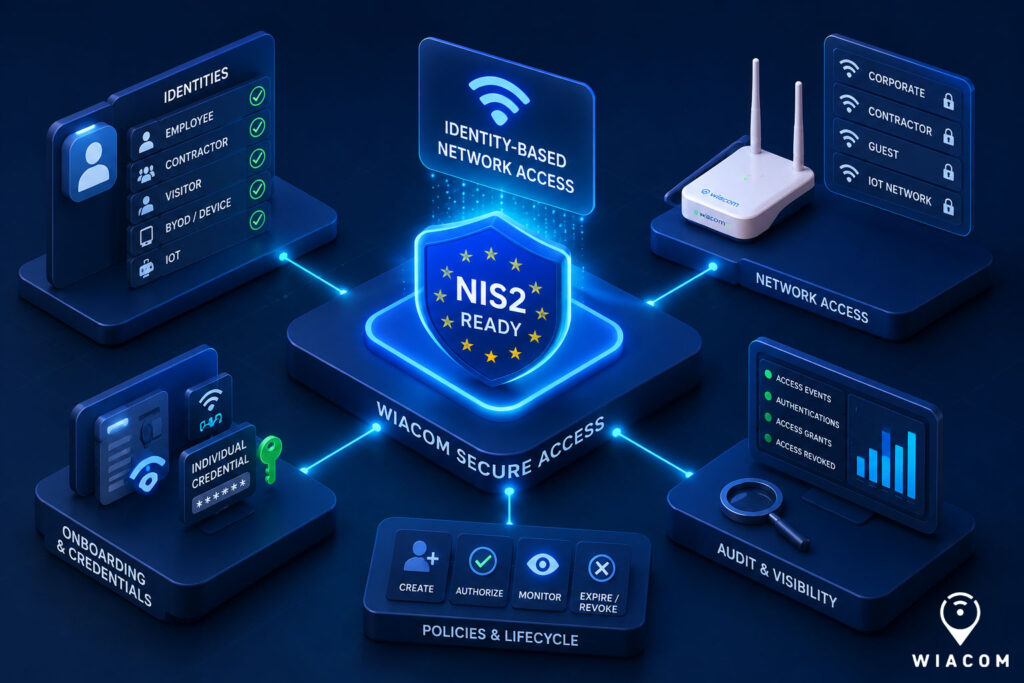
Le contrôle d’accès réseau NIS2 consiste à pouvoir démontrer qui est autorisé à se connecter à votre réseau, comment cet accès a été accordé et quand il a été modifié ou supprimé. Pour les organisations qui exploitent Cisco, Aruba, UniFi et d’autres plateformes WiFi sur plusieurs sites, Wiacom fournit une couche commune d’identité et d’accès, avec des identifiants individuels émis via Guest Connect, l’authentification RADIUS, Passpoint et des contrôles du cycle de vie des identifiants, sans remplacer l’infrastructure existante.
NIS2 met davantage l’accent sur le contrôle d’accès, l’authentification, la traçabilité et la sécurité opérationnelle.
Pour les organisations multi-sites, la difficulté n’est souvent pas de définir la politique, mais de l’appliquer de façon cohérente sur l’ensemble du réseau, surtout lorsque l’infrastructure est hétérogène.
Cisco au siège. Aruba dans les entrepôts. UniFi dans les petites agences. Des contrôleurs différents, des méthodes d’authentification différentes et des outils de dépannage différents.
Wiacom peut fournir une couche commune d’identité et d’accès réseau au-dessus de cette infrastructure.
Pourquoi NIS2 concerne l’accès WiFi
La directive NIS2 fixe, à l’échelle de l’UE, des exigences de gestion des risques de cybersécurité pour les entités essentielles et importantes dans des secteurs tels que la santé, l’énergie, les transports, l’industrie manufacturière, les infrastructures numériques et la gestion des services TIC. Ses mesures comprennent le contrôle d’accès, l’authentification et la gestion des incidents.
Les réseaux sans fil sont un endroit où ces contrôles deviennent facilement incohérents, surtout sur plusieurs sites et avec plusieurs constructeurs. Wiacom accompagne les environnements de santé et de WiFi pour entreprises où un accès individuel et auditable est essentiel.
Une couche d’accès unique pour Cisco, Aruba, UniFi et les environnements WiFi multi-constructeurs
Wiacom est indépendant des constructeurs.
Les organisations et les fournisseurs de services managés peuvent adopter une approche commune de l’onboarding, de l’identité et de l’accès réseau tout en continuant d’exploiter l’infrastructure sans fil déjà en place.
Selon l’environnement, Wiacom peut prendre en charge l’accès via :
- des identifiants individuels iPSK / MPSK / PPSK ;
- des profils Passpoint ;
- l’authentification RADIUS, y compris WPA2/WPA3 Enterprise ;
- un onboarding basé sur l’identité via Guest Connect, y compris l’onboarding hors site ;
- des identifiants temporaires ou à durée limitée ;
- un accès par portail captif lorsque nécessaire.
Guest Connect est le point d’entrée de cet onboarding. Les employés, les prestataires et les fournisseurs peuvent s’enregistrer ou être invités, y compris hors site avant leur arrivée, et recevoir soit une PSK unique, soit un profil Passpoint pour leurs propres appareils, selon ce que le réseau prend en charge.
L’objectif est simple :
Identité → accès individuel → cycle de vie maîtrisé → visibilité pour l’audit
sans imposer le même constructeur WiFi sur tous les sites.
Remplacez les mots de passe WiFi partagés par des identifiants individuels (iPSK, MPSK, PPSK)
Les mots de passe WiFi partagés rendent le contrôle des accès individuels difficile, même avec un mécanisme de rotation.
Wiacom peut à la place associer l’accès à un utilisateur, un prestataire ou un appareil précis.
Un identifiant individuel peut être créé, restreint, expirer ou être révoqué sans modifier l’accès des autres.
C’est particulièrement utile pour :
- les employés
- les prestataires
- les fournisseurs
- le BYOD
- le personnel temporaire
- les appareils opérationnels
- l’IoT
Comme l’onboarding ne dépend pas de la présence sur site, les employés et les prestataires peuvent recevoir leur accès individuel avant de se rendre sur un site, sans que personne ne partage de mot de passe WiFi commun.
Pour l’accès de tiers, le cycle de vie peut être simple :
Prestataire invité via Guest Connect → PSK unique ou profil Passpoint émis → accès réseau autorisé → l’identifiant expire → accès révoqué
Le guide technique de mise en œuvre de l’ENISA pour NIS2, qui n’est pas contraignant, traite spécifiquement du contrôle d’accès, de l’authentification, de la journalisation et des preuves relatives aux accès autorisés.
NIS2 et services WiFi managés pour les MSP
NIS2 concerne aussi directement les fournisseurs de services managés et les fournisseurs de services de sécurité managés couverts par les exigences d’exécution de l’UE.
Pour un MSP qui gère de nombreux clients, standardiser l’infrastructure réseau de chacun est rarement réaliste.
Wiacom offre une autre option :
- Client A → Cisco Meraki
- Client B → Aruba
- Client C → UniFi
- Client D → environnement mixte
Le WiFi sous-jacent peut rester différent, tandis que Wiacom fournit une couche commune pour l’identité, l’onboarding, les politiques d’accès et la visibilité opérationnelle.
Cela permet à un MSP de bâtir un service d’accès managé plus cohérent sans dépendre d’un seul constructeur sans fil. Wiacom propose également des services WiFi managés et des opérations techniques aux côtés des équipes du MSP et de l’informatique du client.
Authentification WiFi et dépannage RADIUS multi-constructeurs
Sécurité et support se recoupent de plus en plus.
Wiacom peut réunir le parcours utilisateur et les événements d’authentification réseau pour offrir une visibilité de dépannage plus poussée.
Identité → onboarding → identifiant → appareil → authentification → décision d’accès → réseau
Les équipes de support peuvent analyser :
- les échecs d’authentification ;
- les identifiants expirés ;
- les attributions d’accès incorrectes ;
- les problèmes propres à certains appareils ;
- les échecs de connexion répétés ;
- les problèmes d’onboarding ;
- les tentatives d’accès après expiration ;
- les incohérences entre sites.
Pour les MSP, cela permet un dépannage avancé au-dessus du constructeur WiFi sous-jacent, sans processus opérationnel distinct pour chaque plateforme.
D’un site unique aux réseaux géographiquement distribués
Les contrôles réseau liés à NIS2 deviennent plus difficiles à maintenir à mesure que les organisations se développent.
Un client peut exploiter :
- 10 agences dans un pays ;
- 100 sites à travers l’Europe ;
- plusieurs filiales ;
- différents MSP ;
- différentes générations et marques de WiFi.
Wiacom est conçu comme une couche SaaS gérée de façon centralisée, qui permet d’appliquer les workflows d’identité et d’accès à des environnements géographiquement distribués.
Les politiques et les processus d’onboarding peuvent ainsi rester cohérents même lorsque l’infrastructure sous-jacente ne l’est pas.
Une organisation. Plusieurs pays. Plusieurs constructeurs WiFi. Une seule couche d’accès.
Cycle de vie des identifiants : créer, autoriser, expirer, révoquer
L’accès au réseau ne devrait pas rester actif simplement parce qu’un mot de passe est encore connu.
Avec Wiacom, l’accès peut suivre un cycle de vie défini :
Créer → Autoriser → Connecter → Surveiller → Expirer ou révoquer
Le même modèle peut s’appliquer aux utilisateurs, aux prestataires et aux appareils.
Cela fournit aussi des preuves opérationnelles plus claires lorsque les organisations doivent savoir qui était autorisé à accéder à un réseau et quand cet accès a changé.
La visibilité opérationnelle permet de mieux documenter les preuves
Le guide de mise en œuvre de l’ENISA cite la journalisation, les enregistrements d’accès, l’activité d’authentification et les pistes d’audit parmi les mécanismes dont les organisations peuvent se servir pour soutenir les contrôles de cybersécurité et les investigations.
Wiacom peut aider à exposer le contexte d’accès réseau derrière ces événements :
- qui s’est connecté ;
- quel appareil a été utilisé ;
- où la connexion a eu lieu ;
- comment l’identité a fait l’objet de l’onboarding ;
- quelle méthode d’accès a été émise ;
- si l’authentification a réussi ;
- quand l’identifiant a expiré ou a été révoqué.
Ces informations peuvent aussi être intégrées à des workflows opérationnels ou de sécurité plus larges.
Wiacom peut également s’intégrer à des plateformes externes de SIEM, de SOC et d’automatisation de la sécurité via des API ou des intégrations sur mesure, ce qui permet aux événements d’accès réseau de s’inscrire dans les workflows de détection et de réponse de l’organisation.
Si nécessaire, Wiacom peut aussi fournir sa propre couche de réponse et d’automatisation.
Les échecs d’authentification, les identifiants expirés, les schémas d’accès inhabituels, les tentatives de connexion répétées ou les violations de politique peuvent être évalués par Wiacom et servir à déclencher des actions automatisées, des alertes ou des workflows de remédiation.
Cela crée un modèle opérationnel plus large :
Événement d’accès → détecter → corréler → répondre → automatiser
Pour les MSP et les organisations distribuées, Wiacom peut ainsi servir soit de source d’informations sur les accès réseau pour une pile SIEM/SOC existante, soit de couche d’automatisation active pour la réponse liée aux accès.
Pour les opérateurs et les FAI : Wiacom sur les CPE existants
Lorsque c’est pris en charge, Wiacom peut aussi être intégré aux CPE fournis par le FAI à l’aide d’un firmware personnalisé ou de composants logiciels embarqués, ce qui permet aux fournisseurs de services d’étendre l’onboarding, l’identité, le contrôle d’accès et la visibilité opérationnelle de Wiacom directement aux équipements déjà déployés chez leurs clients.
Cela ouvre une autre voie pour les opérateurs et les FAI :
CPE existant → firmware compatible Wiacom → accès basé sur l’identité → gestion et dépannage centralisés
sans obliger le client à remplacer les équipements d’accès installés.
Mise en œuvre et support par Wiacom
Wiacom n’est pas seulement une licence logicielle. Nous pouvons configurer les SSID, les VLAN et les politiques d’accès sur vos contrôleurs, intégrer RADIUS et WPA2/WPA3 Enterprise, déployer Passpoint et l’accès par identifiants individuels, connecter vos systèmes d’identité et métiers via des API, et résoudre les problèmes d’authentification dans des environnements multi-constructeurs.
Nous travaillons aux côtés de votre équipe informatique ou de votre MSP, avec des options de support 24×7×365 pour les partenaires et les clients entreprise. Voir le support technique et les services professionnels de Wiacom.
La place de Wiacom dans un programme NIS2
Wiacom ne remplace pas le programme de conformité NIS2 dans son ensemble.
Il répond à un domaine opérationnel précis :
accès réseau basé sur l’identité, cycle de vie des identifiants, accès des tiers, visibilité de l’authentification et dépannage dans des environnements WiFi distribués.
| Besoin opérationnel | Comment Wiacom y répond |
|---|---|
| Accès individuel pour les employés, les prestataires et les fournisseurs | PSK unique (iPSK / MPSK / PPSK) ou profil Passpoint par utilisateur, émis via Guest Connect |
| Onboarding hors site des employés et des prestataires | Enregistrement ou invitation à distance via Guest Connect, avant l’arrivée sur site |
| Accès de tiers avec expiration | Identifiants à durée limitée avec révocation |
| Authentification multi-constructeurs | RADIUS et WPA2/WPA3 Enterprise sur les plateformes prises en charge |
| Preuve de qui s’est connecté et quand | Enregistrements d’authentification et de cycle de vie des accès |
| Onboarding cohérent entre les sites | Couche SaaS centralisée, avec hébergement dans l’UE possible |
| Dépannage plus rapide | Vue au niveau de l’utilisateur des événements d’onboarding, d’identifiants et d’authentification |
Pour les organisations et les MSP qui exploitent une infrastructure sans fil hétérogène, cela peut être particulièrement utile.
Le réseau sous-jacent peut rester Cisco, Aruba, UniFi ou une autre plateforme prise en charge.
La couche d’accès au-dessus peut devenir cohérente.
Indépendant des constructeurs.
Basé sur l’identité.
Révocable individuellement.
Auditable.
Évolutif géographiquement.
Conçu pour les opérations des MSP.
C’est là que Wiacom peut soutenir une stratégie d’accès réseau NIS2 plus solide.
Accès réseau NIS2 : questions fréquentes
Qu’est-ce que le contrôle d’accès réseau NIS2 ?
C’est la capacité de démontrer qui est autorisé à se connecter à un réseau, comment cet accès a été accordé et quand il a été modifié ou révoqué, dans le cadre des mesures de gestion des risques de NIS2.
Wiacom rend-il une organisation conforme à NIS2 ?
Non. Wiacom soutient l’accès réseau basé sur l’identité, le cycle de vie des identifiants et la visibilité de l’authentification, qui ne constituent qu’une partie d’un programme de conformité NIS2 plus large.
Peut-on appliquer les contrôles d’accès NIS2 sur du WiFi Cisco, Aruba et UniFi ?
Oui. Wiacom fonctionne au-dessus d’une infrastructure WiFi compatible : un même modèle d’identité et d’accès peut donc s’appliquer à différents constructeurs sans remplacer le réseau existant.
Comment contrôler l’accès WiFi des prestataires ?
En émettant un identifiant individuel à durée limitée, qui peut être restreint, expirer ou être révoqué sans affecter les autres utilisateurs. Avec Guest Connect, les prestataires et les employés peuvent effectuer leur onboarding à distance et recevoir une PSK unique ou un profil Passpoint avant d’arriver sur site.
Qu’est-ce que Wiacom Guest Connect ?
Guest Connect est le workflow d’onboarding de Wiacom pour émettre un accès WiFi individuel. Il peut fournir une PSK unique ou un profil Passpoint et sert aussi bien pour les invités que pour les employés et les prestataires, y compris pour l’onboarding hors site avant l’arrivée.
Les MSP peuvent-ils utiliser Wiacom sur les réseaux de différents clients ?
Oui. Chaque client peut conserver un constructeur WiFi différent, tandis que le MSP utilise une couche commune pour l’identité, l’onboarding, les politiques d’accès et la visibilité opérationnelle.
Où Wiacom est-il hébergé et est-il certifié ?
Wiacom est certifié ISO/IEC 27001 et exploité dans l’UE. L’hébergement est disponible dans le monde entier, y compris des environnements hébergés dans l’UE pour les clients ayant des exigences de résidence des données liées à NIS2.
Une couche d’accès. Plusieurs constructeurs. Plusieurs sites. Un contrôle central.
Wiacom est certifié ISO/IEC 27001, conçu et exploité dans l’UE, avec un hébergement disponible dans le monde entier, y compris des environnements hébergés dans l’UE pour les clients ayant des exigences de résidence des données et de conformité liées à NIS2, ainsi que des déploiements sur le réseau du client lorsque nécessaire. Pour les MSP, les opérateurs et les organisations distribuées, cela ajoute une garantie supplémentaire lorsque Wiacom s’intègre à la pile d’identité, d’accès et d’exploitation du réseau.
En savoir plus sur les Access Features de Wiacom→ · Services WiFi managés → · Demander une démo →


