
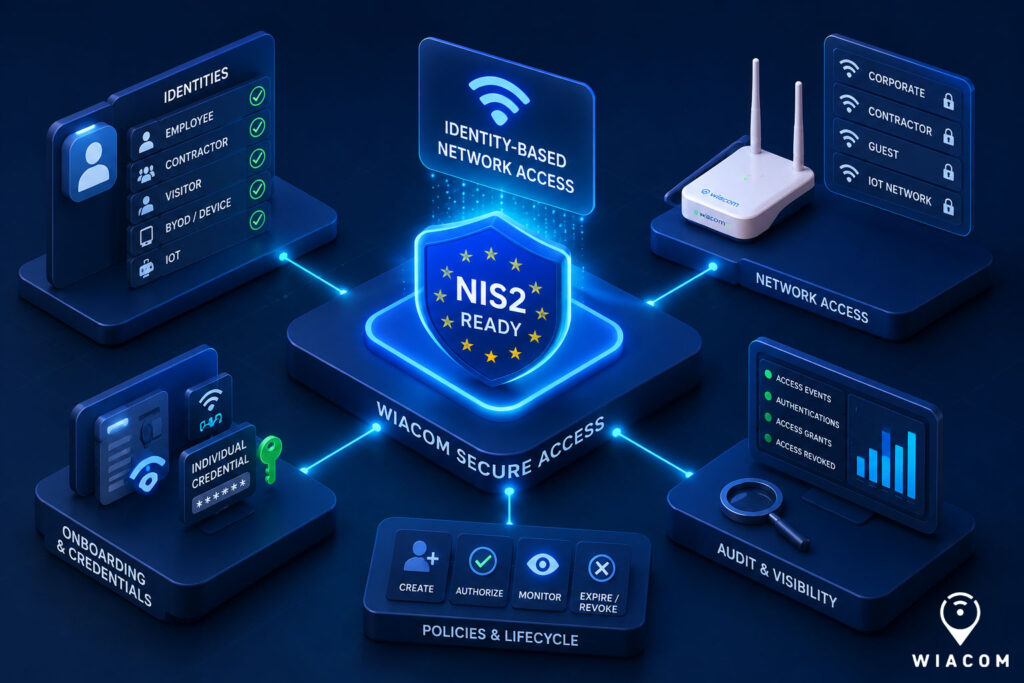
El control de acceso a la red NIS2 consiste en poder demostrar quién está autorizado a conectarse a su red, cómo se concedió ese acceso y cuándo se modificó o se retiró. Para las organizaciones que operan Cisco, Aruba, UniFi y otras plataformas WiFi en varias sedes, Wiacom ofrece una capa común de identidad y acceso, con credenciales individuales emitidas a través de Guest Connect, autenticación RADIUS, Passpoint y controles del ciclo de vida de las credenciales, sin sustituir la infraestructura existente.
NIS2 pone un mayor énfasis en el control de acceso, la autenticación, la rendición de cuentas y la seguridad operativa.
Para las organizaciones con varias sedes, el reto suele no ser definir la política, sino aplicarla de forma coherente en toda la red, sobre todo cuando la infraestructura es mixta.
Cisco en la sede central. Aruba en los almacenes. UniFi en las sucursales más pequeñas. Controladores distintos, métodos de autenticación distintos y herramientas de resolución de incidencias distintas.
Wiacom puede aportar una capa común de identidad y acceso a la red sobre esa infraestructura.
Por qué NIS2 es importante para el acceso WiFi
La Directiva NIS2 establece requisitos de gestión de riesgos de ciberseguridad en la UE para entidades esenciales e importantes de sectores como la sanidad, la energía, el transporte, la fabricación, la infraestructura digital y la gestión de servicios TIC. Sus medidas incluyen el control de acceso, la autenticación y la gestión de incidentes.
Las redes inalámbricas son un punto habitual donde estos controles se vuelven incoherentes, especialmente con varias sedes y fabricantes. Wiacom da soporte a entornos de sanidad y de WiFi para empresas y negocios donde el acceso individual y auditable es importante.
Una única capa de acceso para Cisco, Aruba, UniFi y entornos WiFi de varios fabricantes
Wiacom es independiente del fabricante.
Las organizaciones y los proveedores de servicios gestionados pueden usar un enfoque común de onboarding, identidad y acceso a la red mientras siguen operando la infraestructura inalámbrica ya desplegada.
Según el entorno, Wiacom puede dar soporte al acceso mediante:
- credenciales individuales iPSK / MPSK / PPSK;
- perfiles Passpoint;
- autenticación basada en RADIUS, incluido WPA2/WPA3 Enterprise;
- onboarding basado en identidad a través de Guest Connect, incluido el onboarding fuera de las instalaciones;
- credenciales temporales o con caducidad;
- acceso mediante portal cautivo cuando sea necesario.
Guest Connect es el punto de entrada de onboarding para todo esto. El personal, los contratistas y los proveedores pueden registrarse o ser invitados, incluso fuera de las instalaciones antes de su llegada, y recibir un PSK único o un perfil Passpoint para sus propios dispositivos, según lo que admita la red.
El objetivo es sencillo:
Identidad → acceso individual → ciclo de vida controlado → visibilidad para auditoría
sin exigir que todas las sedes utilicen el mismo fabricante WiFi.
Sustituya las contraseñas WiFi compartidas por credenciales individuales (iPSK, MPSK, PPSK)
Las contraseñas WiFi compartidas dificultan el control del acceso individual, incluso con un mecanismo de rotación.
En su lugar, Wiacom puede asociar el acceso a un usuario, contratista o dispositivo concretos.
Una credencial individual puede crearse, restringirse, caducar o revocarse sin cambiar el acceso de los demás.
Esto resulta especialmente útil para:
- empleados
- contratistas
- proveedores
- BYOD
- personal temporal
- dispositivos operativos
- IoT
Como el onboarding no depende de estar en las instalaciones, el personal y los contratistas pueden recibir su acceso individual antes de visitar una sede, sin que nadie comparta una contraseña WiFi común.
Para el acceso de terceros, el ciclo de vida puede ser sencillo:
Contratista invitado a través de Guest Connect → PSK único o perfil Passpoint emitido → acceso a la red autorizado → la credencial caduca → acceso revocado
La guía técnica de implementación de ENISA para NIS2, de carácter no vinculante, aborda específicamente el control de acceso, la autenticación, los registros y las evidencias sobre el acceso autorizado.
NIS2 y servicios WiFi gestionados para MSP
NIS2 también es directamente relevante para los proveedores de servicios gestionados y los proveedores de servicios de seguridad gestionados incluidos en los requisitos de ejecución de la UE.
Para un MSP que gestiona muchos clientes, estandarizar la infraestructura de red de cada cliente rara vez es realista.
Wiacom ofrece otra opción:
- Cliente A → Cisco Meraki
- Cliente B → Aruba
- Cliente C → UniFi
- Cliente D → entorno mixto
El WiFi subyacente puede seguir siendo distinto mientras Wiacom aporta una capa común de identidad, onboarding, políticas de acceso y visibilidad operativa.
Esto permite al MSP construir un servicio de acceso gestionado más coherente sin depender de un único fabricante inalámbrico. Wiacom también ofrece servicios WiFi gestionados y operaciones técnicas junto con los equipos de los MSP y de TI del cliente.
Autenticación WiFi y resolución de problemas RADIUS entre fabricantes
La seguridad y el soporte se solapan cada vez más.
Wiacom puede reunir el recorrido del usuario y los eventos de autenticación de red para ofrecer una visibilidad de diagnóstico más profunda.
Identidad → onboarding → credencial → dispositivo → autenticación → decisión de acceso → red
Los equipos de soporte pueden investigar:
- fallos de autenticación;
- credenciales caducadas;
- asignaciones de acceso incorrectas;
- problemas específicos de dispositivos;
- fallos de conexión repetidos;
- problemas de onboarding;
- intentos de acceso tras la caducidad;
- incoherencias entre sedes.
Para los MSP, esto ofrece una resolución avanzada de incidencias por encima del fabricante WiFi subyacente, sin necesidad de un proceso operativo distinto para cada plataforma.
De una sola sede a redes distribuidas geográficamente
Los controles de red relacionados con NIS2 resultan más difíciles de mantener a medida que las organizaciones crecen.
Un cliente puede operar:
- 10 sucursales en un país;
- 100 ubicaciones en toda Europa;
- varias filiales;
- distintos MSP;
- distintas generaciones y fabricantes de WiFi.
Wiacom está diseñado como una capa SaaS gestionada de forma centralizada, que permite aplicar los flujos de identidad y acceso en entornos distribuidos geográficamente.
Por tanto, las políticas y los procesos de onboarding pueden mantenerse coherentes aunque la infraestructura subyacente no lo sea.
Una organización. Varios países. Varios fabricantes WiFi. Una única capa de acceso.
Ciclo de vida de las credenciales: crear, autorizar, caducar, revocar
El acceso a la red no debería seguir activo solo porque alguien aún conoce la contraseña.
Con Wiacom, el acceso puede seguir un ciclo de vida definido:
Crear → Autorizar → Conectar → Supervisar → Caducar o revocar
El mismo modelo puede aplicarse a usuarios, contratistas y dispositivos.
Esto también genera evidencias operativas más claras cuando las organizaciones necesitan saber quién estaba autorizado a acceder a una red y cuándo cambió ese acceso.
La visibilidad operativa respalda mejores evidencias
La guía de implementación de ENISA incluye los registros, los accesos, la actividad de autenticación y las pistas de auditoría entre los mecanismos que las organizaciones pueden usar para respaldar los controles de ciberseguridad y las investigaciones.
Wiacom puede ayudar a exponer el contexto de acceso a la red detrás de esos eventos:
- quién se conectó;
- qué dispositivo se utilizó;
- dónde se produjo la conexión;
- cómo se hizo el onboarding de la identidad;
- qué método de acceso se emitió;
- si la autenticación fue correcta;
- cuándo caducó o se revocó la credencial.
Esta información también puede integrarse en flujos de trabajo operativos o de seguridad más amplios.
Wiacom también puede integrarse con plataformas externas de SIEM, SOC y automatización de seguridad mediante API o integraciones personalizadas, de modo que los eventos de acceso a la red pasen a formar parte de los flujos de detección y respuesta de la organización.
Cuando es necesario, Wiacom también puede ofrecer su propia capa de respuesta y automatización.
Los fallos de autenticación, las credenciales caducadas, los patrones de acceso inusuales, los intentos de conexión repetidos o las infracciones de políticas pueden ser evaluados por Wiacom y utilizarse para activar acciones automatizadas, alertas o flujos de remediación.
Esto crea un modelo operativo más amplio:
Evento de acceso → detectar → correlacionar → responder → automatizar
Para los MSP y las organizaciones distribuidas, Wiacom puede funcionar así como fuente de inteligencia de acceso a la red para una pila SIEM/SOC existente, o como capa activa de automatización para la respuesta relacionada con el acceso.
Para operadores e ISP: Wiacom sobre CPE existentes
Cuando es compatible, Wiacom también puede integrarse con CPE proporcionados por el ISP mediante firmware personalizado o componentes de software embebidos, lo que permite a los proveedores de servicios extender el onboarding, la identidad, el control de acceso y la visibilidad operativa de Wiacom directamente a los equipos ya desplegados en las ubicaciones de sus clientes.
Esto crea otro camino para operadores e ISP:
CPE existente → firmware con Wiacom → acceso basado en identidad → gestión y resolución de incidencias centralizadas
sin obligar al cliente a sustituir los equipos de acceso instalados.
Implantación y soporte de Wiacom
Wiacom no es solo una licencia de software. Podemos configurar SSID, VLAN y políticas de acceso en sus controladores, integrar RADIUS y WPA2/WPA3 Enterprise, desplegar Passpoint y acceso con credenciales individuales, conectar sus sistemas de identidad y de negocio mediante API, y resolver problemas de autenticación en entornos de varios fabricantes.
Trabajamos junto a su equipo de TI o su MSP, con opciones de soporte 24×7×365 para partners y clientes empresariales. Consulte soporte técnico y servicios profesionales de Wiacom.
Cómo encaja Wiacom en un programa NIS2
Wiacom no sustituye el programa de cumplimiento de NIS2 en su conjunto.
Aborda un área operativa concreta:
acceso a la red basado en identidad, ciclo de vida de las credenciales, acceso de terceros, visibilidad de la autenticación y resolución de incidencias en entornos WiFi distribuidos.
| Necesidad operativa | Cómo la cubre Wiacom |
|---|---|
| Acceso individual para personal, contratistas y proveedores | PSK único (iPSK / MPSK / PPSK) o perfil Passpoint por usuario, emitido a través de Guest Connect |
| Onboarding remoto de personal y contratistas | Registro o invitación remotos a través de Guest Connect, antes de llegar a la sede |
| Acceso de terceros con caducidad | Credenciales con límite de tiempo y revocación |
| Autenticación entre fabricantes | RADIUS y WPA2/WPA3 Enterprise en las plataformas compatibles |
| Evidencia de quién se conectó y cuándo | Registros de autenticación y del ciclo de vida del acceso |
| Onboarding coherente entre sedes | Capa SaaS centralizada, con alojamiento en la UE disponible |
| Resolución de incidencias más rápida | Vista a nivel de usuario de los eventos de onboarding, credenciales y autenticación |
Para las organizaciones y los MSP que operan infraestructura inalámbrica mixta, esto puede resultar especialmente útil.
La red subyacente puede seguir siendo Cisco, Aruba, UniFi u otra plataforma compatible.
La capa de acceso que hay por encima puede volverse coherente.
Independiente del fabricante.
Basado en identidad.
Revocable individualmente.
Auditable.
Escalable geográficamente.
Pensado para operaciones de MSP.
Ahí es donde Wiacom puede respaldar una estrategia de acceso a la red NIS2 más sólida.
Acceso a la red NIS2: preguntas frecuentes
¿Qué es el control de acceso a la red NIS2?
Es la capacidad de demostrar quién está autorizado a conectarse a una red, cómo se concedió ese acceso y cuándo se modificó o revocó, como parte de las medidas de gestión de riesgos de NIS2.
¿Hace Wiacom que una organización cumpla NIS2?
No. Wiacom respalda el acceso a la red basado en identidad, el ciclo de vida de las credenciales y la visibilidad de la autenticación, que son una parte de un programa de cumplimiento de NIS2 más amplio.
¿Se pueden aplicar los controles de acceso NIS2 en WiFi de Cisco, Aruba y UniFi?
Sí. Wiacom opera por encima de la infraestructura WiFi compatible, de modo que un único modelo de identidad y acceso puede aplicarse a distintos fabricantes sin sustituir la red existente.
¿Cómo se puede controlar el acceso WiFi de los contratistas?
Emitiendo una credencial individual y con límite de tiempo que puede restringirse, caducar o revocarse sin afectar a otros usuarios. Con Guest Connect, los contratistas y el personal pueden hacer el onboarding de forma remota y recibir un PSK único o un perfil Passpoint antes de llegar a las instalaciones.
¿Qué es Wiacom Guest Connect?
Guest Connect es el flujo de onboarding de Wiacom para emitir acceso WiFi individual. Puede proporcionar un PSK único o un perfil Passpoint y se utiliza tanto para invitados como para personal y contratistas, incluido el onboarding previo a la llegada fuera de las instalaciones.
¿Pueden los MSP usar Wiacom en las redes de distintos clientes?
Sí. Cada cliente puede mantener un fabricante WiFi distinto mientras el MSP utiliza una capa común de identidad, onboarding, políticas de acceso y visibilidad operativa.
¿Dónde se aloja Wiacom y está certificado?
Wiacom cuenta con la certificación ISO/IEC 27001 y opera en la UE. El alojamiento está disponible a nivel global, incluidos entornos alojados en la UE para clientes con requisitos de residencia de datos relacionados con NIS2.
Una capa de acceso. Varios fabricantes. Múltiples ubicaciones. Control central.
Wiacom cuenta con la certificación ISO/IEC 27001, está diseñado y operado en la UE, con alojamiento disponible a nivel global, incluidos entornos alojados en la UE para clientes con requisitos de residencia de datos y cumplimiento relacionados con NIS2, y despliegues en la red del cliente cuando se requieran. Para MSP, operadores y organizaciones distribuidas, esto añade otra capa de garantía cuando Wiacom pasa a formar parte de la pila de identidad, acceso y operaciones de red.
Más información sobre las Access Features de Wiacom→ · Servicios WiFi gestionados → · Solicitar una demo →


