
Wiacom Passpoint Connect
Passpoint WiFi en Hotspot 2.0 voor veilige, automatische connectiviteit voor gasten
Met Wiacom Passpoint Connect maken apparaten na een eenmalige onboarding automatisch verbinding met ondersteunde WiFi-netwerken.
Met Passpoint (Hotspot 2.0), authenticatie via RADIUS en enterprise WiFi-beveiliging bieden organisaties een soepelere gast-WiFi-ervaring, zonder dat gebruikers bij elk bezoek opnieuw een captive portal moeten doorlopen.
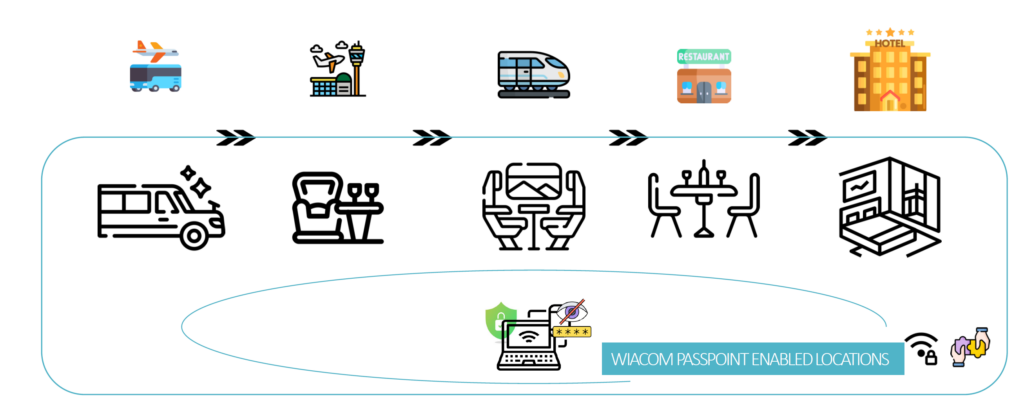
Passpoint Connect is geschikt voor hotels, hotelgroepen, retail, winkelcentra, kantoren, managed living, evenementlocaties, vervoersomgevingen en andere publieke of zakelijke WiFi-omgevingen.
Wiacom werkt met compatibele multi-vendor WiFi-infrastructuur en ondersteunt bij onboarding, netwerkconfiguratie, RADIUS-integratie, implementatie en doorlopende technische support.
Wat is Passpoint WiFi?
Passpoint, ook bekend als Hotspot 2.0, is een WiFi-technologie die het vinden van netwerken, authenticatie en veilig opnieuw verbinden vereenvoudigt.
In plaats van dat een gebruiker handmatig een netwerk kiest en telkens opnieuw een captive portal doorloopt, gebruikt een compatibel apparaat een geïnstalleerd Passpoint-profiel om ondersteunde netwerken te herkennen en automatisch te authenticeren.
Passpoint werkt doorgaans met enterprise WiFi-beveiliging en RADIUS-authenticatie, zodat connectiviteit gekoppeld kan worden aan een individuele gebruiker of credential in plaats van aan een gedeeld WiFi-wachtwoord.
Voor gast-WiFi-omgevingen levert dit een ervaring op die dichter bij mobiele connectiviteit ligt:
Eenmalig registreren → Passpoint-profiel installeren → terugkomen → automatisch verbinden.
Passpoint kan een bestaand captive portal aanvullen in plaats van het direct te vervangen. Organisaties kunnen Captive Portal of Guest Connect blijven gebruiken voor de eerste onboarding en Passpoint aanbieden voor volgende, veilige en automatische verbindingen.
Passpoint WiFi voor hotels en hospitality
Hotels weten vaak al wie de gast is voordat die het hotel bereikt.
Wiacom kan Passpoint WiFi-onboarding koppelen aan bestaande gastreizen van het hotel, waaronder Guest Connect, workflows op basis van reserveringen of het PMS, loyaltyprogramma’s, digitale check-in en andere goedgekeurde identiteitsbronnen.
Een hotel kan een geïdentificeerde gast uitnodigen om Passpoint gast-WiFi vóór aankomst te activeren. Zodra het Passpoint-profiel op een ondersteund apparaat is geïnstalleerd, kan de gast bij aankomst automatisch verbinding maken met compatibele WiFi-infrastructuur via veilige WiFi-authenticatie.
Zo wordt Passpoint voor hotels onderdeel van de bredere gastreis in plaats van een apart registratieproces voor WiFi.
Het hotel kan de gast bijvoorbeeld al kennen via:
- een directe reservering;
- een OTA-reservering die in het PMS is geïmporteerd;
- een loyaltyprogramma;
- de mobiele app van het hotel;
- digitale check-in;
- Guest Connect;
- een bestaand CRM- of identiteitsplatform.
Wiacom kan deze goedgekeurde identiteits- en reserveringsworkflows gebruiken voor WiFi-onboarding vóór aankomst, individuele gasttoegang en automatische WiFi-authenticatie.
Voor terugkerende gasten verandert de ervaring van:
WiFi kiezen → captive portal openen → gegevens invullen → authenticeren
naar:
Aankomen → automatisch verbinden
Dit biedt een soepelere en mogelijk wachtwoordloze WiFi-ervaring, met behoud van individuele gastidentiteit en veilige authenticatie.
Afhankelijk van de implementatie kan Passpoint WiFi in het hotel gebruikmaken van door Wiacom beheerde RADIUS-diensten of integreren met de bestaande RADIUS WiFi-authenticatie en identiteitsinfrastructuur van het hotel, de hotelgroep of de serviceprovider.
Toegangsbeleid en geldigheid kunnen ook worden gekoppeld aan de relevante gast- of operationele workflow. WiFi-toegang kan bijvoorbeeld vóór aankomst worden ingericht, gedurende de hele reservering geldig blijven en verlopen bij het uitchecken of volgens een ander vastgesteld beleid.
Voor hotelgroepen kan Wiacom Passpoint ondersteunen over meerdere deelnemende hotels, zodat herkende gasten automatisch verbinding maken wanneer ze compatibele locaties bezoeken.
Tegelijkertijd blijft Wiacom gast-WiFi-analytics, WiFi-identiteit, toestemmingsregistraties en first-party data uit WiFi leveren, waar van toepassing en toegestaan.
Daardoor is Passpoint WiFi niet alleen geschikt om connectiviteit te verbeteren, maar ook om hotel-WiFi te koppelen aan PMS, CRM, CDP, loyalty, gastidentiteit en operationele systemen.
Passpoint kan onderdeel zijn van een bredere gast-WiFi-strategie voor hotels van Wiacom die Gast-WiFi voor hotels, Guest Connect, PMS-integratie, WiFi Pass, Captive Portal en gastanalytics combineert.
Hotels kunnen zo per gastreis het passende onboarding- en authenticatiemodel kiezen, met één gemeenschappelijke laag voor identiteit, toegang en data.
Passpoint en captive portal kunnen samenwerken
Met Passpoint WiFi hoeven hotels en locaties het captive portal niet op te geven.
Passpoint- en captive portal-workflows kunnen elkaar juist aanvullen.
Een Passpoint captive portal blijft nuttig voor de eerste onboarding, verificatie van gastidentiteit, toestemming, campagnes, enquêtes en bezoekers die nog geen Passpoint-profiel hebben.
Het captive portal, Guest Connect of een andere goedgekeurde onboardingworkflow kan de identiteit van de gebruiker vaststellen en de Passpoint-onboarding starten.
Zodra het Passpoint-profiel is geïnstalleerd, kunnen ondersteunde apparaten bij volgende bezoeken automatische WiFi-authenticatie gebruiken, zonder dat de gebruiker telkens het captive portal hoeft te openen en dezelfde gegevens opnieuw hoeft in te vullen.
Zo ontstaat een eenvoudige opbouw:
Eerste bezoek → onboarding → Passpoint-profiel → automatische WiFi-verbinding bij volgende bezoeken
Voor hotels kan de eerste onboarding ook plaatsvinden voordat de gast aankomt:
Reservering of Guest Connect → WiFi-onboarding vóór aankomst → Passpoint-profiel → automatische verbinding in het hotel
Met dit hybride model combineren organisaties de voordelen van het traditionele captive portal met het gemak en de veiligheid van Passpoint WiFi.
Het captive portal blijft ondersteuning bieden voor:
- eerste registratie van gasten;
- verificatie via e-mail of mobiel;
- toestemmings- en privacyworkflows;
- marketingtoestemmingen;
- gastenquêtes;
- campagnecontent;
- CRM- en CDP-integratie;
- verzamelen van first-party data;
- bezoekers zonder apparaat dat Passpoint ondersteunt.
Passpoint biedt vervolgens:
- automatische WiFi-authenticatie;
- veilige gast-WiFi-toegang;
- connectiviteit bij herhaalbezoeken;
- individuele WiFi-identiteit;
- WPA2/WPA3 Enterprise WiFi-authenticatie;
- gast-WiFi-authenticatie via RADIUS;
- connectiviteit over meerdere locaties;
- minder afhankelijkheid van gedeelde WiFi-wachtwoorden;
- een soepelere ervaring voor terugkerende gasten.
Wiacom kan daarmee Passpoint gast-WiFi, captive portal, Guest Connect en RADIUS-authenticatie combineren binnen één connectiviteitsstrategie voor gasten, in plaats van organisaties te dwingen voor één toegangsmethode te kiezen.
Van captive portal naar herkende gast-WiFi
Passpoint kan ook stapsgewijs worden ingevoerd.
Een hotel hoeft zijn bestaande gast-WiFi-traject niet direct te vervangen.
Nieuwe of niet-geïdentificeerde gasten blijven het bestaande captive portal gebruiken, terwijl herkende of eerder ge-onboarde gasten geleidelijk overstappen op automatische Passpoint WiFi-toegang.
Een typische hotelreis kan er dan zo uitzien:
Onbekende gast → Captive Portal of Guest Connect → identiteit vastgesteld → Passpoint-onboarding → herkende gast → automatische WiFi bij volgende bezoeken
Zo behouden hotels vertrouwde gast-WiFi-workflows en introduceren ze tegelijk een blijvendere WiFi-identiteitslaag voor terugkerende gasten.
Voor hotelgroepen kan dit verder gaan dan één hotel. Een gast die in een deelnemend hotel is ge-onboard, kan mogelijk met dezelfde Passpoint-identiteit automatisch verbinding maken in andere compatibele hotels, volgens het toegangs- en authenticatiebeleid van de groep.
Passpoint, identiteit en MAC-adresrandomisatie
Moderne mobiele besturingssystemen kunnen private of willekeurige MAC-adressen gebruiken, waardoor traditionele herkenning op basis van apparaten minder betrouwbaar wordt.
Passpoint biedt een alternatief model op basis van geïnstalleerde credentials en geauthenticeerde netwerktoegang, in plaats van alleen te vertrouwen op het MAC-adres van een apparaat.
Voor organisaties die de analytics- en klantidentiteitsfuncties van Wiacom gebruiken, helpt Passpoint zo een blijvendere relatie te leggen tussen geautoriseerde connectiviteit en de gebruiker of credential, met inachtneming van de geldende privacy- en toestemmingsvereisten.
Dit is vooral nuttig in omgevingen met terugkerende bezoekers, zoals hotels, retailvastgoed, winkelcentra, managed living, werkplekken en vervoerslocaties.
Lees meer over hoe MAC-adresrandomisatie gast-WiFi-analytics en identiteitsherkenning beïnvloedt.
Veilige Passpoint WiFi op bestaande infrastructuur
Wiacom Passpoint Connect biedt automatische, identiteitsgebaseerde WiFi-connectiviteit voor gasten en gebruikers in compatibele publieke en zakelijke WiFi-omgevingen.
Na de eerste onboarding en profielinstallatie herkennen ondersteunde apparaten deelnemende netwerken en authenticeren ze automatisch met enterprise WiFi-beveiliging en individuele credentials.
Wiacom is ontworpen om te werken met compatibele bestaande WiFi-infrastructuur, zodat organisaties niet hun hele netwerk hoeven te vervangen. Ons team ondersteunt bij de configuratie van Passpoint en Hotspot 2.0, RADIUS-integratie, SSID- en beveiligingsinstellingen, onboarding, testen en doorlopend technisch beheer.
Zo kunnen hotels, bedrijven, MSP’s, ISP’s en organisaties met meerdere locaties Passpoint WiFi invoeren en tegelijk de controle houden over hun bestaande netwerk- en identiteitsarchitectuur.
Van gast-WiFi-toegang naar first-party data
Passpoint doet meer dan het wegnemen van herhaalde WiFi-logins.
Als onderdeel van het bredere Wiacom-platform kan geauthenticeerde WiFi-toegang bijdragen aan een first-party klantdatastrategie die rekening houdt met toestemming.
Afhankelijk van de implementatie kunnen organisaties WiFi-identiteit en toegangsinformatie koppelen aan:
- Captive Portal- en Guest Connect-registraties;
- PMS- en boekingssystemen;
- CRM- en CDP-platformen;
- loyaltyprogramma’s;
- locatie- en aanwezigheidsanalytics;
- klantengagement;
- API’s en andere goedgekeurde bedrijfssystemen.
Zo wordt WiFi onderdeel van een bredere architectuur voor identiteit en klantdata, in plaats van een losstaande connectiviteitsdienst.
Met de juiste toestemming en governance kunnen relevante WiFi-identiteits-, aanwezigheids- en engagementdata via ondersteunde API’s en integraties ook beschikbaar worden gemaakt voor CRM-, CDP-, analytics-, automatiserings- en AI-systemen, als onderdeel van een bredere first-party datastrategie.
Voor gebruikers (gasten)
Veilige WiFi die zelf verbinding maakt
Met Wiacom Passpoint Connect maken gebruikers één keer verbinding met publieke en zakelijke WiFi en blijven ze automatisch verbonden in hotels, cafés, evenementlocaties en bedrijfslocaties.
Veilige en versleutelde WiFi-verbinding
Automatisch verbinden op al uw apparaten
Nooit meer uw wachtwoord intypen

Voor het bedrijf, de locatie of de netwerkbeheerder
Veilige WiFi-toegang, individuele identiteit en operationele controle
Terwijl gebruikers soepeler verbinding maken, combineren organisaties Passpoint WiFi met individuele authenticatie, RADIUS-toegangsbeleid, gastidentiteit, analytics en integraties met bestaande bedrijfssystemen.
Via het bredere Wiacom-platform kan Passpoint ook worden gekoppeld aan Captive Portal, Guest Connect, PMS, CRM, CDP, loyaltyplatformen en goedgekeurde first-party dataworkflows.
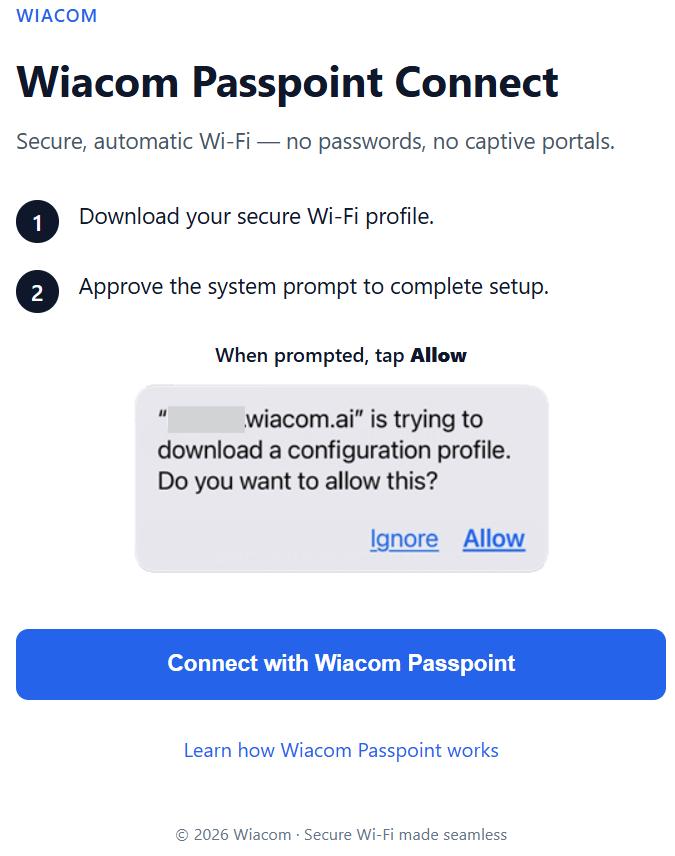
Zo werkt Passpoint WiFi
Eenmalige onboarding. Automatisch verbinden bij terugkomst.
- De gebruiker doorloopt een goedgekeurde onboarding- of identiteitsworkflow.
- Er wordt een Passpoint-profiel geïnstalleerd op het ondersteunde apparaat.
- Het apparaat herkent compatibele deelnemende WiFi-netwerken.
- Het apparaat authenticeert automatisch met de geconfigureerde Passpoint- en RADIUS-credentials.
Na de installatie kunnen terugkerende gebruikers verbinding maken zonder telkens het volledige captive portal- of loginproces te doorlopen.
Zo werkt het – stap voor stap
Passpoint, Hotspot 2.0 en OpenRoaming
Passpoint is de onderliggende technologie waarmee apparaten compatibele WiFi-netwerken automatisch vinden en er veilig mee authenticeren.
OpenRoaming breidt dit model uit met gefedereerde identiteit en roaming tussen deelnemende netwerken en identiteitsproviders.
Wiacom Passpoint Connect is gebouwd rond identiteitsgebaseerde WiFi-toegang en kan implementatiemodellen gericht op OpenRoaming ondersteunen zodra federatiemogelijkheden voor de betreffende omgeving zijn ingeschakeld.
Passpoint WiFi-implementatie, Hotspot 2.0-integratie en technische support
Het uitrollen van Passpoint WiFi of Hotspot 2.0 is meer dan een functie aanzetten in een softwaredashboard.
Een productie-implementatie kan afstemming vereisen tussen WiFi-infrastructuur, SSID- en beveiligingsinstellingen, RADIUS-authenticatie, identiteitssystemen, onboardingworkflows en compatibele apparaten van gebruikers.
Wiacom werkt samen met organisaties, MSP’s, ISP’s en WiFi-integrators om Passpoint gast-WiFi-omgevingen te ontwerpen, configureren, testen en beheren op compatibele netwerkinfrastructuur.
Afhankelijk van het project kan Wiacom ondersteunen bij geautoriseerde configuratiewijzigingen in de netwerkomgeving van de klant, of deze zelf doorvoeren, en samenwerken met bestaande IT-teams, serviceproviders en infrastructuurleveranciers.
Passpoint WiFi voor MSP’s en ISP’s
MSP’s en ISP’s kunnen met Wiacom Passpoint WiFi aanbieden als onderdeel van een managed WiFi-dienst voor meerdere klantomgevingen.
Wiacom biedt centrale onboarding en operationeel beheer, terwijl elke klant eigen Passpoint-instellingen, RADIUS-infrastructuur, netwerkconfiguratie, identiteitsbeleid en toegangsregels behoudt.
Partners kunnen de dienst zelf beheren of met Wiacom samenwerken voor implementatie, controllerconfiguratie, RADIUS-integratie, troubleshooting en doorlopend technisch beheer.
Onafhankelijke Passpoint-omgevingen per organisatie
Wiacom kan meerdere onafhankelijke Passpoint WiFi-omgevingen beheren vanuit hetzelfde platform.
Elke klant, elk merk, elke hotelgroep of organisatie kan beschikken over eigen:
- Passpoint-organisatiegegevens;
- Hotspot 2.0-configuratie;
- Passpoint-profielen;
- onboardingbeleid;
- WiFi-identiteitsmodel;
- SSID’s en netwerkconfiguratie;
- authenticatiearchitectuur;
- RADIUS-infrastructuur;
- toegangs- en geldigheidsbeleid.
Zo kunnen MSP’s, ISP’s en omgevingen met meerdere organisaties klanten centraal beheren, terwijl de Passpoint- en WiFi-authenticatieomgeving van elke klant logisch gescheiden blijft.
Klanten hoeven geen gemeenschappelijke AAA- of identiteitsarchitectuur te delen alleen omdat hun Passpoint-implementaties via hetzelfde platform worden beheerd.
RADIUS beheerd door Wiacom of door de klant
Wiacom ondersteunt verschillende modellen voor RADIUS WiFi-authenticatie, afhankelijk van de infrastructuur en operationele eisen van de klant.
Een organisatie kan gebruikmaken van:
- RADIUS-authenticatie beheerd door Wiacom;
- een eigen bestaande RADIUS-server;
- een RADIUS-platform van een MSP of serviceprovider;
- integratie met bestaande AAA-infrastructuur;
- integratie met zakelijke identiteitssystemen;
- hybride authenticatiearchitecturen.
Klanten kunnen Wiacom zo inzetten als beheerde authenticatielaag of hun bestaande identiteits- en RADIUS-infrastructuur behouden.
Daardoor kan Passpoint worden ingevoerd in bestaande enterprise- of serviceprovideromgevingen, zonder de volledige authenticatiearchitectuur te vervangen.
Integratie met WiFi-controllers en netwerk
Een Passpoint-implementatie vereist ook dat de onderliggende WiFi-infrastructuur correct is geconfigureerd.
Wiacom ondersteunt bij de configuratie van compatibele controllers, access points en SSID’s, waaronder:
- Passpoint- en Hotspot 2.0-instellingen;
- WPA2/WPA3 Enterprise WiFi;
- 802.1X- en RADIUS-authenticatie;
- SSID- en beveiligingsconfiguratie;
- configuratie van RADIUS-server en shared secret;
- integratie van VLAN’s en toegangsbeleid;
- Passpoint-profielparameters;
- implementatie over meerdere locaties;
- multi-vendor WiFi-omgevingen.
Dit is vooral relevant voor MSP’s, hotelgroepen en bedrijven waar verschillende locaties verschillende WiFi-leveranciers of controllerarchitecturen gebruiken.
Passpoint-onboarding en profielinstallatie
Wiacom kan Passpoint-onboarding integreren met verschillende gebruikers- en identiteitsworkflows.
Afhankelijk van de implementatie kan onboarding starten vanuit:
- Captive Portal;
- Guest Connect;
- verificatie via e-mail of mobiel;
- klant- of ledenidentiteit;
- loyaltysystemen;
- PMS- of reserveringsplatformen;
- zakelijke identiteitsproviders;
- CRM- of CDP-systemen;
- maatwerkapplicaties of API’s.
Zodra aan de vereiste identiteits- en toegangsvoorwaarden is voldaan, kan Wiacom het Passpoint-profiel installeren dat ondersteunde apparaten nodig hebben voor automatische WiFi-authenticatie.
Zo werkt Passpoint als onderdeel van een bredere workflow voor WiFi-identiteit en toegang, in plaats van als losstaande netwerkfunctie.
Multi-vendor Passpoint WiFi-implementatie
Wiacom is ontworpen voor multi-vendor WiFi-omgevingen.
Organisaties hoeven niet per se elke locatie te standaardiseren op dezelfde leverancier van WiFi-controllers of access points om een gemeenschappelijke Passpoint- en WiFi-identiteitsstrategie in te voeren.
Waar de onderliggende infrastructuur dat ondersteunt, biedt Wiacom één gemeenschappelijke laag voor onboarding, authenticatie en beheer over verschillende netwerkomgevingen.
Dit is vooral nuttig voor:
- klantomgevingen beheerd door MSP’s;
- hotelgroepen met verschillende WiFi-leveranciers per hotel;
- bedrijven met meerdere locaties;
- organisaties die bestaande locaties overnemen of samenvoegen;
- serviceproviders met klantspecifieke netwerkomgevingen.
Testen, troubleshooting en operationele support
Bij Passpoint-implementaties spelen apparaten van gebruikers, WiFi-infrastructuur, RADIUS, certificaten, identiteitssystemen en onboardingworkflows op elkaar in.
Wiacom biedt technische support die verder gaat dan de eerste configuratie.
Support kan bestaan uit:
- configuratie van Passpoint en Hotspot 2.0;
- profielinstallatie en onboarding;
- RADIUS WiFi-authenticatie;
- WPA2/WPA3 Enterprise WiFi;
- configuratie van controllers en access points;
- troubleshooting van authenticatie;
- diagnose van apparaatonboarding;
- multi-vendor integratie;
- testen van netwerk en toegangsbeleid;
- integratie met Captive Portal en Guest Connect;
- PMS-, CRM-, CDP-, IdP- en API-integratie;
- maatwerkworkflows en -ontwikkeling;
- migratie vanaf bestaande gast-WiFi-platformen;
- doorlopende technische en operationele support.
Waar geautoriseerd kan Wiacom ook rechtstreeks in de netwerkomgeving van de klant werken om problemen te onderzoeken, configuraties te valideren en te helpen bij implementatiewijzigingen.
Passpoint als operationele dienst
Wiacom biedt daarmee meer dan toegang tot Passpoint-software.
Wiacom levert de laag voor Passpoint-onboarding, WiFi-identiteit, authenticatie en integratie tussen gebruikers, bestaande WiFi-infrastructuur, RADIUS- of identiteitsplatformen en de bedrijfssystemen van de klant.
Zo kunnen organisaties en serviceproviders Passpoint WiFi en Hotspot 2.0 als operationele dienst uitrollen, met behoud van controle over hun eigen netwerk-, identiteits- en authenticatiearchitectuur.
Integratie met het Cisco-ecosysteem
Wiacom staat via Wiacom Guest Connect vermeld in de Cisco Networking App Marketplace. Wiacom-oplossingen integreren met compatibele Cisco Meraki-infrastructuur voor gastonboarding, identiteitsgebaseerde toegang en beheerde connectiviteit.
Zakelijke voordelen
• Individuele, identiteitsgebaseerde WiFi-toegang
• Automatische connectiviteit voor terugkerende gebruikers
• RADIUS- en WPA2/WPA3 Enterprise-authenticatie
• PMS-, CRM-, CDP- en loyaltyintegratie
• Gast-WiFi-analytics en first-party data met toestemming
Gebouwd voor moderne publieke ruimtes
• Hotels & resorts, cafés & restaurants
• Kantoren & coworking
• Retail & winkelcentra
• Evenementen & locaties
• Vervoer & publieke WiFi
Veelgestelde vragen over Passpoint WiFi
Wat is Passpoint WiFi?
Passpoint WiFi, ook bekend als Hotspot 2.0, laat compatibele apparaten na de eerste installatie automatisch ondersteunde WiFi-netwerken vinden en er veilig mee authenticeren.
In plaats van telkens een SSID te kiezen, een captive portal te openen en dezelfde gegevens in te vullen, herkent een ingericht apparaat compatibele netwerken en gebruikt het veilige credentials voor automatische WiFi-authenticatie.
Is Passpoint hetzelfde als Hotspot 2.0?
Passpoint is het programma en certificeringskader van de Wi-Fi Alliance, gebouwd rond Hotspot 2.0-technologieën.
Beide termen worden gebruikt voor het automatisch vinden van WiFi-netwerken, veilige authenticatie en roaming tussen compatibele WiFi-netwerken.
Vervangt Passpoint een captive portal?
Niet per se.
Een captive portal, Guest Connect of een andere onboardingworkflow kan nog steeds worden gebruikt voor de eerste registratie, identiteitsverificatie, toestemming en Passpoint-onboarding.
Nadat een Passpoint-profiel is geïnstalleerd, kunnen ondersteunde apparaten automatisch opnieuw verbinden zonder het volledige captive portal-traject te herhalen.
Zo combineren organisaties Passpoint WiFi en captive portal-workflows in plaats van voor één aanpak te kiezen.
Kan Passpoint worden gebruikt voor gast-WiFi in hotels?
Ja.
Passpoint voor hotels biedt veilige en automatische WiFi-connectiviteit voor geïdentificeerde gasten.
Wiacom kan Passpoint WiFi in hotels integreren met Guest Connect, workflows op basis van reserveringen of het PMS, loyaltyprogramma’s, digitale check-in en andere goedgekeurde identiteitsbronnen.
Eenmaal ingericht kunnen ondersteunde apparaten zich bij aankomst of bij volgende bezoeken automatisch authenticeren op compatibele WiFi-infrastructuur van het hotel.
Kan Passpoint werken voordat een hotelgast aankomt?
Ja.
Afhankelijk van de onboardingworkflow kan een gast een Passpoint-profiel ontvangen of activeren voordat die het hotel bereikt.
WiFi-onboarding vóór aankomst kan bijvoorbeeld worden gekoppeld aan een reservering, een Guest Connect-workflow, een hotelapp of een ander goedgekeurd identiteitsproces.
Zodra het profiel is geïnstalleerd, kan een ondersteund apparaat automatisch verbinding maken wanneer het het compatibele Passpoint WiFi-netwerk van het hotel detecteert.
Gebruikt Passpoint RADIUS?
Passpoint-implementaties gebruiken doorgaans enterprise-authenticatie en RADIUS WiFi-authenticatie om geïnstalleerde credentials te valideren en netwerktoegangsbeleid toe te passen.
Wiacom kan beheerde RADIUS-diensten leveren of integreren met de bestaande RADIUS-, AAA- of identiteitsinfrastructuur van een organisatie.
Kunnen klanten hun eigen RADIUS-server gebruiken met Wiacom Passpoint?
Ja, afhankelijk van de implementatiearchitectuur.
Een organisatie kan RADIUS beheerd door Wiacom gebruiken of haar eigen bestaande RADIUS- en AAA-infrastructuur integreren.
Dit is nuttig voor bedrijven, MSP’s, ISP’s en andere organisaties die de controle over hun authenticatieomgeving willen houden en Wiacom inzetten voor Passpoint-onboarding, profielinstallatie, integratie en operationeel beheer.
Kunnen verschillende Wiacom-klanten gescheiden Passpoint-omgevingen hebben?
Ja.
Wiacom kan vanuit hetzelfde platform onafhankelijke Passpoint-omgevingen beheren voor verschillende klanten, merken, hotelgroepen of organisaties.
Elke organisatie behoudt eigen Passpoint-instellingen, organisatiegegevens, profielen, onboardingbeleid, WiFi-identiteit, RADIUS-architectuur en netwerkconfiguratie.
Zo kunnen MSP’s en serviceproviders meerdere Passpoint-klanten centraal beheren met logische en operationele scheiding tussen hen.
Ondersteunt Passpoint WPA2- of WPA3-Enterprise WiFi?
Passpoint wordt doorgaans uitgerold met WPA2-Enterprise- of WPA3-Enterprise-WiFi en enterprise-authenticatiemechanismen.
De exacte configuratie hangt af van de WiFi-infrastructuur, de mogelijkheden van de apparaten, de authenticatiemethode en de eisen van de implementatie.
Wiacom ondersteunt bij de configuratie van compatibele SSID’s, controllers, RADIUS en beveiliging.
Kan Passpoint helpen bij MAC-adresrandomisatie?
Ja, in de zin dat Passpoint de afhankelijkheid van herkenning op basis van alleen het MAC-adres kan verminderen.
Moderne apparaten gebruiken steeds vaker private of willekeurige MAC-adressen, waardoor gastidentificatie op basis van alleen het MAC-adres minder betrouwbaar wordt.
Met Passpoint kan authenticatie in plaats daarvan steunen op geïnstalleerde credentials en een WiFi-identiteit die aan het Passpoint-profiel is gekoppeld.
Ondersteunt Wiacom multi-vendor Passpoint-implementaties?
Ja, waar de onderliggende WiFi-infrastructuur de vereiste Passpoint- en enterprise-authenticatiemogelijkheden biedt.
Wiacom is ontworpen voor multi-vendor WiFi-omgevingen en ondersteunt bij controllerconfiguratie, Hotspot 2.0-instellingen, RADIUS-integratie, Passpoint-onboarding, testen en troubleshooting.
Dit is vooral relevant voor hotelgroepen, MSP’s en organisaties met meerdere locaties die verschillende WiFi-leveranciers gebruiken.
Kan Passpoint wachtwoordloze WiFi bieden?
Passpoint kan de afhankelijkheid van gedeelde WiFi-wachtwoorden sterk verminderen.
Na de eerste installatie gebruiken ondersteunde apparaten hun credentials om automatisch te authenticeren, in plaats van dat de gebruiker bij elk bezoek een gedeeld wachtwoord moet invoeren.
Het exacte authenticatiemodel hangt af van de Passpoint-implementatie en de netwerkarchitectuur.
Kan Passpoint worden geïntegreerd met PMS-, CRM- of loyaltysystemen?
Ja.
Wiacom kan Passpoint-onboarding en WiFi-identiteit via ondersteunde integraties en API’s koppelen aan systemen zoals PMS-platformen, reserveringssystemen, CRM, CDP, loyaltyprogramma’s, identiteitsproviders en maatwerkapplicaties.
Zo wordt WiFi-toegang onderdeel van de bredere klant- of gastreis in plaats van een apart registratieproces.
Ondersteunt Passpoint nog steeds gast-WiFi-analytics en first-party data?
Ja, afhankelijk van de onboarding- en identiteitsworkflow.
Passpoint kan worden gecombineerd met de functies van Wiacom voor gastidentiteit, toestemming, analytics en integratie.
Zo bieden organisaties soepelere WiFi-toegang en blijven ze first-party data uit WiFi met toestemming, gastprofielen, analytics en CRM- of CDP-workflows gebruiken, waar van toepassing.
Helpt Wiacom bij het configureren en uitrollen van Passpoint WiFi?
Ja.
Wiacom biedt implementatie en technische support voor compatibele Passpoint- en Hotspot 2.0-implementaties, waaronder configuratie van WiFi-controllers en SSID’s, WPA2/WPA3 Enterprise-instellingen, RADIUS-integratie, profielinstallatie, onboardingworkflows, testen en troubleshooting.
Wiacom werkt samen met IT-teams van klanten, MSP’s, ISP’s en netwerkintegrators of helpt, waar geautoriseerd, rechtstreeks bij configuratie- en operationele wijzigingen in ondersteunde klantomgevingen.
WiFi-identiteit, toegang, engagement en analytics voor marketing-, IT- en operationele teams
VS, VK, EU: +40 721 260 892
info@wiacom.ai
© 2026 Wiacom
Alle rechten voorbehouden


