

Enterprise-WLAN & Business-WLAN: Identität, Authentifizierung & Zugriffsverwaltung
Eine WLAN-Identitäts- und Zugriffsebene für Ihr gesamtes Unternehmen
Wiacom unterstützt Organisationen dabei, zu steuern, wie sich Mitarbeitende, externe Dienstleister, Gäste und vernetzte Geräte im Unternehmens-WLAN registrieren, authentifizieren und Zugriff erhalten – an Bürostandorten, in Filialen und an verteilten Unternehmensstandorten.
Verbinden Sie vorhandene Identitätsanbieter wie Microsoft Entra ID, Google Workspace, Okta, Auth0 und Ping Identity mit dem WLAN-Onboarding. Stellen Sie individuelle Zugangsdaten über WiFi Pass bereit, sichere Profilbereitstellung über Passpoint Connect sowie flexible Abläufe mit Captive Portal, Guest Connect und Staff Connect.
Wiacom arbeitet als Software- und Serviceebene oberhalb der kompatiblen vorhandenen Infrastruktur und unterstützt WLAN-Umgebungen mit mehreren Standorten und mehreren Herstellern, ohne das Netzwerk unnötig auszutauschen.
Unterstützt werden Captive Portal, Staff und Guest Connect, individuelle WLAN-Zugangsdaten, Passpoint, RADIUS und richtlinienbasierter Zugriff. Identität und Netzwerkaktivität lassen sich dabei mit übergeordneten Betriebs-, Sicherheits- und Compliance-Prozessen verknüpfen.
Enterprise-WLAN-Onboarding für Mitarbeitende, externe Dienstleister, Gäste und Geräte
Moderne Unternehmensnetzwerke müssen auf derselben WLAN-Infrastruktur unterschiedliche Nutzer, Geräte und Authentifizierungsanforderungen abdecken.
Wiacom bietet konfigurierbare Onboarding- und Zugriffsabläufe für:
- Mitarbeitende und ihre privaten oder dienstlichen Geräte;
- externe Dienstleister und Zeitarbeitskräfte;
- Besucher, Kunden und Geschäftsgäste;
- Remote-Büros und Mitarbeitende in Filialen;
- Partner und externe Dienstleister;
- Teilnehmende von Konferenzen und Veranstaltungen;
- verwaltete und nicht verwaltete BYOD-Geräte;
- Drucker, Displays und Ausstattung von Besprechungsräumen;
- Smart-Building-, Betriebs- und IoT-Geräte.
Jede Nutzergruppe kann einen passenden Weg für Registrierung, Authentifizierung und WLAN-Zugriff durchlaufen – abhängig von den Richtlinien der Organisation, dem Standort und den Gerätefähigkeiten.
Unternehmensidentität & Staff Connect
Das WLAN-Onboarding sollte auf der bestehenden Identitätsinfrastruktur der Organisation aufbauen, statt eine weitere, unabhängige Benutzerverwaltung einzuführen.
Wiacom verbindet die Abläufe von Captive Portal und Staff Connect mit unterstützten Identitätsanbietern des Unternehmens, sodass sich Mitarbeitende und berechtigte Nutzer über die gewohnte Anmeldung ihrer Organisation authentifizieren.
Unterstützte Identitätsanbieter
- Microsoft Entra ID / Microsoft 365 – OpenID Connect, einschließlich Tenant-Autorisierung sowie Domain- oder Gruppenbeschränkungen;
- Google Workspace – OAuth 2.0 / OpenID Connect;
- Okta – OpenID Connect / SAML;
- Auth0 – OpenID Connect / SAML;
- Ping Identity – OpenID Connect / SAML;
- Generisches OpenID Connect – OIDC-Integration;
- Generisches SAML – SAML-2.0-Integration;
- Apple – OAuth 2.0 / OpenID Connect;
- Facebook – OAuth 2.0.
Organisationen können Identitätsanbieter des Unternehmens für Mitarbeitende nutzen und für Gäste, externe Dienstleister und temporäre Nutzer weiterhin andere Registrierungs- und Verifizierungsmethoden einsetzen.
WLAN-Authentifizierung mit Microsoft Entra ID
Organisationen mit Microsoft 365 können den WLAN-Registrierungsprozess von Wiacom über OpenID Connect mit Microsoft Entra ID integrieren.
Zu den unterstützten Konfigurationen gehören Tenant-Autorisierung sowie Domain- oder Gruppenbeschränkungen. So steuern Organisationen, welche Nutzer die Registrierung abschließen und WLAN-Zugriff erhalten dürfen.
Mitarbeitende → Staff Connect / Captive Portal → Microsoft Entra ID → Autorisierung → Bereitstellung des WLAN-Zugriffs
Die Authentifizierung legt beim Onboarding die Identität des Nutzers fest. Die anschließende WLAN-Zugriffsmethode kann WiFi Pass, Passpoint Connect oder ein anderer kompatibler Netzwerk-Authentifizierungsmechanismus sein.
Self-Service-Onboarding für Mitarbeitende
Mitarbeitende und berechtigte Nutzer können die Registrierung über ein Captive Portal, einen Weblink, einen QR-Code, eine Staff-Connect-Seite oder eine integrierte Business-Anwendung starten.
Nach erfolgreicher Verifizierung und Autorisierung kann Wiacom die konfigurierte Methode für den Netzwerkzugang bereitstellen – ohne dass die IT ein gemeinsames WLAN-Passwort verteilen muss.
Mitarbeitende → Registrierung → Verifizierung der Unternehmensidentität → Zugriffsrichtlinie → WiFi Pass / Passpoint Connect → Enterprise-WLAN
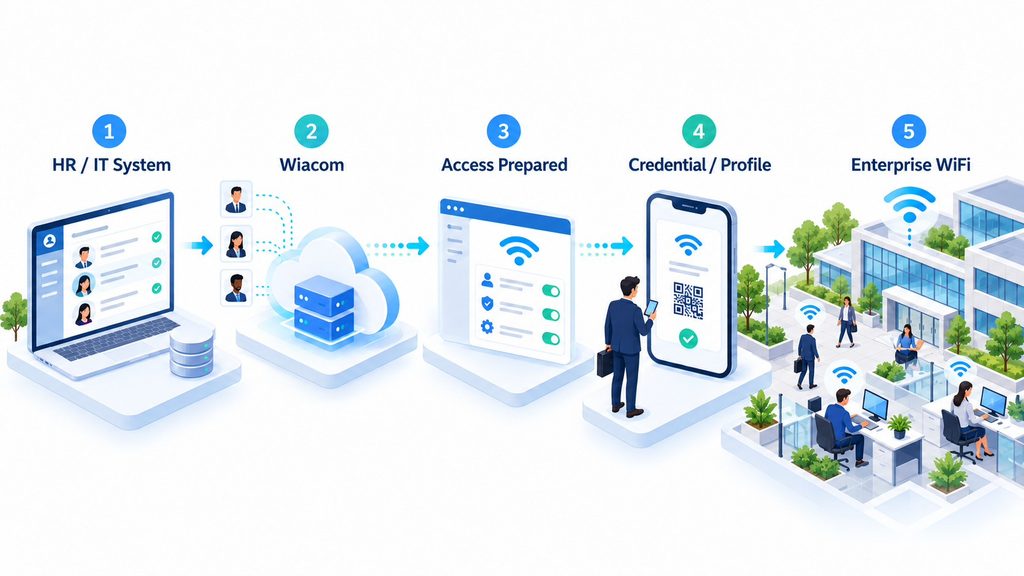
Identitätsbasierte WLAN-Bereitstellung
Wiacom verknüpft die Registrierung verifizierter Nutzer mit der Bereitstellung individueller WLAN-Zugangsdaten oder -Profile.
Mit WiFi Pass können berechtigte Nutzer nach der Registrierung im Captive Portal in kompatiblen Netzwerken einen eindeutigen Pre-Shared Key erhalten.
Mit Passpoint Connect erhalten verifizierte Nutzer die Bereitstellungsinformationen, die zum Herunterladen und Installieren eines Passpoint-/Hotspot-2.0-Profils auf unterstützten Geräten erforderlich sind.
Nutzer verifiziert → Zugriffsmethode ausgewählt → Eindeutiger PSK oder Passpoint-Profil → WLAN-Verbindung
Die Bereitstellung des Zugriffs lässt sich nach Standort, Nutzergruppe, Gerätekompatibilität und den Fähigkeiten der zugrunde liegenden WLAN-Infrastruktur konfigurieren.
Identitäts- und richtlinienbasierter Zugriff
Informationen aus einem Identitätsanbieter, einem Registrierungsprozess oder einem autorisierten Geschäftssystem können helfen, die passende Onboarding- und Zugriffsrichtlinie zu bestimmen.
Je nach Integration können Richtlinien Attribute wie die folgenden nutzen:
- Identitätsanbieter oder Tenant;
- zugelassene E-Mail-Domain;
- Benutzergruppe oder Abteilung;
- Status als Mitarbeiter oder externer Dienstleister;
- Büro, Standort oder Filiale;
- Benutzerrolle und Zugriffsberechtigung;
- Registrierungs- oder Verifizierungsstatus;
- Zugriffsdauer und Ablauf;
- Gerätekategorie;
- weitere autorisierte Attribute aus Identitäts- oder Geschäftssystemen.
So können Unternehmen Enterprise-SSO, Self-Service-Registrierung, individuelle Zugangsdaten und standortspezifischen WLAN-Zugriff kombinieren, ohne allen Nutzern dieselbe Onboarding-Methode vorzuschreiben.
Unternehmensanwendungen, Mitarbeiterportale und WLAN-APIs
Das WLAN-Onboarding kann Teil des bestehenden digitalen Arbeitsplatzes und der Employee Experience der Organisation werden.
Über unterstützte APIs und individuelle Integrationen können Business-Anwendungen oder Mitarbeiterportale mit Wiacom interagieren, um die Registrierung auszulösen und die passende WLAN-Zugriffsmethode vorzubereiten.
Zum Beispiel:
Mitarbeiterportal → Authentifizierter Nutzer → Wiacom-Integration → WiFi Pass / Passpoint Connect → Büro-WLAN
Derselbe Ansatz lässt sich auf freigegebene Portale für externe Dienstleister, Unternehmensanwendungen und weitere identitätsbasierte Geschäftsprozesse ausweiten.
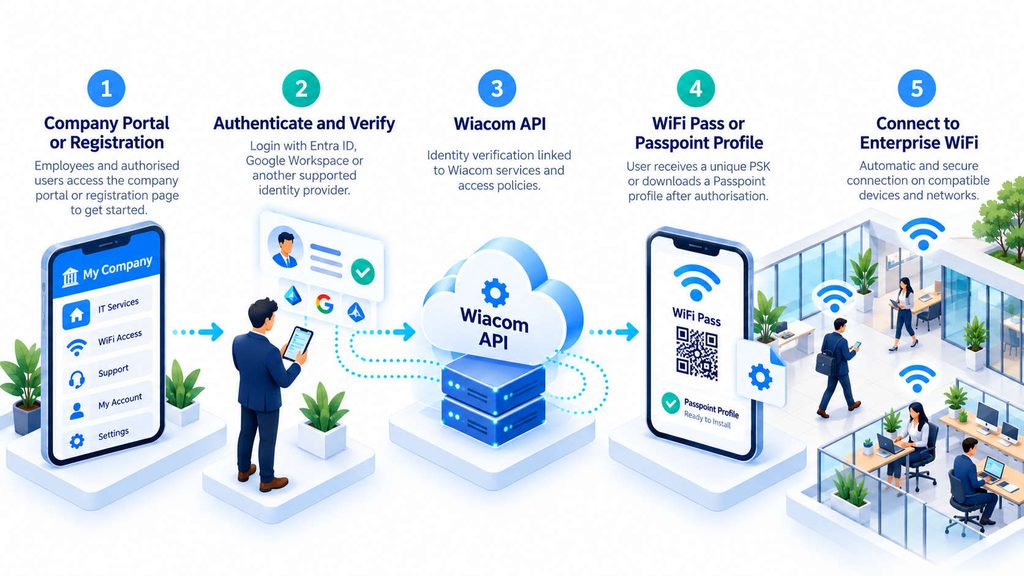
Guest Connect und Captive Portal
Besucher und externe Dienstleister benötigen nicht zwangsläufig dasselbe Authentifizierungsverfahren wie festangestellte Mitarbeitende.
Wiacom bietet konfigurierbare Abläufe mit Guest Connect und Captive Portal für Geschäftsbesucher, Kunden, externe Dienstleister, Partner und Veranstaltungsteilnehmer.
Zu den Onboarding-Optionen für Gäste gehören:
- Registrierung und Verifizierung per E-Mail;
- Verifizierung per Telefon und OTP;
- unterstützte Social-Login-Anbieter;
- Registrierung per QR-Code oder Weblink;
- Nutzungsbedingungen und Datenschutzhinweise;
- Einholung der Einwilligung, wo erforderlich;
- zeitlich begrenzter Zugriff;
- Vorregistrierung und Besucherprozesse;
- Onboarding für Veranstaltungen und Konferenzen;
- Wiedererkennung wiederkehrender Nutzer, sofern konfiguriert.
Guest Connect kann unabhängig von der ersten WLAN-Verbindung arbeiten, sodass sich Besucher schon vor der Ankunft oder vor dem Verbinden mit dem Netzwerk registrieren können.
Nach erfolgreicher Verifizierung können kompatible Installationen zusätzlich die Bereitstellung eines Passpoint-Profils für die spätere automatische WLAN-Verbindung anbieten.
BYOD-, Geräte- und IoT-Onboarding
Nicht jedes Gerät in einer Unternehmensumgebung hat einen Browser oder unterstützt eine interaktive Benutzerauthentifizierung.
Wiacom kann das Onboarding kompatibler Geräte unterstützen, zum Beispiel:
- private Laptops und Smartphones von Mitarbeitenden;
- Drucker und Multifunktionsgeräte;
- Displays in Besprechungsräumen;
- Videokonferenzsysteme;
- Smart-TVs und Digital Signage;
- Betriebsterminals;
- Gebäudemanagement-Geräte;
- Lager- und Logistikgeräte;
- weitere unterstützte IoT-Geräte und Geräte ohne Browser.
Je nach Fähigkeiten der Infrastruktur können Geräte einem Besitzer, einer Abteilung, einem Standort oder einem Lebenszyklus zugeordnet und mit individuellen Zugangsdaten oder einer passenden Zugriffsmethode bereitgestellt werden.
WiFi Pass kann für kompatible Geräte individuelle PSK-Zugangsdaten bereitstellen und vermeidet so die unnötige Abhängigkeit von einem einzigen Passwort für die gesamte Organisation.
Ein Unternehmen. Mehrere WLAN-Zugriffsmethoden.
Wiacom verbindet Identitätsprüfung und Onboarding mit der jeweils passenden WLAN-Zugriffstechnologie für Mitarbeitende, Gäste, externe Dienstleister und Geräte auf kompatibler vorhandener Infrastruktur.
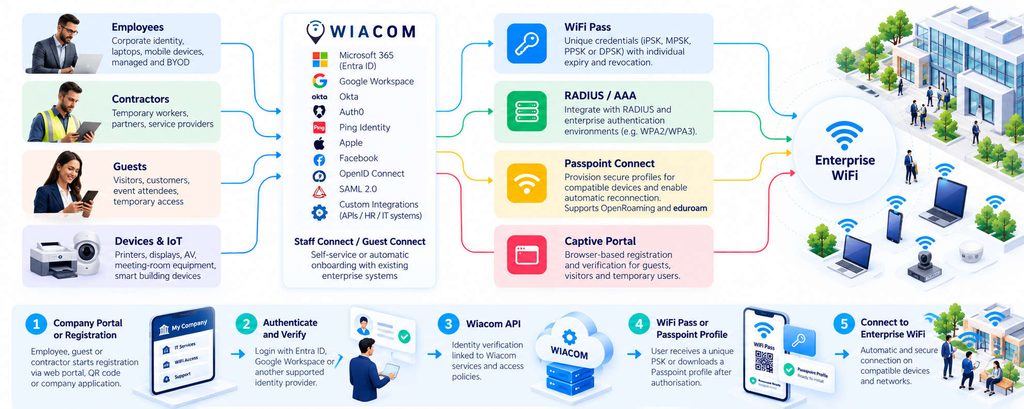
Identitätsbasierter WLAN-Zugriff mit WiFi Pass und Passpoint Connect
Wiacom vereint Nutzerregistrierung, Identitätsprüfung und Bereitstellung des Netzwerkzugriffs in konfigurierbaren Enterprise-WLAN-Abläufen.
Nach erfolgreicher Registrierung und Autorisierung über Captive Portal, Guest Connect oder Staff Connect kann den Nutzern die Zugriffsmethode angeboten werden, die ihr Gerät und ihre Netzwerkumgebung unterstützen.
WiFi Pass – individuelle Pre-Shared Keys
Wiacom WiFi Pass ist Teil von Identity & Network Services und kann für jeden Unternehmensstandort individuell konfiguriert werden.
Nach Abschluss des konfigurierten Registrierungs- und Autorisierungsprozesses im Captive Portal können berechtigte Nutzer einen eindeutigen WLAN-Pre-Shared-Key für das vorgesehene Netzwerk erhalten.
Je nach zugrunde liegender Infrastruktur kann WiFi Pass kompatible herstellerspezifische Technologien wie iPSK, MPSK, PPSK, DPSK oder gleichwertige Mechanismen für individuelle PSK nutzen.
Individuelle Zugangsdaten helfen Organisationen, den Nutzerzugriff zu verwalten, ohne allen dasselbe gemeinsame WLAN-Passwort auszuhändigen.
Registrierung im Captive Portal → Nutzerverifizierung → Eindeutige WiFi-Pass-Zugangsdaten → WLAN-Zugriff
Passpoint Connect – sichere Bereitstellung von WLAN-Profilen
Wiacom Passpoint Connect ermöglicht die sichere Bereitstellung von WLAN-Profilen mit Passpoint-/Hotspot-2.0-Technologie auf kompatiblen Geräten und Netzwerken.
Nach erfolgreicher Nutzerverifizierung über Captive Portal, Guest Connect oder Staff Connect kann Wiacom die Informationen und den Bereitstellungsablauf anzeigen, die zum Herunterladen und Installieren eines Passpoint-Profils nötig sind.
Sobald das Profil installiert ist, können sich kompatible Geräte automatisch authentifizieren und neu verbinden, wenn sie ein teilnehmendes WLAN-Netzwerk erkennen – ohne die ursprüngliche Registrierung zu wiederholen.
Nutzerregistrierung → Identitätsprüfung → Download des Passpoint-Profils → Installation des Profils → Automatische WLAN-Wiederverbindung
Passpoint Connect kann Mitarbeitende, externe Dienstleister, Geschäftsgäste und wiederkehrende Besucher unterstützen, soweit Installation und Gerätefähigkeiten dies zulassen.
RADIUS / AAA und Enterprise-WLAN-Authentifizierung
Wiacom unterstützt außerdem die RADIUS-/AAA-Integration mit kompatiblen WLAN-Umgebungen, einschließlich unterstützter WPA2/WPA3-Enterprise-Authentifizierung und Abläufen für den Netzwerkzugriff.
Identitätsprüfung im Captive Portal, Bereitstellung von WiFi-Pass-Zugangsdaten und native WPA-Enterprise-Authentifizierung sind getrennte Mechanismen, die sich je nach Netzwerkdesign kombinieren lassen.
Captive Portal und Gäste-WLAN
Bieten Sie browserbasierte Registrierung, Verifizierung, Einwilligung und Netzwerkautorisierung für Besucher, externe Dienstleister und andere temporäre Nutzer.
Das Captive Portal kann auch als erste Stufe der Identitätsprüfung dienen, bevor individuelle WiFi-Pass-Zugangsdaten oder Passpoint-Profile bereitgestellt werden.
Nutzen Sie Ihr vorhandenes Enterprise-WLAN weiter
Wiacom verlangt von Organisationen nicht, ihre bestehende Authentifizierungsinfrastruktur auszutauschen oder alle Standorte auf denselben WLAN-Hersteller zu vereinheitlichen.
Unternehmen können je nach Möglichkeiten des jeweiligen Standorts identitätsbasiertes Onboarding, WiFi Pass, Passpoint, Guest Connect, Staff Connect, Captive Portal, RADIUS-Integration und WLAN-Analytics ergänzen.
Eine Identitäts- und Onboarding-Ebene. Mehrere WLAN-Zugriffstechnologien. Vorhandene Netzwerkinfrastruktur.
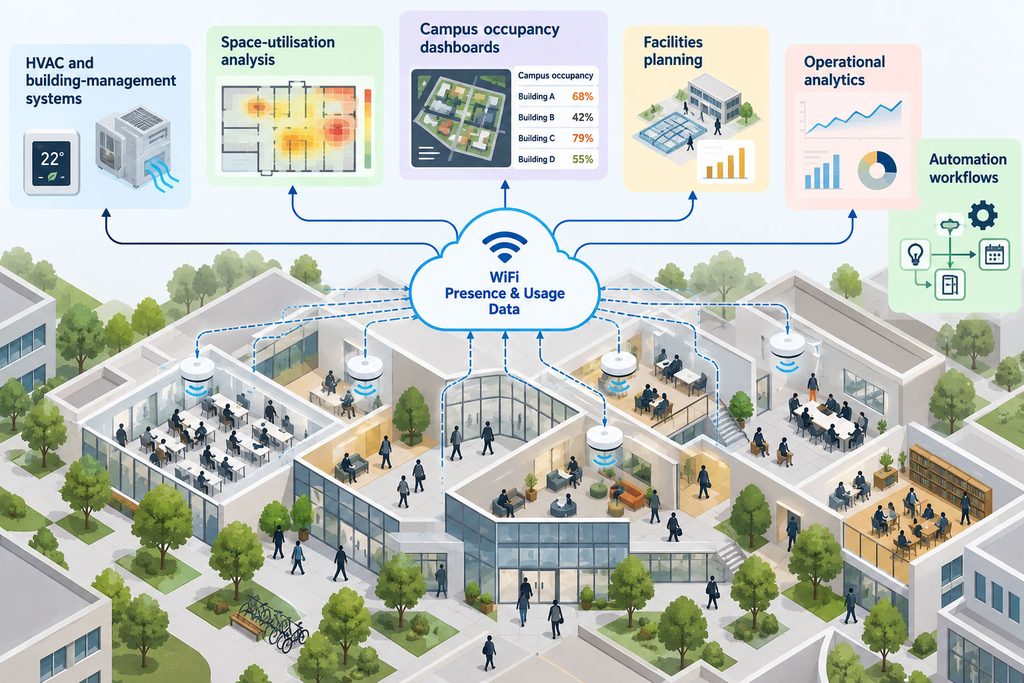
Vom Enterprise-WLAN-Datenstrom zur Workplace Intelligence
Ein Enterprise-WLAN kann mehr als Konnektivität bieten. Sind die erforderlichen Netzwerkdaten verfügbar, kann Wiacom Organisationen dabei unterstützen, aus dem WLAN abgeleitete Informationen zu Anwesenheit, Standort und Nutzung in übergeordneten Betriebssystemen zu verwenden.
Je nach Infrastruktur können aggregierte Anwesenheits- und Belegungsindikatoren folgende Bereiche unterstützen:
- Analyse der Büroauslastung;
- Auslastung von Arbeitsplätzen und Besprechungsräumen;
- Gebäudemanagementsysteme;
- Abläufe zur Optimierung von Klimatisierung und Energie;
- Facility- und Kapazitätsplanung;
- standortübergreifende Betriebs-Dashboards;
- Besucher- und Standortanalysen;
- Business Intelligence und Automatisierung.
So können Organisationen geeignete WLAN-Informationen als weiteren Input für das Workplace-Management und betriebliche Entscheidungen nutzen.
Welche Anwendungsfälle umsetzbar sind, hängt von Datenverfügbarkeit, Genauigkeit, Netzwerkfähigkeiten und den geltenden Datenschutzanforderungen ab.
Enterprise-WLAN-Daten mit Analytics, KI und Automatisierung verbinden
Moderne Organisationen verbinden Identitäts-, Infrastruktur-, Betriebs- und Workplace-Systeme zunehmend mit Analytics- und Automatisierungsplattformen.
Betreibt eine Organisation eine freigegebene Analytics-, KI- oder Datenplattform, kann Wiacom über unterstützte APIs und individuelle Integrationen kontrollierte Integrationspunkte für relevante WLAN- und Netzwerkzugriffsinformationen bereitstellen.
Je nach Installation können folgende Informationen verfügbar sein:
- WLAN-Registrierungs- und Authentifizierungsereignisse;
- Zugriffsinformationen zu Nutzern und Geräten;
- Aktivität an Standorten oder in Gebäuden;
- Anwesenheits- und Belegungsindikatoren;
- Netzwerknutzung und betriebliche Trends;
- Geräte- und Verbindungsstatus;
- WLAN-Analytics und historische Berichte.
Enterprise-WLAN → Identitäts- & Netzwerkdaten → Geschäftssysteme → Analytics, Automatisierung & KI
Integrationen lassen sich an den Informationssicherheitsrichtlinien, Datenschutzanforderungen und Data-Governance-Vorgaben der Organisation ausrichten.
Wiacom stellt die Ebene für Netzwerkidentität, Zugriff und Integration bereit; die Organisation muss ihre bestehende Analytics- oder KI-Plattform nicht ersetzen.
Enterprise-WLAN über Infrastrukturen mehrerer Hersteller
Verteilte Unternehmen betreiben häufig unterschiedliche WLAN-Plattformen an Büros, Filialen, Gebäuden, übernommenen Standorten und Infrastrukturgenerationen.
Wiacom ist herstellerunabhängig und bietet eine gemeinsame Ebene für Identität, Onboarding, Zugriff und Integration über kompatible WLAN-Infrastruktur hinweg.
Das hilft Organisationen, das Onboarding von Mitarbeitenden, externen Dienstleistern, Gästen und Geräten zu vereinheitlichen, ohne dass jeder Standort denselben Netzwerkhersteller einsetzen muss.
Zu den unterstützten Umgebungen können gehören:
- Cisco Meraki;
- Cisco WLC;
- HPE Aruba;
- Ruckus;
- UniFi;
- Cambium;
- Fortinet;
- MikroTik;
- TP-Link Omada;
- weitere kompatible WLAN-Infrastruktur.
Welche Funktionen wie Captive Portal, RADIUS, individuelle PSK und Passpoint möglich sind, hängt vom Netzwerkhersteller, den Gerätemodellen, der Firmware und den verfügbaren Integrationsmethoden ab.
Wiacom kann Installationen mit mehreren Standorten und MSP-verwaltete Umgebungen unterstützen, in denen Netzwerke verschiedener Hersteller nebeneinander bestehen müssen.
Enterprise-WLAN mit Identitäts-, NMS- und Geschäftssystemen integrieren
WLAN-Authentifizierung und -Onboarding müssen nicht in einem WLAN-Controller isoliert bleiben.
Über APIs, Webhooks und unterstützte individuelle Integrationen kann Wiacom relevante WLAN-Informationen und -Abläufe mit kompatiblen Unternehmenssystemen verbinden, darunter:
- Microsoft Entra ID und unterstützte Identitätsanbieter;
- Enterprise-SSO- und Authentifizierungsplattformen;
- Network-Management-Systeme (NMS);
- Anwendungen für Mitarbeitende und externe Dienstleister;
- Service-Management- und IT-Betriebssysteme;
- CRM- und Customer-Engagement-Plattformen;
- Analytics- und Business-Intelligence-Systeme;
- Gebäudemanagement- und Workplace-Plattformen;
- Unternehmens-APIs und individuelle Anwendungen;
- freigegebene KI- und Automatisierungsplattformen.
Ziel ist es, Identitäts-, Zugriffs- und Betriebsinformationen aus dem WLAN auch außerhalb der WLAN-Verwaltungskonsole nutzbar zu machen, wo dies technisch sinnvoll ist.
Transparenz und Governance beim Zugriff
Wo unterstützt, verbessern Registrierungsdaten, Authentifizierungsereignisse und individuelle Zugangsdaten die Nachvollziehbarkeit gegenüber anonymem Zugriff mit gemeinsamem Passwort.
Diese Funktionen können zu einer umfassenderen Governance des Netzwerkzugriffs und zu NIS2-bezogenen Sicherheitsprogrammen beitragen – abhängig von den regulatorischen Pflichten der Organisation und der Umsetzung.
Cisco-Meraki-Integration & Cisco-Ökosystem
Cisco Developer Worldwide Partner • Direkte Cisco-Meraki-API-Integration • Zwei Anwendungen im Cisco Networking App Marketplace gelistet
Wiacom integriert sich direkt in kompatible Cisco-Meraki-Netzwerke über die Meraki Dashboard API, sodass WLAN-Onboarding, Gästeidentität und Abläufe für den Netzwerkzugriff mit der vorhandenen Meraki-Infrastruktur zusammenarbeiten.
Wiacom ist außerdem Cisco Developer Worldwide Partner und mit zwei Anwendungen im Cisco Networking App Marketplace gelistet:
- Wiacom Guest WiFi – Captive Portal, Gästeidentität, Einwilligung, Kundenansprache und WLAN-Analytics.
- Wiacom | Guest Connect – Onboarding per URL und QR-Code, das unabhängig vom ersten Verbindungsablauf über das Captive Portal funktionieren kann.
Für Unternehmen mit Cisco Meraki kann Wiacom kompatible bestehende Umgebungen um Gäste-Onboarding, Identitätsintegration, Zugriffsabläufe und Integrationen mit Geschäftssystemen erweitern.
Wiacom bleibt herstellerunabhängig, sodass Meraki-Standorte neben Filialen mit anderen kompatiblen WLAN-Plattformen bestehen können.
Umsetzung von Enterprise-WLAN, MSP-Integration und technischer Support
Wiacom liefert nicht nur Enterprise-WLAN-Software.
Wir arbeiten mit internen IT-Teams, MSPs, Netzwerkintegratoren und Organisationen mit mehreren Standorten zusammen, um die erforderlichen Identitäts-, Onboarding- und Zugriffsabläufe umzusetzen und zu betreiben.
Zu den Implementierungs- und Technikleistungen können gehören:
- Implementierung von Captive Portal;
- Abläufe mit Guest Connect und Staff Connect;
- Integration von Microsoft Entra ID und Unternehmensidentität;
- Konfiguration der OIDC- und SAML-Authentifizierung;
- Einführung von WiFi Pass und Bereitstellung individueller PSK;
- Bereitstellung von Passpoint Connect / Hotspot 2.0;
- Konfiguration von WLAN-Controller und SSID;
- RADIUS-/AAA-Integration;
- kompatible WPA2/WPA3-Enterprise-Abläufe;
- BYOD- und IoT-Onboarding;
- Rollout und Konfiguration an mehreren Standorten;
- API-, Webhook- und NMS-Integration;
- Fehleranalyse in WLAN-Umgebungen mit mehreren Herstellern;
- erweiterte Fehleranalyse bei Authentifizierung und Konnektivität;
- laufende autorisierte Konfigurationsänderungen und technischer Support.
Für Organisationen, die Infrastruktur mehrerer WLAN-Hersteller betreiben, bietet Wiacom einen gemeinsamen Betriebsansatz und berücksichtigt zugleich die netzwerkspezifischen Fähigkeiten jeder Umgebung.
Wiacom kann daher als Softwareplattform, Integrationspartner und technische Betriebsebene rund um eine Enterprise-WLAN-Installation fungieren.
FAQ zu Identität und Zugriff im Enterprise-WLAN
Was ist eine Identitäts- und Zugriffsplattform für Enterprise-WLAN?
Eine Identitäts- und Zugriffsplattform für Enterprise-WLAN steuert, wie sich Mitarbeitende, externe Dienstleister, Besucher und Geräte registrieren, authentifizieren und Netzwerkzugriff erhalten. Wiacom kombiniert Captive Portal, Anbindung von Identitätsanbietern, individuelle WLAN-Zugangsdaten, Passpoint-Bereitstellung, RADIUS und zugehörige Zugriffsabläufe in kompatiblen Unternehmensnetzwerken.
Kann Wiacom Microsoft Entra ID für die WLAN-Authentifizierung nutzen?
Ja. Wiacom unterstützt die Integration von Microsoft Entra ID über OpenID Connect für WLAN-Registrierung und Onboarding, einschließlich der organisationsweiten Microsoft-365-Authentifizierung mit Tenant-Autorisierung und unterstützten Domain- oder Gruppenbeschränkungen. Nach der Verifizierung können berechtigte Nutzer die konfigurierte WLAN-Zugriffsmethode erhalten.
Welche Identitätsanbieter unterstützt Wiacom?
Wiacom unterstützt Microsoft Entra ID, Google Workspace, Okta, Auth0, Ping Identity, Apple, Facebook, generische OpenID-Connect-Anbieter und generische SAML-2.0-Integrationen. Das verfügbare Protokoll hängt vom Anbieter und vom konfigurierten Authentifizierungsablauf ab.
Können Mitarbeitende nach der Registrierung ein eindeutiges WLAN-Passwort erhalten?
Ja. Wiacom WiFi Pass lässt sich pro Standort so konfigurieren, dass nach erfolgreicher Registrierung und Autorisierung im Captive Portal ein individueller Pre-Shared Key bereitgestellt wird. Die zugrunde liegende WLAN-Infrastruktur muss dafür einen kompatiblen Mechanismus für individuelle PSK unterstützen, etwa iPSK, MPSK, PPSK oder DPSK.
Lassen sich WiFi-Pass-Zugangsdaten unabhängig verwalten?
Auf unterstützter Infrastruktur lassen sich individuelle Zugangsdaten verwalten, befristen oder widerrufen, ohne das gemeinsame WLAN-Passwort für alle Nutzer zu ändern. Welche Funktionen zur Verwaltung der Zugangsdaten verfügbar sind, hängt von der Netzwerkintegration ab.
Kann Wiacom nach der Registrierung im Captive Portal Passpoint-Profile bereitstellen?
Ja. Nach erfolgreicher Verifizierung über Captive Portal, Guest Connect oder Staff Connect kann Wiacom Passpoint Connect die Bereitstellungsinformationen anzeigen, mit denen Nutzer ein Passpoint-/Hotspot-2.0-Profil herunterladen und installieren. Kompatible Geräte können sich danach in teilnehmenden Netzwerken automatisch authentifizieren und neu verbinden.
Was ist der Unterschied zwischen WiFi Pass und Passpoint Connect?
WiFi Pass stellt in kompatiblen Netzwerken einen individuellen Pre-Shared Key bereit. Passpoint Connect ermöglicht die sichere Bereitstellung von WLAN-Profilen mit Hotspot-2.0-Technologie. Beide können den Abläufen für Identitätsprüfung und Onboarding von Wiacom folgen, nutzen aber unterschiedliche Mechanismen für den Netzwerkzugriff.
Unterstützt Wiacom BYOD für Mitarbeitende und externe Dienstleister?
Ja. Wiacom unterstützt Self-Service-Registrierung und identitätsbasiertes Onboarding für kompatible Geräte von Mitarbeitenden und externen Dienstleistern. Die Zugriffsmethoden richten sich nach der Unternehmensrichtlinie, den Gerätefähigkeiten und dem zugrunde liegenden WLAN-Netzwerk.
Kann Wiacom Drucker und IoT-Geräte onboarden?
Ja. Wiacom kann das kontrollierte Onboarding kompatibler Drucker, Displays, Betriebsgeräte und IoT-Geräte ohne Browser unterstützen. Welche Authentifizierungsmethoden verfügbar sind, hängt von den Gerätefähigkeiten und der WLAN-Infrastruktur ab.
Kann Wiacom mit RADIUS und WPA2/WPA3 Enterprise arbeiten?
Ja. Wiacom lässt sich in kompatible RADIUS-/AAA- und WPA2/WPA3-Enterprise-Umgebungen integrieren. Native Enterprise-Authentifizierung und die Registrierung im Captive Portal über einen Identitätsanbieter sind unterschiedliche Abläufe, die sich bei entsprechender Unterstützung kombinieren lassen.
Kann Wiacom mehrere Büros und Filialen unterstützen?
Ja. Wiacom unterstützt Umgebungen mit mehreren Standorten und konfigurierbaren Onboarding- und Zugriffsdiensten je Standort. Organisationen können Mitarbeitende, Gäste und Abläufe für den Netzwerkzugriff über kompatible, verteilte WLAN-Infrastruktur hinweg verwalten.
Muss für Wiacom vorhandene WLAN-Hardware ersetzt werden?
Nicht unbedingt. Wiacom arbeitet oberhalb kompatibler vorhandener WLAN-Infrastruktur. Welche Funktionen von Captive Portal, WiFi Pass, Passpoint und RADIUS verfügbar sind, hängt von Hersteller, Controller, Firmware und unterstützten Integrationsmethoden ab.
Kann Wiacom mit verschiedenen WLAN-Herstellern arbeiten?
Ja. Wiacom ist herstellerunabhängig und unterstützt kompatible Umgebungen mit mehreren Herstellern, darunter Cisco Meraki, Cisco WLC, HPE Aruba, Ruckus, UniFi, Cambium, Fortinet, MikroTik, TP-Link Omada und weitere Infrastruktur.
Lassen sich WLAN-Daten in Gebäudemanagementsysteme integrieren?
Möglicherweise. Sind geeignete WLAN-Daten zu Anwesenheit, Belegung oder Betrieb verfügbar, kann Wiacom relevante Informationen über unterstützte Integrationen für kompatible Gebäudemanagement-, Analytics- und Workplace-Systeme bereitstellen – vorbehaltlich der Anforderungen an Datenschutz und Data Governance.
Kann Wiacom in KI- und Automatisierungsplattformen von Unternehmen integriert werden?
Ja, sofern geeignete APIs oder individuelle Integrationsmethoden vorhanden sind. Relevante WLAN-Daten zu Identität, Authentifizierung, Zugriff und Betrieb können freigegebenen Analytics-, Automatisierungs- oder KI-Systemen entsprechend den Sicherheits- und Datenschutzanforderungen der Organisation zur Verfügung gestellt werden.
Kann Wiacom MSPs unterstützen, die gemischte WLAN-Umgebungen betreiben?
Ja. Wiacom kann mit Managed Service Providern und Netzwerkintegratoren zusammenarbeiten, um identitätsbasiertes Onboarding, WLAN-Zugriff an mehreren Standorten, herstellerspezifische Integrationen, Netzwerk-Fehleranalyse und technischen Betrieb auf kompatibler Infrastruktur umzusetzen.
Enterprise-WLAN auf Identität, individuellem Zugriff und vorhandener Infrastruktur aufbauen
Beim Enterprise-WLAN geht es längst nicht mehr nur um eine SSID und Netzwerkverbindung.
Mitarbeitende brauchen ein komfortables, identitätsbasiertes Onboarding. Externe Dienstleister benötigen kontrollierten Zugriff. Besucher erwarten ein unkompliziertes Gäste-WLAN. BYOD- und IoT-Geräte benötigen unter Umständen individuelle Zugangsdaten. IT-Teams brauchen betriebliche Transparenz über Standorte und WLAN-Hersteller hinweg.
Wiacom führt diese Anforderungen in einer gemeinsamen Ebene für Identität, Onboarding, Netzwerkzugriff, Analytics und Integration zusammen und lässt Organisationen ihre kompatible vorhandene WLAN-Infrastruktur weiter nutzen.
Verbinden Sie Microsoft Entra ID, Google Workspace, Okta und weitere unterstützte Identitätsanbieter mit Ihren Registrierungsabläufen. Stellen Sie nach der Verifizierung individuelle WiFi-Pass-Zugangsdaten aus oder Passpoint-Profile bereit. Übertragen Sie denselben Ansatz auf kompatible Büros, Filialen und verwaltete Netzwerke.
Unternehmensidentität. WiFi Pass. Passpoint Connect. Gäste-WLAN. Vernetzte Geräte. Eine anpassbare Zugriffsplattform.
WiFi-Identität, Zugriff, Engagement und Analytics für Marketing-, IT- und Operations-Teams
US, UK, EU: +40 721 260 892
info@wiacom.ai
© 2026 Wiacom
Alle Rechte vorbehalten


