
Wiacom Passpoint Connect
Passpoint WLAN und Hotspot 2.0 für sichere, automatische Gästeverbindungen
Wiacom Passpoint Connect ermöglicht Geräten die automatische Verbindung zu unterstützten WLAN-Netzwerken nach einer einmaligen Onboarding-Registrierung.
Mit Passpoint (Hotspot 2.0), RADIUS-basierter Authentifizierung und Enterprise-WLAN-Sicherheit können Organisationen ein deutlich nahtloseres Gäste-WLAN-Erlebnis bieten, ohne dass Nutzer bei jeder Rückkehr erneut ein Captive Portal durchlaufen müssen.
Passpoint Connect eignet sich für Hotels, Hospitality-Gruppen, Einzelhandel, Einkaufszentren, Büros, Managed Living, Veranstaltungsorte, Verkehrsumgebungen und weitere öffentliche oder Enterprise-WLAN-Deployments.
Wiacom arbeitet mit kompatibler Multi-Vendor-WLAN-Infrastruktur und unterstützt bei Onboarding, Netzwerkkonfiguration, RADIUS-Integration, Deployment und laufendem technischem Support.
Was ist Passpoint WLAN?
Passpoint, auch bekannt als Hotspot 2.0, ist eine WLAN-Technologie zur Vereinfachung von Netzwerkerkennung, Authentifizierung und sicherer Wiederverbindung.
Statt ein Netzwerk manuell auszuwählen und wiederholt ein Captive Portal zu durchlaufen, kann ein kompatibles Gerät ein bereitgestelltes Passpoint-Profil nutzen, um unterstützte Netzwerke zu erkennen und sich automatisch zu authentifizieren.
Passpoint funktioniert typischerweise mit Enterprise-WLAN-Sicherheit und RADIUS-Authentifizierung, wodurch die Konnektivität einem einzelnen Nutzer oder einer Zugangsdaten-Kennung zugeordnet werden kann, statt einem gemeinsamen WLAN-Passwort.
Für Gäste-WLAN-Umgebungen kann dies ein Erlebnis ermöglichen, das dem Mobilfunk näherkommt:
Einmal registrieren → Passpoint-Profil installieren → zurückkehren → automatisch verbinden.
Passpoint kann ein bestehendes Captive Portal ergänzen, statt es sofort zu ersetzen. Organisationen können weiterhin Captive Portal oder Guest Connect für das erste Onboarding nutzen und gleichzeitig Passpoint für nachfolgende sichere und automatische Verbindungen anbieten.
Passpoint WLAN für Hotels und Hospitality
Hotels kennen den Gast oft, bevor dieser das Haus erreicht.
Wiacom kann Passpoint-WLAN-Onboarding mit bestehenden Hotel-Gästejourneys verbinden, einschließlich Guest Connect, Reservierungs- oder PMS-gesteuerter Workflows, Treueprogrammen, digitalem Check-in und weiterer autorisierter Identitätsquellen.
Ein Hotel kann einen identifizierten Gast einladen, Passpoint Gäste-WLAN vor der Anreise zu aktivieren. Sobald das Passpoint-Profil auf einem unterstützten Gerät installiert ist, kann sich der Gast bei Ankunft am Standort automatisch mit kompatibler WLAN-Infrastruktur verbinden — mittels sicherer WLAN-Authentifizierung.
Das macht Passpoint für Hotels zu einem Teil der gesamten Gästejourney, statt zu einem separaten WLAN-Registrierungsprozess.
Zum Beispiel kennt das Hotel den Gast möglicherweise bereits durch:
- eine Direktreservierung;
- eine ins PMS importierte OTA-Reservierung;
- ein Treueprogramm;
- die mobile App des Hotels;
- digitales Check-in;
- Guest Connect;
- eine bestehende CRM- oder Identitätsplattform.
Wiacom kann diese autorisierten Identitäts- und Reservierungs-Workflows nutzen, um WLAN-Onboarding vor Anreise, individuellen Gästezugang und automatische WLAN-Authentifizierung zu unterstützen.
Für wiederkehrende Gäste kann sich das Erlebnis wandeln von:
WLAN auswählen → Captive Portal öffnen → Daten eingeben → authentifizieren
zu:
Ankommen → automatisch verbinden
Das kann ein nahtloseres und potenziell passwortloses WLAN-Erlebnis bieten, während individuelle Gästeidentität und sichere Authentifizierung erhalten bleiben.
Je nach Deployment kann Hotel-Passpoint-WLAN Wiacom-verwaltete RADIUS-Services nutzen oder sich in die bestehende RADIUS-WLAN-Authentifizierung und Identitätsinfrastruktur des Hotels, der Hotelgruppe oder des Dienstleisters integrieren.
Zugangsrichtlinien und Gültigkeit können ebenfalls mit dem relevanten Gäste- oder Betriebs-Workflow verknüpft werden. So kann WLAN-Zugang beispielsweise vor Anreise bereitgestellt werden, während des gesamten Reservierungszeitraums gültig bleiben und gemäß Checkout oder einer anderen definierten Richtlinie ablaufen.
Für Hotelgruppen kann Wiacom Passpoint über mehrere teilnehmende Standorte hinweg unterstützen und dabei helfen, dass erkannte Gäste sich automatisch verbinden, wenn sie kompatible Standorte besuchen.
Gleichzeitig kann Wiacom weiterhin Gäste-WLAN-Analytics, WLAN-Identität, Einwilligungsprotokolle und First-Party-Daten aus WLAN bereitstellen, soweit anwendbar und zulässig.
Das macht Passpoint WLAN nicht nur für die Verbesserung der Konnektivität geeignet, sondern auch für die Verbindung von Hotel-WLAN mit PMS, CRM, CDP, Treueprogrammen, Gästeidentität und Betriebssystemen.
Passpoint kann Teil einer umfassenderen Wiacom-Hotel-Gäste-WLAN-Strategie sein, die Hotel Gäste WLAN, Guest Connect, PMS-Integration, WiFi Pass, Captive Portal und Gäste-Analytics kombiniert.
Hotels können somit das für jede Gästejourney passende Onboarding- und Authentifizierungsmodell wählen und gleichzeitig eine gemeinsame Identitäts-, Zugangs- und Datenebene beibehalten.
Passpoint und Captive Portal können zusammenarbeiten
Passpoint WLAN erfordert nicht, dass Hotels oder Standorte das Captive Portal aufgeben.
Stattdessen können sich Passpoint- und Captive-Portal-Workflows ergänzen.
Ein Passpoint-Captive-Portal bleibt nützlich für das erstmalige Onboarding, die Verifizierung der Gästeidentität, Einwilligung, Kampagnen, Umfragen und Besucher, die noch kein Passpoint-Profil haben.
Das Captive Portal, Guest Connect oder ein anderer autorisierter Onboarding-Workflow kann die Identität des Nutzers feststellen und das Passpoint-Onboarding einleiten.
Sobald das Passpoint-Profil bereitgestellt wurde, können unterstützte Geräte bei weiteren Besuchen automatische WLAN-Authentifizierung nutzen, ohne dass der Nutzer wiederholt das Captive Portal öffnen und dieselben Informationen erneut eingeben muss.
Das ergibt eine einfache Entwicklung:
Erster Besuch → Onboarding → Passpoint-Profil → automatische künftige WLAN-Verbindung
Für Hotels kann das erste Onboarding auch bereits vor der Anreise des Gastes erfolgen:
Reservierung oder Guest Connect → WLAN-Onboarding vor Anreise → Passpoint-Profil → automatische Verbindung im Hotel
Dieses hybride Modell ermöglicht es Organisationen, die Vorteile des klassischen Captive Portals mit dem Komfort und der Sicherheit von Passpoint WLAN zu kombinieren.
Das Captive Portal kann weiterhin unterstützen:
- Erstregistrierung von Gästen;
- E-Mail- oder Mobil-Verifizierung;
- Einwilligungs- und Datenschutz-Workflows;
- Marketing-Berechtigungen;
- Gästeumfragen;
- Kampagneninhalte;
- CRM- und CDP-Integration;
- First-Party-Datenerfassung;
- Besucher ohne Passpoint-fähiges Gerät.
Passpoint kann dann bereitstellen:
- automatische WLAN-Authentifizierung;
- sicheren Gäste-WLAN-Zugang;
- Konnektivität für wiederkehrende Besuche;
- individuelle WLAN-Identität;
- WPA2/WPA3 Enterprise WLAN-Authentifizierung;
- RADIUS-basierte Gäste-WLAN-Authentifizierung;
- standortübergreifende Konnektivität;
- geringere Abhängigkeit von gemeinsamen WLAN-Passwörtern;
- ein nahtloseres Erlebnis für wiederkehrende Gäste.
Wiacom kann somit Passpoint Gäste-WLAN, Captive Portal, Guest Connect und RADIUS-Authentifizierung innerhalb derselben Gäste-Konnektivitätsstrategie kombinieren, statt Organisationen zu zwingen, nur eine Zugangsmethode zu wählen.
Vom Captive Portal zum erkannten Gäste-WLAN
Passpoint kann auch schrittweise eingeführt werden.
Ein Hotel muss seine bestehende Gäste-WLAN-Journey nicht sofort ersetzen.
Neue oder unbekannte Gäste können weiterhin das bestehende Captive Portal nutzen, während erkannte oder bereits onboardete Gäste schrittweise zu automatischem Passpoint-WLAN-Zugang übergehen können.
Eine typische Hotel-Journey kann sich damit entwickeln zu:
Unbekannter Gast → Captive Portal oder Guest Connect → Identität festgestellt → Passpoint-Onboarding → erkannter Gast → automatisches WLAN bei künftigen Besuchen
Dieser Ansatz ermöglicht es Hotels, vertraute Gäste-WLAN-Workflows beizubehalten und gleichzeitig eine dauerhaftere WLAN-Identitätsebene für wiederkehrende Gäste einzuführen.
Für Hotelgruppen kann sich dies über einen einzelnen Standort hinaus erstrecken. Ein in einem teilnehmenden Hotel onboardeter Gast kann potenziell dieselbe Passpoint-Identität nutzen, um sich automatisch bei anderen kompatiblen Standorten zu verbinden — gemäß den Zugangs- und Authentifizierungsrichtlinien der Gruppe.
Passpoint, Identität und MAC-Adress-Randomisierung
Moderne mobile Betriebssysteme können private oder randomisierte MAC-Adressen verwenden, was die klassische gerätebasierte Erkennung weniger zuverlässig macht.
Passpoint bietet ein alternatives Modell, das auf bereitgestellten Zugangsdaten und authentifiziertem Netzwerkzugang basiert, statt sich allein auf eine Geräte-MAC-Adresse zu verlassen.
Für Organisationen, die Wiacom-Analytics und Kundenidentitätsfunktionen nutzen, kann Passpoint daher helfen, eine dauerhaftere Beziehung zwischen autorisierter Konnektivität und dem Nutzer bzw. der Zugangsdaten-Kennung herzustellen — unter Einhaltung der geltenden Datenschutz- und Einwilligungsanforderungen.
Das ist besonders nützlich in Umgebungen mit wiederkehrenden Besuchern, etwa Hotels, Einzelhandelsstandorten, Einkaufszentren, Managed Living, Arbeitsplätzen und Verkehrsstandorten.
Sicheres Passpoint WLAN über bestehende Infrastruktur
Wiacom Passpoint Connect bietet automatische, identitätsbasierte WLAN-Konnektivität für Gäste und Nutzer über kompatible öffentliche und Enterprise-WLAN-Umgebungen hinweg.
Nach initialem Onboarding und Profil-Provisioning können unterstützte Geräte teilnehmende Netzwerke erkennen und sich automatisch mittels Enterprise-WLAN-Sicherheit und individueller Zugangsdaten authentifizieren.
Wiacom ist darauf ausgelegt, mit kompatibler bestehender WLAN-Infrastruktur zu arbeiten, statt Organisationen zu zwingen, ihr gesamtes Netzwerk zu ersetzen. Unser Team unterstützt bei Passpoint- und Hotspot-2.0-Konfiguration, RADIUS-Integration, SSID- und Sicherheitseinstellungen, Onboarding, Tests und laufendem technischem Betrieb.
Das ermöglicht es Hotels, Unternehmen, MSPs, ISPs und standortübergreifenden Organisationen, Passpoint WLAN einzuführen, während sie die Kontrolle über ihre bestehende Netzwerk- und Identitätsarchitektur behalten.
Vom Gäste-WLAN-Zugang zu First-Party-Daten
Passpoint tut mehr, als die wiederholte Login-Reibung beim WLAN zu beseitigen.
Als Teil der umfassenderen Wiacom-Plattform genutzt, kann authentifizierter WLAN-Zugang zu einer einwilligungsbewussten First-Party-Kundendatenstrategie beitragen.
Je nach Deployment können Organisationen WLAN-Identität und Zugangsinformationen verbinden mit:
- Captive-Portal- und Guest-Connect-Registrierungen;
- PMS- und Buchungssystemen;
- CRM- und CDP-Plattformen;
- Treueprogrammen;
- Standort- und Präsenz-Analytics;
- Kundenengagement;
- APIs und weiteren autorisierten Business-Systemen.
So wird WLAN Teil einer umfassenderen Identitäts- und Kundendatenarchitektur, statt als isolierter Konnektivitätsservice zu funktionieren.
Mit angemessener Einwilligung und Governance können relevante WLAN-Identitäts-, Präsenz- und Engagement-Daten auch über unterstützte APIs und Integrationen für CRM, CDP, Analytics, Automatisierung und KI-Systeme als Teil einer umfassenderen First-Party-Datenstrategie bereitgestellt werden.
Für die Nutzer (Gäste)
Sicheres WLAN, das sich von selbst verbindet
Mit Wiacom Passpoint Connect verbinden sich Nutzer einmal mit öffentlichem und Enterprise-WLAN und bleiben automatisch verbunden — in Hotels, Cafés, Veranstaltungsorten und Geschäftsstandorten.
Sichere und verschlüsselte WLAN-Verbindung
Automatische Verbindung für alle Ihre Geräte
Kein erneutes Eingeben des Passworts nötig

Für Unternehmen, Standorte oder Netzwerkbetreiber
Sicherer WLAN-Zugang, individuelle Identität und betriebliche Kontrolle
Während Nutzer von nahtloserer Konnektivität profitieren, können Organisationen Passpoint WLAN mit individueller Authentifizierung, RADIUS-Zugangsrichtlinien, Gästeidentität, Analytics und Integrationen mit bestehenden Business-Systemen kombinieren.
Über die umfassendere Wiacom-Plattform kann Passpoint sich auch mit Captive Portal, Guest Connect, PMS, CRM, CDP, Treueplattformen und autorisierten First-Party-Daten-Workflows verbinden.
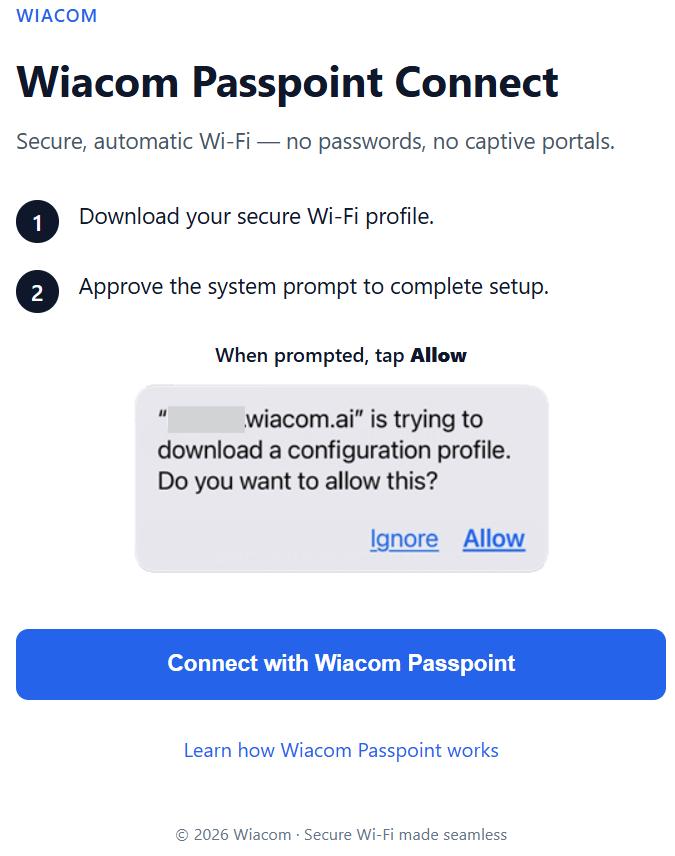
So funktioniert Passpoint WLAN
Einmaliges Onboarding. Automatische Wiederverbindung.
- Der Nutzer durchläuft einen autorisierten Onboarding- oder Identitäts-Workflow.
- Ein Passpoint-Profil wird auf dem unterstützten Gerät bereitgestellt.
- Das Gerät erkennt kompatible teilnehmende WLAN-Netzwerke.
- Das Gerät authentifiziert sich automatisch mittels der konfigurierten Passpoint- und RADIUS-Zugangsdaten.
Nach dem Provisioning können sich wiederkehrende Nutzer verbinden, ohne wiederholt den vollständigen Captive-Portal- oder Login-Prozess zu durchlaufen.
So funktioniert es – entlang der Journey
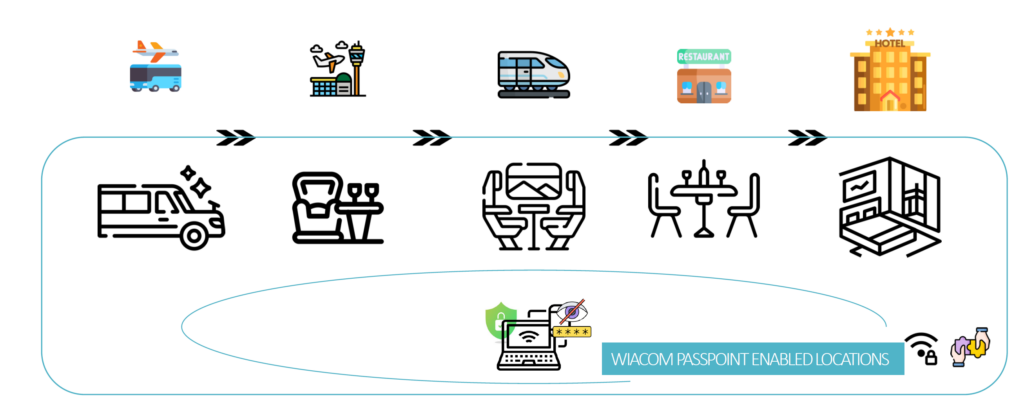
Passpoint, Hotspot 2.0 und OpenRoaming
Passpoint ist die zugrunde liegende Technologie, die es Geräten ermöglicht, kompatible WLAN-Netzwerke automatisch zu erkennen und sich sicher zu authentifizieren.
OpenRoaming erweitert dieses Modell durch föderierte Identität und Roaming zwischen teilnehmenden Netzwerken und Identitätsanbietern.
Wiacom Passpoint Connect ist um identitätsbasierten WLAN-Zugang herum konzipiert und kann OpenRoaming-orientierte Deployment-Modelle unterstützen, sobald Föderationsfunktionen für die erforderliche Umgebung aktiviert sind.
Passpoint-WLAN-Deployment, Hotspot-2.0-Integration und technischer Support
Die Einführung von Passpoint WLAN oder Hotspot 2.0 umfasst mehr als das Aktivieren einer Funktion in einem Software-Dashboard.
Ein produktives Deployment kann die Koordination zwischen WLAN-Infrastruktur, SSID- und Sicherheitseinstellungen, RADIUS-Authentifizierung, Identitätssystemen, Onboarding-Workflows und kompatiblen Endgeräten erfordern.
Wiacom arbeitet mit Organisationen, MSPs, ISPs und WLAN-Integratoren zusammen, um Passpoint-Gäste-WLAN-Umgebungen über kompatible Netzwerkinfrastruktur hinweg zu entwerfen, zu konfigurieren, zu testen und zu betreiben.
Je nach Projekt kann Wiacom bei autorisierten Konfigurationsänderungen innerhalb der Netzwerkumgebung des Kunden unterstützen oder diese durchführen und dabei mit bestehenden IT-Teams, Dienstleistern und Infrastrukturanbietern zusammenarbeiten.
Passpoint WLAN für MSPs und ISPs
MSPs und ISPs können Wiacom nutzen, um Passpoint WLAN als Teil eines Managed-WLAN-Services über mehrere Kundenumgebungen hinweg anzubieten.
Wiacom bietet zentralisiertes Onboarding und Betriebsmanagement, während jeder Kunde eigene Passpoint-Einstellungen, RADIUS-Infrastruktur, Netzwerkkonfiguration, Identitätsrichtlinien und Zugangsregeln beibehalten kann.
Partner können den Service direkt betreiben oder mit Wiacom bei Implementierung, Controller-Konfiguration, RADIUS-Integration, Fehlerbehebung und laufendem technischem Betrieb zusammenarbeiten.
Unabhängige Passpoint-Umgebungen für jede Organisation
Wiacom kann mehrere unabhängige Passpoint-WLAN-Umgebungen von derselben Plattform aus verwalten.
Jeder Kunde, jede Marke, Standortgruppe oder Organisation kann eigene beibehalten:
- Passpoint-Organisationsdetails;
- Hotspot-2.0-Konfiguration;
- Passpoint-Profile;
- Onboarding-Richtlinien;
- WLAN-Identitätsmodell;
- SSIDs und Netzwerkkonfiguration;
- Authentifizierungsarchitektur;
- RADIUS-Infrastruktur;
- Zugangs- und Gültigkeitsrichtlinien.
So können MSPs, ISPs und Multi-Organisations-Umgebungen Kunden zentral verwalten und gleichzeitig die Passpoint- und WLAN-Authentifizierungsumgebung jedes Kunden logisch getrennt halten.
Kunden müssen sich keine gemeinsame AAA- oder Identitätsarchitektur teilen, nur weil ihre Passpoint-Deployments über dieselbe Plattform verwaltet werden.
Wiacom-verwaltetes oder kundenverwaltetes RADIUS
Wiacom unterstützt unterschiedliche RADIUS-WLAN-Authentifizierungs-Modelle, je nach Infrastruktur und betrieblichen Anforderungen des Kunden.
Eine Organisation kann nutzen:
- Wiacom-verwaltete RADIUS-Authentifizierung;
- den eigenen bestehenden RADIUS-Server;
- eine MSP- oder Dienstleister-RADIUS-Plattform;
- Integration mit bestehender AAA-Infrastruktur;
- Integration mit Enterprise-Identitätssystemen;
- hybride Authentifizierungsarchitekturen.
Das gibt Kunden die Wahl, Wiacom als verwaltete Authentifizierungsebene zu nutzen oder ihre bestehende Identitäts- und RADIUS-Infrastruktur beizubehalten.
Es ermöglicht außerdem, Passpoint in etablierte Enterprise- oder Dienstleister-Umgebungen einzuführen, ohne die gesamte Authentifizierungsarchitektur ersetzen zu müssen.
WLAN-Controller- und Netzwerkintegration
Ein Passpoint-Deployment erfordert außerdem, dass die zugrunde liegende WLAN-Infrastruktur korrekt konfiguriert ist.
Wiacom unterstützt bei kompatibler Controller-, Access-Point- und SSID-Konfiguration, einschließlich:
- Passpoint- und Hotspot-2.0-Einstellungen;
- WPA2/WPA3 Enterprise WLAN;
- 802.1X- und RADIUS-Authentifizierung;
- SSID- und Sicherheitskonfiguration;
- RADIUS-Server- und Shared-Secret-Konfiguration;
- VLAN- und Zugangsrichtlinien-Integration;
- Passpoint-Profilparameter;
- Multi-Site-Deployment;
- Multi-Vendor-WLAN-Umgebungen.
Das ist besonders relevant für MSPs, Hotelgruppen und Unternehmen, bei denen unterschiedliche Standorte verschiedene WLAN-Hersteller oder Controller-Architekturen nutzen.
Passpoint-Onboarding und Profil-Provisioning
Wiacom kann Passpoint-Onboarding mit unterschiedlichen Nutzer- und Identitäts-Workflows integrieren.
Je nach Deployment kann das Onboarding stammen aus:
- Captive Portal;
- Guest Connect;
- E-Mail- oder Mobil-Verifizierung;
- Kunden- oder Mitgliedsidentität;
- Treuesystemen;
- PMS- oder Reservierungsplattformen;
- Enterprise-Identitätsanbietern;
- CRM- oder CDP-Systemen;
- individuellen Anwendungen oder APIs.
Sobald die erforderlichen Identitäts- und Zugangsbedingungen festgestellt wurden, kann Wiacom das Passpoint-Profil bereitstellen, das unterstützte Geräte für automatische WLAN-Authentifizierung benötigen.
So kann Passpoint als Teil eines umfassenderen WLAN-Identitäts- und Zugangs-Workflows funktionieren, statt als isolierte Netzwerkfunktion.
Multi-Vendor-Passpoint-WLAN-Deployment
Wiacom ist für Multi-Vendor-WLAN-Umgebungen konzipiert.
Organisationen müssen nicht zwangsläufig jeden Standort auf denselben WLAN-Controller- oder Access-Point-Hersteller vereinheitlichen, um eine gemeinsame Passpoint- und WLAN-Identitätsstrategie einzuführen.
Sofern von der zugrunde liegenden Infrastruktur unterstützt, kann Wiacom eine gemeinsame Onboarding-, Authentifizierungs- und Betriebsebene über unterschiedliche Netzwerkumgebungen hinweg bereitstellen.
Das kann besonders nützlich sein für:
- von MSPs verwaltete Kundenbestände;
- Hotelgruppen mit unterschiedlichen WLAN-Herstellern je Standort;
- standortübergreifende Unternehmen;
- Organisationen, die bestehende Standorte übernehmen oder konsolidieren;
- Dienstleister, die kundenspezifische Netzwerkumgebungen betreiben.
Tests, Fehlerbehebung und betrieblicher Support
Passpoint-Deployments können das Zusammenspiel zwischen Endgeräten, WLAN-Infrastruktur, RADIUS, Zertifikaten, Identitätssystemen und Onboarding-Workflows umfassen.
Wiacom bietet technischen Support über die initiale Konfiguration hinaus.
Der Support kann umfassen:
- Passpoint- und Hotspot-2.0-Konfiguration;
- Profil-Provisioning und Onboarding;
- RADIUS-WLAN-Authentifizierung;
- WPA2/WPA3 Enterprise WLAN;
- Controller- und Access-Point-Konfiguration;
- Fehlerbehebung bei der Authentifizierung;
- Diagnose beim Geräte-Onboarding;
- Multi-Vendor-Integration;
- Netzwerk- und Zugangsrichtlinien-Tests;
- Captive-Portal– und Guest-Connect-Integration;
- PMS-, CRM-, CDP-, IdP- und API-Integration;
- individuelle Workflows und Entwicklung;
- Migration von bestehenden Gäste-WLAN-Plattformen;
- laufenden technischen und betrieblichen Support.
Wo autorisiert, kann Wiacom auch direkt innerhalb der Netzwerkumgebung des Kunden arbeiten, um Probleme zu untersuchen, die Konfiguration zu validieren und bei Implementierungsänderungen zu unterstützen.
Passpoint als operativer Service
Wiacom kann somit mehr bieten als bloßen Zugang zu Passpoint-Software.
Es kann die Passpoint-Onboarding-, WLAN-Identitäts-, Authentifizierungs- und Integrationsebene zwischen Nutzern, bestehender WLAN-Infrastruktur, RADIUS- oder Identitätsplattformen und den Business-Systemen des Kunden bereitstellen.
Das ermöglicht es Organisationen und Dienstleistern, Passpoint WLAN und Hotspot 2.0 als operativen Service einzuführen, während sie die Kontrolle über ihre eigene Netzwerk-, Identitäts- und Authentifizierungsarchitektur behalten.
Cisco-Ökosystem-Integration
Wiacom ist über Wiacom Guest Connect im Cisco Networking App Marketplace gelistet. Wiacom-Lösungen integrieren sich in kompatible Cisco-Meraki-Infrastruktur, um Gäste-Onboarding, identitätsbasierten Zugang und verwaltete Konnektivität bereitzustellen.
Vorteile für Unternehmen
• Individueller, identitätsbasierter WLAN-Zugang
• Automatische Konnektivität für wiederkehrende Nutzer
• RADIUS- und WPA2/WPA3-Enterprise-Authentifizierung
• PMS-, CRM-, CDP- und Treueprogramm-Integration
• Gäste-WLAN-Analytics und einwilligungsbewusste First-Party-Daten
Für moderne öffentliche Räume konzipiert
• Hotels & Resorts, Cafés & Restaurants
• Büros & Coworking
• Einzelhandel & Einkaufszentren
• Events & Veranstaltungsorte
• Verkehr & öffentliches WLAN
Passpoint WLAN FAQ
Was ist Passpoint WLAN?
Passpoint WLAN, auch bekannt als Hotspot 2.0, ermöglicht kompatiblen Geräten, unterstützte WLAN-Netzwerke nach der initialen Bereitstellung automatisch zu erkennen und sich sicher zu authentifizieren.
Statt wiederholt eine SSID auszuwählen, ein Captive Portal zu öffnen und dieselben Informationen einzugeben, kann ein bereitgestelltes Gerät kompatible Netzwerke erkennen und sichere Zugangsdaten für automatische WLAN-Authentifizierung nutzen.
Ist Passpoint dasselbe wie Hotspot 2.0?
Passpoint ist das Programm und Zertifizierungsframework der Wi-Fi Alliance, das um Hotspot-2.0-Technologien herum aufgebaut ist.
Beide Begriffe werden gebräuchlich verwendet, wenn es um automatische WLAN-Netzwerkerkennung, sichere Authentifizierung und Roaming zwischen kompatiblen WLAN-Netzwerken geht.
Ersetzt Passpoint ein Captive Portal?
Nicht zwangsläufig.
Ein Captive Portal, Guest Connect oder ein anderer Onboarding-Workflow kann weiterhin für Erstregistrierung, Identitätsverifizierung, Einwilligung und Passpoint-Onboarding genutzt werden.
Nachdem ein Passpoint-Profil bereitgestellt wurde, können sich unterstützte Geräte automatisch wiederverbinden, ohne die vollständige Captive-Portal-Journey zu wiederholen.
Das ermöglicht es Organisationen, Passpoint WLAN und Captive-Portal-Workflows zu kombinieren, statt sich für nur einen Ansatz zu entscheiden.
Kann Passpoint für Hotel-Gäste-WLAN genutzt werden?
Ja.
Passpoint für Hotels kann sichere und automatische WLAN-Konnektivität für identifizierte Gäste bereitstellen.
Wiacom kann Hotel-Passpoint-WLAN mit Guest Connect, Reservierungs- oder PMS-gesteuerten Workflows, Treueprogrammen, digitalem Check-in und weiteren autorisierten Identitätsquellen integrieren.
Nach dem Provisioning können sich unterstützte Geräte bei Ankunft oder bei künftigen Besuchen automatisch mit kompatibler Hotel-WLAN-Infrastruktur authentifizieren.
Kann Passpoint bereits vor der Ankunft eines Hotelgastes funktionieren?
Ja.
Je nach Onboarding-Workflow kann ein Gast ein Passpoint-Profil bereits vor Ankunft am Standort erhalten oder aktivieren.
Beispielsweise kann WLAN-Onboarding vor Anreise mit einer Reservierung, einem Guest-Connect-Workflow, einer Hotel-App oder einem anderen autorisierten Identitätsprozess verknüpft werden.
Sobald das Profil installiert ist, kann sich ein unterstütztes Gerät automatisch verbinden, sobald es das kompatible Passpoint-WLAN-Netzwerk des Hotels erreicht.
Verwendet Passpoint RADIUS?
Passpoint-Deployments nutzen üblicherweise Enterprise-Authentifizierung und RADIUS-WLAN-Authentifizierung, um bereitgestellte Zugangsdaten zu validieren und Netzwerkzugangsrichtlinien anzuwenden.
Wiacom kann verwaltete RADIUS-Services bereitstellen oder sich in die bestehende RADIUS-, AAA- oder Identitätsinfrastruktur einer Organisation integrieren.
Können Kunden ihren eigenen RADIUS-Server mit Wiacom Passpoint nutzen?
Ja, abhängig von der Deployment-Architektur.
Eine Organisation kann Wiacom-verwaltetes RADIUS nutzen oder ihre eigene bestehende RADIUS- und AAA-Infrastruktur integrieren.
Das ist nützlich für Unternehmen, MSPs, ISPs und weitere Organisationen, die die Kontrolle über ihre Authentifizierungsumgebung behalten möchten, während sie Wiacom für Passpoint-Onboarding, Profil-Provisioning, Integration und Betriebsmanagement nutzen.
Können unterschiedliche Wiacom-Kunden separate Passpoint-Umgebungen haben?
Ja.
Wiacom kann unabhängige Passpoint-Umgebungen für unterschiedliche Kunden, Marken, Standortgruppen oder Organisationen von derselben Plattform aus verwalten.
Jede Organisation kann eigene Passpoint-Einstellungen, Organisationsdetails, Profile, Onboarding-Richtlinien, WLAN-Identität, RADIUS-Architektur und Netzwerkkonfiguration beibehalten.
Das ermöglicht es MSPs und Dienstleistern, mehrere Passpoint-Kunden zentral zu verwalten und dabei die logische und betriebliche Trennung zwischen ihnen beizubehalten.
Unterstützt Passpoint WPA2- oder WPA3-Enterprise-WLAN?
Passpoint wird üblicherweise mit WPA2-Enterprise oder WPA3-Enterprise WLAN und Enterprise-Authentifizierungsmechanismen eingesetzt.
Die genaue Konfiguration hängt von der WLAN-Infrastruktur, den Gerätefähigkeiten, der Authentifizierungsmethode und den Deployment-Anforderungen ab.
Wiacom unterstützt bei kompatibler SSID-, Controller-, RADIUS- und Sicherheitskonfiguration.
Kann Passpoint bei MAC-Adress-Randomisierung helfen?
Ja, in dem Sinne, dass Passpoint die Abhängigkeit von rein MAC-adress-basierter Erkennung reduzieren kann.
Moderne Geräte nutzen zunehmend private oder randomisierte MAC-Adressen, was eine reine MAC-basierte Gästeidentifikation weniger zuverlässig macht.
Mit Passpoint kann sich die Authentifizierung stattdessen auf bereitgestellte Zugangsdaten und eine mit dem Passpoint-Profil verknüpfte WLAN-Identität stützen.
Unterstützt Wiacom Multi-Vendor-Passpoint-Deployments?
Ja, sofern die zugrunde liegende WLAN-Infrastruktur die erforderlichen Passpoint- und Enterprise-Authentifizierungsfunktionen bietet.
Wiacom ist für Multi-Vendor-WLAN-Umgebungen konzipiert und unterstützt bei Controller-Konfiguration, Hotspot-2.0-Einstellungen, RADIUS-Integration, Passpoint-Onboarding, Tests und Fehlerbehebung.
Das ist besonders relevant für Hotelgruppen, MSPs und standortübergreifende Organisationen, die unterschiedliche WLAN-Hersteller an ihren Standorten betreiben.
Kann Passpoint passwortloses WLAN ermöglichen?
Passpoint kann die Abhängigkeit von gemeinsamen WLAN-Passwörtern deutlich reduzieren.
Nach dem initialen Provisioning können unterstützte Geräte ihre bereitgestellten Zugangsdaten nutzen, um sich automatisch zu authentifizieren, statt dass der Nutzer bei jedem Besuch ein gemeinsames Passwort eingeben muss.
Das genaue Authentifizierungsmodell hängt vom Passpoint-Deployment und der Netzwerkarchitektur ab.
Kann Passpoint mit PMS-, CRM- oder Treuesystemen integriert werden?
Ja.
Wiacom kann Passpoint-Onboarding und WLAN-Identität mit Systemen wie PMS-Plattformen, Reservierungssystemen, CRM, CDP, Treueprogrammen, Identitätsanbietern und individuellen Anwendungen über unterstützte Integrationen und APIs verbinden.
Das kann es ermöglichen, dass WLAN-Zugang Teil der umfassenderen Kunden- oder Gästejourney wird, statt als separater Registrierungsprozess zu funktionieren.
Kann Passpoint weiterhin Gäste-WLAN-Analytics und First-Party-Daten unterstützen?
Ja, abhängig vom Onboarding- und Identitäts-Workflow.
Passpoint kann mit Wiacoms Gästeidentitäts-, Einwilligungs-, Analytics- und Integrationsfunktionen kombiniert werden.
So können Organisationen nahtloseren WLAN-Zugang bieten und gleichzeitig weiterhin einwilligungsbasierte First-Party-Daten aus WLAN, Gästeprofile, Analytics und CRM- oder CDP-Workflows nutzen, soweit anwendbar.
Unterstützt Wiacom bei Konfiguration und Deployment von Passpoint WLAN?
Ja.
Wiacom bietet Implementierung und technischen Support für kompatible Passpoint- und Hotspot-2.0-Deployments, einschließlich WLAN-Controller- und SSID-Konfiguration, WPA2/WPA3-Enterprise-Einstellungen, RADIUS-Integration, Profil-Provisioning, Onboarding-Workflows, Tests und Fehlerbehebung.
Wiacom kann mit den IT-Teams des Kunden, MSPs, ISPs und Netzwerkintegratoren zusammenarbeiten oder, wo autorisiert, direkt bei Konfigurations- und Betriebsänderungen innerhalb unterstützter Kundenumgebungen mitwirken.
WiFi-Identität, Zugriff, Engagement und Analytics für Marketing-, IT- und Operations-Teams
US, UK, EU: +40 721 260 892
info@wiacom.ai
© 2026 Wiacom
Alle Rechte vorbehalten


